

Google har släppt en ny version av webbläsaren Chrome 104. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användning av Googles logotyper, en funktion för att skicka uppdateringar vid krasch, moduler för att spela upp skyddat videoinnehåll (DRM), en automatisk uppdateringssystem, ständig aktivering av Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdatering stöds en separat gren med Extended Stable, som följs under 8 veckor. Nästa version av Chrome, 105, planeras att släppas den 30 augusti.
Huvudsakliga förändringar i Chrome 104:
- En begränsad livstid för cookies har införts — alla nya eller uppdaterade cookies kommer automatiskt att raderas efter 400 dagars existens, även om det angivna utgångsdatumet via attributen Expires och Max-Age överstiger 400 dagar (för sådana cookies kommer livslängden att begränsas till 400 dagar). Cookies som skapades innan begränsningen trädde i kraft kommer att behålla sin livslängd, även om den överstiger 400 dagar, men kommer att begränsas vid uppdatering. Ändringen återspeglar nya krav som märkts i utkastet till den nya specifikationen.
- Blockering av anrop från iframe till URL:er som refererar till det lokala filsystemet (“filesystem://”) har aktiverats.
- För att påskynda sidladdning har en ny optimering lagts till, vilket gör att en anslutning till målvärden kan etableras när länken trycks, utan att vänta på att knappen släpps eller att fingret tas bort från den beröringskänsliga skärmen.
- Inställningar för att styra API:et "Topics & Interest Group" har lagts till, som främjas inom ramen för Privacy Sandbox-initiativet och möjliggör att identifiera användarens intressekategorier och använda dem istället för spårningscookies för att gruppera användare med liknande intressen utan att identifiera enskilda användare. Dessutom har engångsdialoger lagts till för att förklara tekniken för användaren och föreslå att aktivera dess stöd i inställningarna.
- Tröskelvärdena för begränsning av inbäddade samtal via setTimeout och setInterval, startade med ett intervall mindre än 4 ms ("setTimeout(…, <4ms)") har ökats. Den totala gränsen för sådana anrop har ökat från 5 till 100, vilket möjliggör en aggressivare hantering av enskilda anrop utan att tillåta missbruk som kan påverka webbläsarens prestanda.
- Funktionen för att skicka en begäran för bekräftelse av CORS (Cross-Origin Resource Sharing) till servern för huvudwebbplatsen har aktiverats. Denna begäran innehåller rubriken "Access-Control-Request-Private-Network: true" när man frågar från en sida till en delresurs inom det interna nätverket (192.168.x.x, 10.x.x.x, 172.16-31.x.x) eller till localhost (127.x.x.x). När operationen bekräftas måste servern returnera rubriken "Access-Control-Allow-Private-Network: true" som svar på denna begäran. I Chrome version 104 påverkar bekräftelseresultatet fortfarande inte behandlingen av begäran — om det inte finns någon bekräftelse visas en varning i webbkonsolen, men begäran för delresursen blockeras inte. Blockering vid avsaknad av bekräftelse förväntas inte tidigare än i Chrome 107. För att aktivera blockeringen i tidigare versioner kan inställningen "chrome://flags/#private-network-access-respect-preflight-results" aktiveras. servern För att aktivera blockeringen i tidigare versioner kan inställningen "chrome://flags/#private-network-access-respect-preflight-results" aktiveras.
Behörighetsbekräftelse servern infördes för att stärka skyddet mot attacker relaterade till åtkomst till resurser i det lokala nätet eller på användarens dator (localhost) från skript som laddas vid öppning av webbplatsen. Sådana förfrågningar används av illvilliga aktörer för att utföra CSRF-attacker på routrar, åtkomstpunkter, skrivare, företagswebbgränssnitt och andra enheter och tjänster som endast tar emot förfrågningar från det lokala nätet. För att skydda mot sådana attacker kommer webbläsaren att skicka en uttrycklig begäran om behörighet att ladda dessa delresurser vid åtkomst till eventuella delresurser i det interna nätverket.
- En Region Capture-mekanism har lagts till, vilket möjliggör beskärning av överflödigt innehåll från video som genereras baserat på skärmdelning. Till exempel kan webben genom API:et getDisplayMedia organisera videoinspelning av innehållet i en flik, medan Region Capture gör det möjligt att klippa bort delar som innehåller kontroller för videokonferenser.
- Stödet för en ny syntax för medieförfrågningar som definieras i specifikationen Media Queries Level 4 har lagts till, vilket definierar minimala och maximala storlekar för den synliga ytan (viewport). Den nya syntaxen tillåter användning av vanliga matematiska jämförelse- och logiska operatorer, såsom "not", "or" och "and". I stället för "@media (min-width: 400px) { … }" kan man nu skriva "@media (width >= 400px) { … }".
- I läget Origin Trials (experimentella funktioner som kräver separat aktivering) har flera nya API:er lagts till. Origin Trial innebär möjlighet att arbeta med det angivna API:et från applikationer som laddas från localhost eller 127.0.0.1, eller efter registrering och erhållande av en speciell token som gäller under en begränsad tid för en specifik webbplats.
- CSS-egenskapen "focusgroup" har lagts till för att förbättra navigeringen mellan element med hjälp av kursorknappar på tangentbordet.
- I API för säker betalningsbekräftelse finns möjligheten för användaren att stänga av lagringen av kreditkortsparametrar. För att visa dialogrutan som gör det möjligt att avstå från att spara kreditkortsuppgifter, finns en flagga i PaymentRequest() konstruktorna: "showOptOut: true".
- API:et för delade elementövergångar har lagts till, vilket möjliggör mjuka övergångar mellan olika visningar av innehållet i en En-sides webapplikation.
- Stöd för spekulationsregler har stabiliserats, vilket gör det möjligt för webbplatsens författare att förmedla information till webbläsaren om vilka sidor användaren troligtvis kommer att besöka. Webbläsaren använder denna information för att förbättra den förutsättande laddningen och rendering av sidor.
- Mekanismen för packning av delresurser i Web Bundle-format har stabiliserats, vilket ökar effektiviteten vid laddning av många relaterade filer (CSS-stilar, JavaScript, bilder, iframe). Till skillnad från paket i Webpack-format har Web Bundle följande fördelar: det är inte paketet som hamnar i HTTP-cachen, utan dess beståndsdelar; kompilering och utförande av JavaScript börjar inte förrän hela paketet har laddats; det tillåter inkludering av ytterligare resurser, såsom CSS och bilder, som i webpack måste kodas i form av JavaScript-strängar.
- CSS-egenskapen object-view-box har lagts till, vilket gör det möjligt att bestämma vilken del av bilden som ska visas i området istället för den angivna elementet, vilket kan användas för att lägga till en ram eller skugga.
- API:et för Fullscreen Capability Delegation har lagts till, vilket gör det möjligt för en Window-objekt att överföra rätten att kalla på requestFullscreen() till ett annat Window-objekt.
- API:et för Fullscreen Companion Window har lagts till, vilket gör det möjligt att visa helskärmsinnehåll och popup-fönster på en annan skärm efter att användarens bekräftelse har erhållits.
- Attributet visual-box har lagts till i CSS-egenskapen overflow-clip-margin, vilket bestämmer var man ska börja klippa innehåll som har gått utanför områdets gränser (kan anta värdena content-box, padding-box och border-box).
- I API för Asynkron Urklipp har möjligheten lagts till att definiera specialiserade format för data som överförs via urklippet, annat än text, bilder och text med markup.
- WebGL har stöd för att ange färgrum för renderingsbufferten och konvertering när den importeras från en textur.
- Stödet för plattformarna OS X 10.11 och macOS 10.12 har upphört.
- Stödet för U2F API (Cryptotoken), som tidigare har klassats som föråldrat och är inaktiverat som standard, har upphört. U2F API ersätts av Web Authentication API.
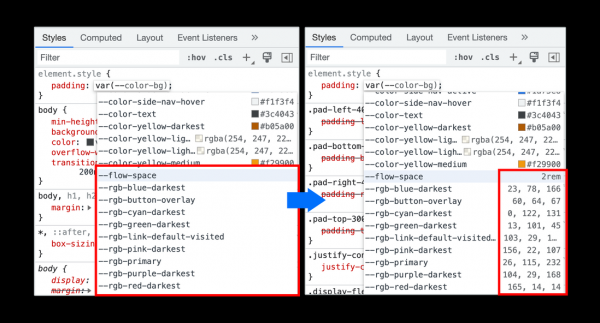
- Förbättringar har gjorts i verktygen för webbutvecklare. Debuggern har fått funktionen att kunna starta om koden från början av funktionen efter att en brytpunkt har inträffat någonstans i funktionen. Stödet för att utveckla tillägg till Recorder-panelen har lagts till. I prestationsanalysverktyget har stödet för visualisering av etiketter som satts i webbutiken genom anropet performance.measure() lagts till. Förbättrade rekommendationer vid automatisk komplettering av JavaScript-objektegenskaper. För CSS-variabler ges en förhandsvisning av icke-färgrelaterade värden vid automatisk komplettering.

Förutom nyheter och buggfixar har den nya versionen åtgärdat 27 sårbarheter. Många av sårbarheterna har identifierats genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem har upptäckts som tillåter att alla skyddsnivåer kringgås och kod körs i systemet utanför sandlådemiljön. Inom ramen för programmet för belöningar för upptäckta sårbarheter har Google betalat ut 22 belöningar för den aktuella versionen, vilket uppgår till 84 000 USD (en belöning $15 000, en belöning $10 000, en belöning $8 000, en belöning $7 000, fyra belöningar $5 000, en belöning $4 000, tre belöningar $3 000, fyra belöningar $2 000 och tre belöningar $1 000). Storleken på en belöning har ännu inte fastställts.
Källa: opennet.ru
