

I paketet ImageMagick, som ofta används av webbutvecklare för att konvertera bilder, har en sårbarhet identifierats, CVE-2022-44268, som kan leda till läckage av filinnehåll vid konvertering med hjälp av attackerars PNG-bilder förberedda av ImageMagick. Sårbarheten hotar system som hanterar externa bilder och sedan ger möjlighet att ladda upp resultaten av konverteringen.
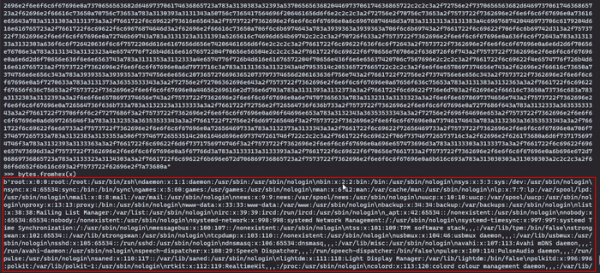
Sårbarheten orsakas av att ImageMagick vid bearbetning av PNG-bilder använder innehållet i ‘profile’ parametern från metadata-blocket för att bestämma filnamnet på profilen som inkluderas i den resulterande filen. Därför räcker det att lägga till en ‘profile’ parameter med den nödvändiga filvägen (t.ex. ‘/etc/passwd’) till PNG-bilden, och vid bearbetning av en sådan bild, till exempel vid storleksändring av bilden, kommer innehållet i den nödvändiga filen att inkluderas i utdatafilen. Om filnamnet sätts till ‘-’, kommer processorn att hänga och vänta på inmatning från standardströmmen, vilket kan användas för att genomföra en denial-of-service attack (CVE-2022-44267).
Uppdateringen med en patch för sårbarheten har ännu inte släppts, men utvecklarna av ImageMagick har rekommenderat att skapa en regel i inställningarna för att blockera läckage genom att begränsa åtkomsten till vissa filvägar. Till exempel för att förbjuda åtkomst via absoluta och relativa vägar i policy.xml kan följande läggas till:
Ett skript för att skapa exploaterade PNG-bilder med sårbarheten har redan publicerats offentligt.
Källa: opennet.ru
