

Forskare från Horizon3 har uppmärksammat säkerhetsproblem i majoriteten av installationerna av datavisualiserings- och analysplattformen Apache Superset. På 2124 av 3176 granskade offentliga servrar med Apache Superset upptäcktes användningen av en standard krypteringsnyckel som anges i exempelkonfigurationsfilen. Denna nyckel används i Python-biblioteket Flask för att generera sessionscookies, vilket gör att en angripare med kunskap om nyckeln kan skapa falska sessionsparametrar, ansluta till Apache Superset:s webbgränssnitt och ladda ner data från anslutna databaser eller utföra kod med rättigheter från Apache Superset.
Intressant nog rapporterade forskarna ursprungligen problemet till utvecklarna redan 2021, varefter värdet på parametern SECRET_KEY ändrades till strängen „CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET“ i version 1.4.1 av Apache Superset, som släpptes i januari 2022. En kontroll lades till i koden som loggar en varning om detta värde är närvarande.
I februari i år beslutade forskarna att upprepa skanningen av de sårbara systemen och stötte på att få människor uppmärksammar varningen, och 67% servrar Apache Superset fortsätter fortfarande att använda nycklar från konfigurations exempel, distributionsmallar eller dokumentation. Bland de organisationer som använder standardnycklar har det visat sig finnas flera stora företag, universitet och statliga institutioner.
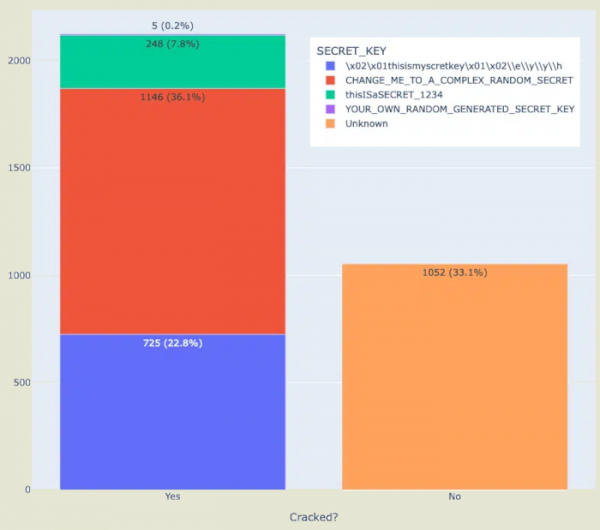
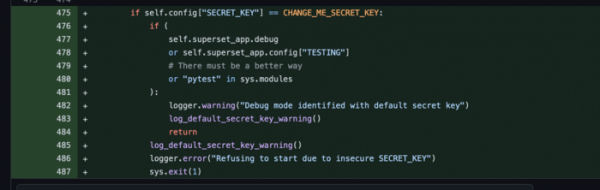
Angivelsen av en arbetsnyckel i exempelkonfigurationen betraktas nu som en sårbarhet (CVE-2023-27524), vilken åtgärdades i Apache Superset version 2.1 genom att en felmeddelande blockerade plattformens start när den angivna exempelnyckeln användes (endast nyckeln som anges i konfigurationsexemplet för den aktuella versionen beaktas, gamla standardnycklar och nycklar från mallar och dokumentation blockeras inte). För att kontrollera förekomsten av sårbarheten över nätverk föreslogs ett special skript.
Källa: opennet.ru
