

Mozilla har meddelat att de inför stöd för mekanismen ECH (Encrypted Client Hello) för användarna av den stabila versionen av Firefox, vilket fortsätter att utveckla teknologin ESNI (Encrypted Server Name Indication) och syftar till att kryptera information om TLS-sessioner, såsom det begärda domännamnet. Den ursprungliga koden för att stödja ECH lades till i Firefox 85, men var inaktiverad som standard. I Chrome började stöd för ECH gradvis aktiveras från och med version 115.
Eftersom anslutningen till servern läckage av information om begärda domäner sker genom DNS, krävs utöver ECH även användning av teknologin DNS över HTTPS eller DNS över TLS för att kryptera DNS-trafiken. Firefox kommer inte att använda ECH utan aktivering av DNS över HTTPS i inställningarna. Du kan kontrollera stöd för ECH i webbläsaren på den här sidan.
En av faktorerna till att stöd för ECH aktiverades som standard i Firefox var att Cloudflare för några dagar sedan aktiverade stöd för ECH i sitt innehållsnätverk. Från ett praktiskt perspektiv, eftersom data om begärda värdar är dolda från analys när ECH används, kommer det nu att krävas att blockera hela Cloudflare-nätverket, blockera alla förfrågningar med ECH eller organsera avlyssning av HTTPS med hjälp av falska rotcertifikat på användarsystemet för att filtrera och blockera oönskade webbplatser som använder Cloudflare CDN.
Ursprungligen användes TLS-tillägget SNI för att möjliggöra drift av flera HTTPS-webbplatser på en och samma IP-adress, där namnet på den begärda värden angavs i ClientHello-meddelandet som skickades innan den krypterade kommunikationskanalen etablerades. Denna egenskap gjorde det möjligt att fördela förfrågningar mellan virtuella värdar i det tidiga skedet av anslutningsbehandlingen, men tillät även internetleverantörer att selektivt filtrera HTTPS-trafik och analysera vilka webbplatser användaren besöker, vilket hindrade fullständig konfidentialitet vid användning av HTTPS.
För att lösa detta problem och förhindra läckage av information om den begärda webbplatsen föreslogs senare en utvidgning av ESNI, som implementerar kryptering av data med namn på värden. Under införandet av ESNI upptäcktes att den föreslagna mekanismen inte täcker alla möjliga källor till dataläckage om värden, och dess tillämpning är otillräcklig för att säkerställa fullständig konfidentialitet vid HTTPS-sessioner. Särskilt vid förnyelse av en tidigare etablerad session angavs domännamnet i klartext bland parametrarna för TLS-tillägget PSK (Pre-Shared Key). Dessutom avslöjade försöken med att implementera ESNI problem med kompatibilitet och skalbarhet, vilket hindrade spridningen av ESNI.
Med hänsyn till de identifierade bristerna utvecklades en ny universell mekanism, ECH, som tillåter kryptering av parametrar för alla TLS-tillägg. Den tekniska huvudskillnaden mellan ECH och ESNI är att hela meddelandet ClientHello krypteras istället för separata fält. ECH innebär att ClientHello delas upp i två separata meddelanden — det krypterade meddelandet ClientHelloInner (SNI Inner) och det okrypterade grundmeddelandet ClientHelloOuter (SNI Outer). I det okrypterade SNI Outer skickas icke-konfidentiell information, såsom TLS-version och lista över använda krypteringsmetoder, liksom det övergripande domännamnet som inte överlappar med det faktiska begärda domännamnet. Till exempel anges den gemensamma värden för alla Cloudflare-kunder i det okrypterade SNI Outer, "cloudflare-ech.com", medan det faktiska namnet på den begärda värden skickas i det krypterade SNI Inner och är inte tillgängligt för analys.
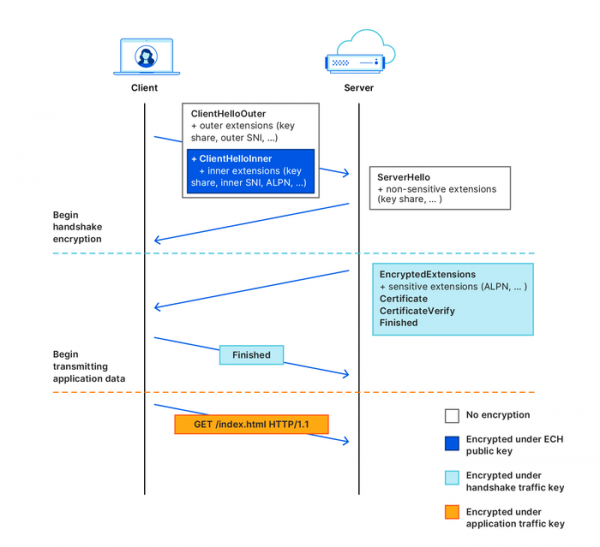
ECH använder också en annan nyckelutbyteschema för kryptering — information om den offentliga nyckeln överförs i DNS-poster av typen HTTPSSVC, snarare än i poster av typen TXT. För att få och kryptera nyckeln används autentiserad end-to-end-kryptering baserad på mekanismen HPKE (Hybrid Public Key Encryption). ECH stödjer också säker återöverföring av nycklar från servern, vilket kan tillämpas vid nyckelrotation. servern och för att lösa problem vid hämtning av föråldrade nycklar från DNS-cachen.
Källa: opennet.ru
