

Sonatype, ett företag som specialiserar sig på skydd mot attacker som manipulerar programkomponenter och beroenden (supply chain), har publicerat resultaten av en studie (PDF, 62 sidor) om problem med beroenden och underhåll av öppna projekt på språken Java, JavaScript, Python och .NET, representerade i Maven Central, NPM, PyPl och Nuget. Under det senaste året har antalet projekt i de övervakade öppna ekosystemen ökat med i genomsnitt 29%. Antalet nedladdningar av paket från de granskade repositories har ökat med 33% under 2023, men för jämförelse ökade antalet nedladdningar med 73% under 2021.
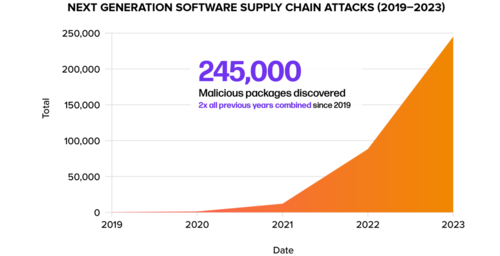
Den skadliga aktiviteten i repositories har ökat avsevärt — sedan början av året har 245 000 skadliga paket upptäckts och antalet registrerade attacker riktade mot beroendeersättningar har fördubblats.
Många projekt fortsätter att använda sårbara versioner, till exempel utgör 23% av nedladdningarna av Java-paketet Log4j fortfarande versioner med kritiska sårbarheter som åtgärdades 2021. I Maven Central kommer cirka 12% av alla nedladdningar från komponenter som innehåller kända sårbarheter. I genomsnitt för alla repositories utgör andelen nedladdningar av gamla versioner av paket som klassificeras som riskabla (t.ex. med ofixade sårbarheter) 20% (i 80% av fallen laddas den aktuella versionen ner). I 96% av fallen kunde nedladdningar av komponenter med sårbarheter undvikas genom att välja versioner där problemet redan åtgärdats.
En betydande utmaning för att upprätthålla säkerheten är även kvalitetsunderhållet av projekten. I ekosystemen för språken Java och JavaScript är detta ett stort problem — under det senaste året har underhållet av varje femte projekt (18,6%), som presenterades i Maven Central och NPM och som underhållits föregående år, upphört. Av de 1,176 miljoner analyserade projekt som finns i Maven, NPM, PyPl och Nuget, fortsätter endast 11% (118 000) att aktivt underhållas.
I undersökningen genomfördes även en enkät bland 621 professionella utvecklare från olika företag. 67 % av de tillfrågade anser att deras applikationer inte använder sårbara bibliotek, 10 % har under de senaste 12 månaderna stött på säkerhetsincidenter orsakade av sårbarheter i öppen källkod, och 20 % har svårt att svara. 28 % av företagen identifierar förekomsten av sårbara komponenter inom 1 dag efter att sårbarheten avslöjas, 39 % — mellan 1 och 7 dagar, och 29 % — mer än en vecka.
Källa: opennet.ru
