

Google har släppt en ny version av webbläsaren Chrome 119. Samtidigt finns en stabil version av det fria projektet Chromium tillgänglig, som är grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Googles logotyper, en notifieringssystem för kraschrapporter, moduler för uppspelning av skyddat videoinnehåll (DRM), ett automatiskt system för uppdateringar, ständig Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För de som behöver mer tid för att uppdatera finns en separat stödlinje för Extended Stable, som har 8 veckors support. Nästa version av Chrome 120 är planerad till den 5 december.
Huvudsakliga förändringar i Chrome 119:
- Utvecklingstiden för releaser har minskat, då tiden mellan skapandet av en ny gren och början av betatestning har reducerats — beta-versionen skapas nu två dagar efter grenens skapande istället för 8 dagar. Stabiliseringen av beta-versionen sker, precis som tidigare, inom 4 veckor. Därmed har cykeln för förberedelse av nya versioner minskat med en vecka.
- Möjligheten att spara grupper av flikar har införts. Användaren kan nu spara en grupp och stänga de ingående flikarna så att de inte använder resurser. Senare, när behovet uppstår, kan flikarna från den sparade gruppen återställas och även öppnas på andra enheter som är involverade i fliksynkronisering. Denna funktion är aktiverad för en del användare, och för att aktivt aktivera den finns en inställning "chrome://flags/#tab-groups-save".
- I gränssnittet har formuleringarna rörande operationer och inställningar relaterade till radering och förlust av data ändrats. Istället för termen "rensning" (Clear) används nu ordet "borttagning" (Delete) i sådana sammanhang, eftersom vissa användare inte uppfattade "rensning" som en indikation på oåterkallelig dataförlust.
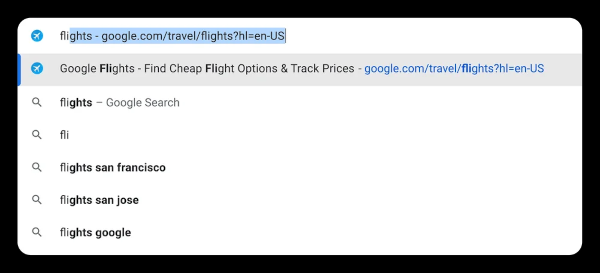
- Vid automatisk komplettering av URL beaktas nu vilket som helst nyckelord som tidigare använts för att söka på webbplatsen, och inte bara ord som matchar början av adressen. Till exempel kommer automatisk komplettering av adressen "https://www.google.com/travel/flights" att fungera inte bara vid inmatning av ordet "google", utan även vid inmatning av "flights".

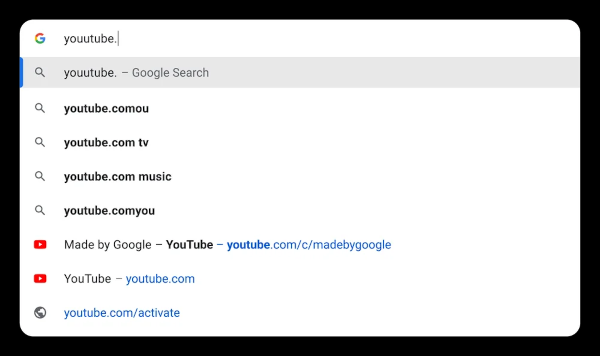
- Automatisk korrigering av stavfel vid inmatning av webbadresser har implementerats, och relevanta förslag visas baserat på de webbplatser som den aktuella användaren tidigare har besökt. Till exempel, om "youutube" skrivs in, kommer YouTube.com att föreslås.

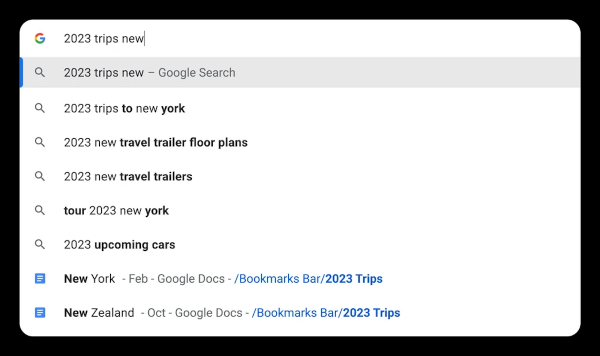
- Möjligheten att söka i bokmärkesavsnitt via adressfältet har införts. Till exempel, om namnet på bokmärkesavsnittet skrivs in, kommer Chrome att föreslå länkar från det avsnittet som motsvarar det angivna nyckelordet. Till exempel, vid inmatning av "resor 2023 New" kommer länkar från bokmärkesavsnittet "resor 2023" relaterade till New York att föreslås.
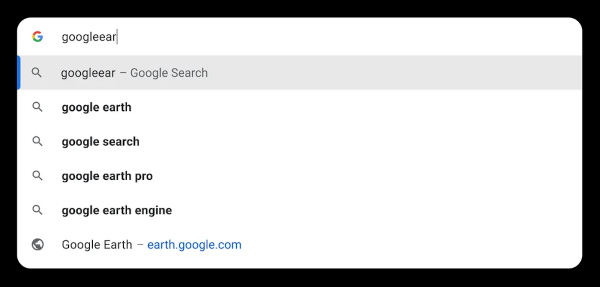
- Rekommendationer för populära webbplatser visas även om användaren inte tidigare har besökt dem eller har gjort ett misstag vid inmatning av URL:en. Till exempel, när användaren försöker öppna Google Earth genom att skriva "googleear" utan att veta den exakta adressen, kommer webbläsaren att föreslå att besöka earth.google.com.

- I Chrome för stationära system har läsbarheten av information i adressfältet förbättrats och användargränssnittets responsivitet har ökat — resultaten visas nu så snart inmatning påbörjas i adressfältet.
- I enlighet med ändringen av API Fetch-specifikationen har borttagningen av HTTP-huvudet Authorization vid omdirigering till en annan domän (cross origin) säkerställts.
- I inställningarna för aviseringar och platsbestämning har en möjlighet lagts till för att aktivera tjänsten för autohantering av begärningar om bekräftelse av behörigheter (Permission Suggestions Service). Det finns olika lägen att välja bland:
- alltid visa begärningar om behörigheter för aviseringar och platsåtkomst;
- automatiskt ignorera spam-begärningar om behörigheter med hjälp av Permission Suggestions Service;
- alltid ignorera alla begärningar om aviseringar;
- alltid blockera alla begärningar om behörigheter för aviseringar och platsåtkomst.
- I byggnader för Android-plattformen har realtidssäkerhetskontroll av öppna URL:er implementerats när standard skydd för webbläsaren (Safe Browsing > Standard protection) är aktiverat, vilket utförs genom att skicka servrar delade hash-värden av de URL:er som användaren öppnar till Google. För att förhindra matchning IP-adresser Användarens och hashad data överförs via en mellanliggande proxy. Tidigare gjordes kontrollen genom att ladda upp en lokal kopia av listan över osäkra URL:er till användarsystemet. Det nya systemet möjliggör en snabbare blockering av skadliga URL:er. För stationära system aktiverades denna funktion i den senaste utgåvan.
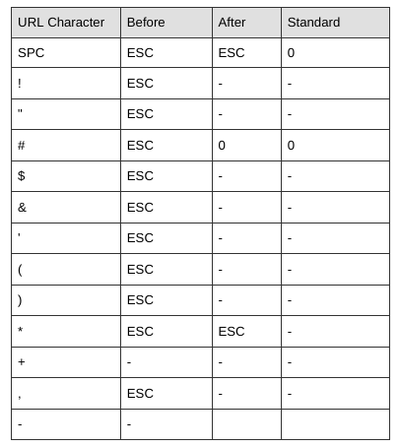
- Escaping non-alphanumeric characters in hostnames when calling the URL function is now aligned with the updated specification. For instance, calling the function 'URL("http://exa(mple.com;")' previously returned 'http://example.com/', but will now result in an 'Invalid URL' error.

- En tidsgräns har tillämpats på alla tidigare sparade cookies, liknande den som tillämpas sedan Chrome 104 för nya och uppdaterade cookies. För befintliga cookies kommer livslängden att reduceras till 400 dagar från publiceringen av Chrome 119.
- Nya pseudoklasser " :user-valid" och ":user-invalid" har föreslagits i CSS, som representerar formulärelement vars värden har passerat eller inte passerat valideringen. Till skillnad från ":valid" och ":invalid" aktiveras de nya pseudoklasserna endast efter att användaren interagerat med formulärelementet.
- Vid angivande av färger i CSS tillåts bestämning av värden som beräknas i förhållande till andra färgparametrar. Till exempel, genom att ange "oklab(from magenta calc(l * 0.8) a b)" får man en färg som är 80% ljusare än purpur.
- I CSS har egenskapen clip-path, som möjliggör begränsning av ett elements synlighet till ett visst område, fått stöd för värdet för att definiera ett godtyckligt beskärningsområde. Det har även lagts till funktioner som xywh() och rect() för att förenkla definieringen av rektangulära eller rundade områden.
- Stödet för API WebSQL har avaktiverats, och rekommendationen är att använda API Web Storage och Indexed Database. WebSQL-handlaren baserades på koden från SQLite-biblioteket. API WebSQL stöddes inte av andra webbläsare, kopplades till en extern biblioteks-API och ökade risken för säkerhetsproblem (WebSQL kunde utnyttjas av angripare för att utnyttja sårbarheter i SQLite). För att återfå stödet för WebSQL för företagsanvändare har policyn WebSQLAccess lämnas, som kommer att tas bort i Chrome 123.
- API HTML Sanitizer har tillfälligt tagits bort, vilket möjliggör att ta bort element från innehållet som påverkar visning och utförande när det visas via metoden setHTML(). API:et utvecklades för att ta bort HTML-taggar som kan användas för att genomföra XSS-attacker. Anledningen till borttagningen anges vara ofullständigheten i specifikationen, som har förändrats betydligt sedan Sanitizer lades till i Chrome. När specifikationen är klar kommer API:et att återföras.
- Den icke-standardiserade attributen shadowRoot har tagits bort, vilket gjorde det möjligt för egna element att referera till sin separata rot i Shadow DOM oavsett tillstånd. Istället för shadowRoot föreslogs attributet shadowRootMode i Chrome 111, vilket har blivit en del av webbstandarden.
- Implementeringen av HTML-elementet "" har förbättrats, som liknar "iframe" och också tillåter inbäddning av tredjepartsinnehåll på sidan. Skillnaderna ligger i att interaktionen mellan det inbäddade innehållet och sidans innehåll på DOM-nivå och attribut begränsas. Till exempel kan sidan news.example, där en annonsblock inbäddas med hjälp av fencedframe från shoes.example, inte komma åt data från shoes.example, och koden från shoes.example kan inte få data relaterade till news.example. I den nya versionen har stöd lagts till för de makroersättningar av storlek på annonsblocket som introducerades i API:et Protected Audience, till exempel "https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}".
- I metoden getDisplayMedia() har parametern monitorTypeSurfaces lagts till, som kan användas för att förbjuda delning av hela skärmen.
- I metoden window.open() har en experimentell (origin trial) parameter fullscreen lagts till, vilket möjliggör att öppna fönstret direkt i helskärmsläge.
- I API AudioEncoderConfig har flaggan "bitrateMode" lagts till för att välja mellan konstant (constant) och variabel (variable) bitrate.
- I TLS innehåller en implementering av Key Encapsulation Mechanism (KEM), som använder den hybrida algoritmen X25519Kyber768, som är motståndskraftig mot kvantdatorattacker. För att skapa sessionsnycklar som används för att kryptera data inom TLS-anslutningar kan en kombination av X25519 nyckelutbytesmekanismen, baserad på elliptiska kurvor och som för närvarande används i TLS, med Kyber-768 algoritmen, som använder kryptografiska metoder baserade på lösning av gitterteoretiska problem vars lösningstid inte skiljer sig mellan vanliga och kvantdatorer, nu användas.
- Stödet för WasmGC-tillägget, som underlättar porteringen av program skrivna i programmeringsspråk som använder skräpsamlare (Kotlin, PHP, Java m.fl.), är nu aktiverat som standard. WasmGC lägger till nya typer av strukturer och arrayer, för vilka icke-linjär minnesallokering kan tillämpas.
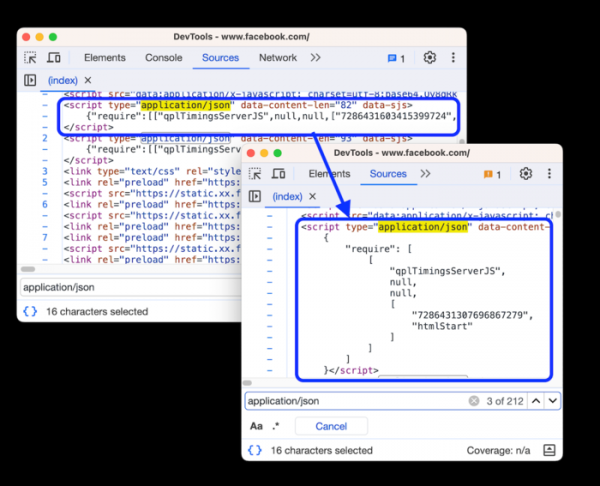
- Förbättringar har gjorts i verktyg för webbutvecklare. Möjlighet att redigera CSS-regler "@property" och generera varningar vid felaktig definition har lagts till. Listan över emulerade enheter har uppdaterats (t.ex. har iPhone 14 och Pixel 7 lagts till). Webbkonsolen implementerar automatiskt komplettering av privata fält. Formatering av JSON-data som är placerad inuti <script>-block har säkerställts.

Förutom nya funktioner och buggfixar i den nya versionen har 15 säkerhetsbrister åtgärdats. Många av säkerhetsbrister har identifierats genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Kritiska problem som skulle möjliggöra omgåelse av alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har inte identifierats. Inom ramen för programmet för utbetalning av belöningar för att upptäcka säkerhetsbrister har Google betalat ut 13 belöningar sammanlagt 40,5 tusen USD (en belöning på $16000, $11000, $2000 och $500, tre belöningar på $3000 och två belöningar på $1000). Storleken på 4 belöningar har ännu inte fastställts.
Källa: opennet.ru
