

En grupp forskare vid Kaliforniska universitetet i San Diego har demonstrerat möjligheten att återskapa privata RSA-nycklar för SSH-servrar genom att använda passiv trafikanalys av SSH. Attacken kan utföras på servrar där det, på grund av omständigheter eller åtgärder från den attackerande, uppstår fel under beräkningen av digitala signaturer vid upprättande av SSH-anslutning. Felen kan vara både mjukvarurelaterade (felaktig utförande av matematiska operationer, minneskorruption) och hårdvarurelaterade (fel vid användning av NVRAM och DRAM eller avbrott i strömförsörjningen).
Ett sätt att stimulera fel kan vara RowHammer-attacker, som bland annat gör det möjligt att distans eller genom bearbetning av JavaScript-kod i webbläsaren orsaka korruption av innehållet i enskilda minnesbitar vid intensiv cyklisk läsning av data från angränsande minnesceller. Ett annat sätt att orsaka fel kan vara att utnyttja sårbarheter som leder till buffertöverfyllnad och datakorruption av nycklar i minnet.
I den publicerade studien visas att vid användning av digitala signaturer i SSH baserat på RSA-algoritmen, är angrepp för att återskapa privata RSA-nycklar genom Lattice-metoden (Felattack) tillämpliga på parametrarna för digitala signaturer, om programvaru- eller hårdvarufel inträffar under signaturberäkningsprocessen. Kärnan i metoden är att genom att jämföra korrekta och felaktiga RSA-digitala signaturer kan den största gemensamma delaren för ett av de primtal som använts vid nyckelformeringen bestämmas.
RSA-kryptering bygger på operationen av exponentiering modulärt ett stort tal. Offentliga nyckeln innehåller modul och exponent. Modulen bildas baserat på två slumpmässiga primtal som endast är kända av ägaren av den privata nyckeln. Attacken kan tillämpas på RSA-implementationer som använder Kinesiska resten teorem och deterministiska utfyllnadsscheman som PKCS#1 v1.5.
För att utföra en attack räcker det med passiv övervakning av legitima anslutningar till SSH-servern för att identifiera en korrupt digital signatur i trafiken, som kan användas som informationskälla för att återkonstruera den privata RSA-nyckeln. Efter återkonstrueringen av värd-RSA-nyckeln kan angriparen under en MITM-attack diskret omdirigera förfrågningar till en falsk värd som utger sig för att vara en komprometterad SSH-server och organisera avlyssning av den överförda. server av data.
Som ett resultat av studien av en samling avlyssnade nätverksdata, som omfattar cirka 5,2 miljarder poster relaterade till användning av protokollet SSH, identifierade forskarna cirka 3,2 miljarder öppna värdnycklar och digitala signaturer som användes under SSH-sessioners förhandling. Av dessa skapades 1,2 miljarder (39,1 %) med RSA-algoritmen. I 593671 fall (0,048 %) var RSA-signaturen skadad och passerade inte verifieringen. För 4962 korrupta signaturer kunde metoden Lattice-faktorisering tillämpas för att bestämma den privata nyckeln med den kända offentliga nyckeln, vilket i slutändan gjorde det möjligt att återskapa 189 unika RSA-nyckelpar (i många fall användes samma nycklar och störda enheter för att generera olika skadade signaturer). Det tog ungefär 26 timmars processortid att återskapa nycklarna.
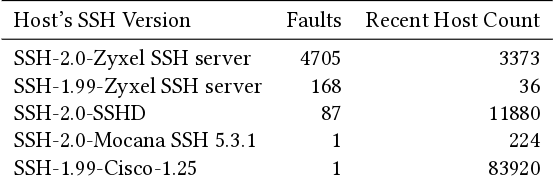
Problemet berör endast specifika implementeringar av protokollet SSH, som huvudsakligen används på inbyggda enheter. Exempel på enheter med problematiska SSH-implementationer inkluderar produkter från Zyxel, Cisco, Mocana och Hillstone Networks. OpenSSH är inte drabbat av problemet, eftersom den använder OpenSSL (eller LibreSSL) för nyckelgenerering, där skydd mot attacker baserade på felanalys har funnits sedan 2001. Dessutom har i OpenSSH schemat för digitala signaturer ssh-rsa (baserat på sha1) sedan 2020 förklarats som föråldrat och avaktiverats i version 8.8 (stöd för scheman rsa-sha2-256 och rsa-sha2-512 kvarstår). Potentiellt kan attacken även vara tillämplig på IPsec-protokollet, men forskarna hade inte tillräckliga experimentella data för att bekräfta en sådan attack i praktiken.
Källa: opennet.ru
