

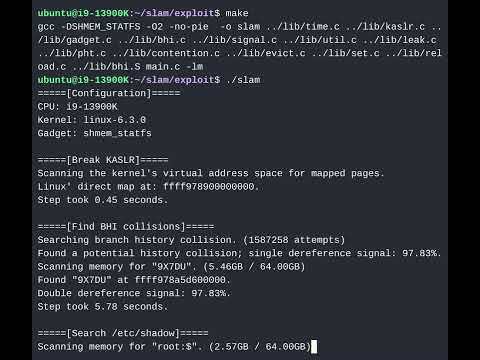
En grupp forskare från Vrije Universiteit Amsterdam har presenterat en ny attackteknik kallad SLAM (Spectre Linear Address Masking), som erbjuder en ny metod för att utnyttja mikroarkitekturella sårbarheter av typen Spectre, där dataläckage sker vid översättning av icke-kanoniska adresser, och för att kringgå kanonicitetskontroller utnyttjas de nya processorerna som erbjuder tillägg för att maskera linjära adresser. Forskarna har publicerat ett verktyg med implementeringen av metoden och föreslagit en demonstration som visar hur man kan extrahera data från kärnminnet som motsvarar en viss mask (det visas hur man under några sekunder kan få ut en sträng med hash av root-användarens lösenord från kärnminnet i Ubuntu).
Attacken kan utföras på system med Intel-processorer som stöder LAM (Linear Address Masking), AMD-processorer med UAI (Upper Address Ignore) och ARM-processorer med TBI (Top Byte Ignore). Dessa tillägg möjliggör användning av en del av bitarna i 64-bitars pekarna för att lagra metadata som inte är relaterad till adressering (normala program behöver inte så mycket minne att de kan adressera 64-bitars pekare, så de övre bitarna kan användas för att till exempel göra säkerhetsrelaterade kontroller). Intressant nog har Intel-, AMD- och ARM-processorer med stöd för LAM, UAI och TBI bara annonserats och är ännu inte massproducerade, vilket gör SLAM till den första spekulativa attacken mot framtida CPU:er. Attacken kan också utföras på äldre AMD CPU:er Zen+ och Zen 2, som är sårbara för CVE-2020-12965.
Genom att använda sårbarheterna i Spectre kräver attacken SLAM att det finns specifika sekvenser av instruktioner (gadgets) i kärnan som leder till spekulativ exekvering av instruktioner. Sådana instruktioner möjliggör spekulativ läsning av data från minnet beroende på externa förhållanden, som kan påverkas av angriparen. Efter att en felaktig prognos har fastställts avvisas resultatet av den spekulativa exekveringen, men de bearbetade data förblir i cachen och kan sedan extraheras genom analys via sidokanaler. För att extrahera data som har samlats i cachen använder forskarna metoden Evict+Reload, som bygger på att skapa förhållanden som tvingar bort data från cachen (till exempel genom att skapa aktivitet som jämnt fyller cachen med typiskt innehåll) och utföra operationer vars exekveringstid gör det möjligt att avgöra om data finns i processorens cache.
För att genomföra attacken SLAM används gadgets baserade på kod där de kontrollerade data från angriparen (nedan variabeln „secret”) används som en pekare. Till exempel: void unmasked_gadget(long **secret) { **secret; }
Det noteras att sådana kodmönster ofta används i program, exempelvis har tiotusentals sådana gadgets identifierats i Linux-kärnan, varav minst flera hundra är användbara för exploateringar. Ett läckage kan blockeras genom att lägga till ytterligare instruktioner i sådana gadgets som blockerar spekulativ exekvering. Företaget Intel avser att tillhandahålla en programvarumetod för att blockera läckan innan leverans av processorer som stödjer LAM. Företaget AMD rekommenderade att använda befintliga metoder för att blockera angrepp av typen Spectre v2. Utvecklarna av Linux-kärnan beslutade att stänga av LAM-stöd som standard för att invänta Intels rekommendationer om hur man blockerar sårbarheten.
Källa: opennet.ru
