

Forskare från företaget Aqua Security har publicerat resultaten av en analys av statistiken för 50 000 av de mest nedladdade paketen i NPM-repositoriet. 7500 (15%) av de mest nedladdade paketen visade sig vara relaterade till föråldrade paket och projekt som har upphört. För att förenkla identifieringen av föråldrade paket bland beroenden som används i ens projekt har ett verktyg föreslagits, Dependency-Deprecated-Checker, publicerat under MIT-licensen.
I 4100 (8,2%) av de granskade paketen i beroendekedjan har paket som officiellt har deklarerats föråldrade i NPM eller som är relaterade till föråldrade projekt identifierats (till exempel är paketet request märkt som föråldrat men används fortfarande som ett direkt beroende av 55000 paket). 2300 (4,6%) paket är kopplade till repositories på GitHub som har klassificerats som arkiverade (utvecklingen har upphört, till exempel har repositoryt för paketet through markerats som arkiverat men används som ett direkt beroende av 3000 paket). 1100 (2,2%) paket refererar till redan existerande repositories, vars åtkomst resulterar i ett 404-fel. 3100 (6,2%) paket innehåller ingen information om repository.
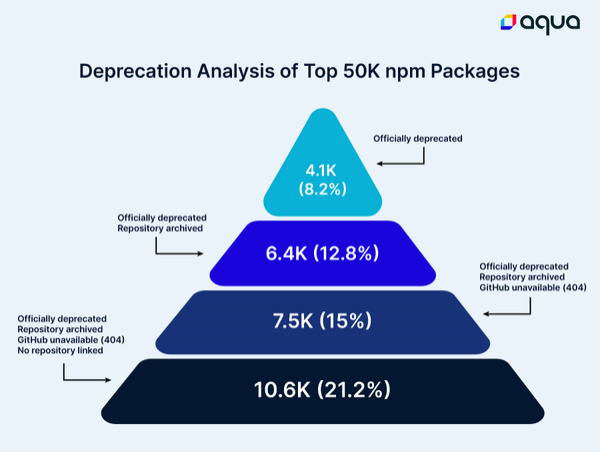
I absoluta termer har spridningen av föråldrade paket och paket utan länkar till repositories i NPM extrapolerats till cirka 2,1 miljarder nedladdningar per vecka. Användning av föråldrade paket och underhållna projekt som beroenden innebär en risk för att det finns oåtgärdade sårbarheter, särskilt med tanke på den praxis som vissa utvecklare tillämpar av att dölja borttagningar av sårbarheter utan att tilldela en CVE-identifierare och utan att tydligt påpeka lösningen av problemet.
Källa: opennet.ru
