

Arkime 5.0 har publicerats, ett system för fångst, lagring och indexering av nätverkspaket som erbjuder verktyg för att visuellt utvärdera trafikflöden och söka information relaterad till nätverksaktiviteter. Projektet utvecklades ursprungligen av AOL för att skapa en öppen ersättning för kommersiella plattformar för nätverkspaketbehandling, som stöder distribution på egna servrar och kan skalas för att hantera trafik i hastigheter upp till tiotals gigabit per sekund. Koden för trafikfångstkomponenten är skriven i C, och gränssnittet är implementerat i Node.js/JavaScript. Källkoden distribueras under Apache 2.0-licensen. Stöd för Linux och FreeBSD finns. Färdiga paket har förberetts för Arch Linux, RHEL/CentOS och Ubuntu.
Arkime inkluderar verktyg för att fånga och indexera trafik i PCAP-format och tillhandahåller dessutom medel för snabb åtkomst till indexerade data. Användandet av det standardiserade PCAP-formatet förenklar integrationen med befintliga trafikanalysatorer som Wireshark. Mängden lagrade data begränsas endast av storleken på den tillgängliga diskarrayen. Metadata om sessioner indexeras i en kluster baserad på Elasticsearch- eller OpenSearch-motorn. Komponenten för trafikfångst fungerar i flerkärnläge och hanterar uppgifter som övervakning, registrering av PCAP-dump på disk, analys av fångade paket och sändning av metadata om sessioner (SPI, Stateful Packet Inspection) och protokoll till Elasticsearch/OpenSearch-klustret. Möjlighet finns att lagra PCAP-filer i krypterad form.
För analys av den insamlade informationen erbjuds ett webbgränssnitt som möjliggör navigering, sökning och export av urval. I webbgränssnittet finns flera visningslägen — från allmän statistik, karta över anslutningar och visuella diagram med data om förändringar i nätverksaktivitet till verktyg för att studera individuella sessioner, analys av aktivitet efter använda protokoll och bearbetning av data från PCAP-dumpningar. Ett API tillhandahålls dessutom för att överföra data om fångade paket i PCAP-format och analyserade sessioner i JSON-format till tredje parts applikationer.
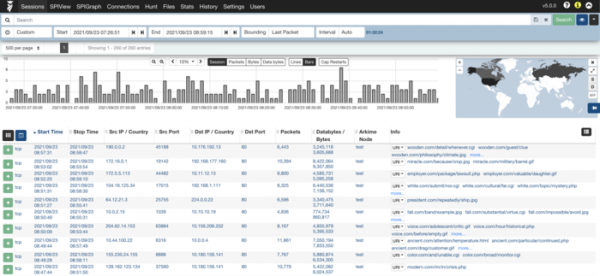
I den nya versionen:
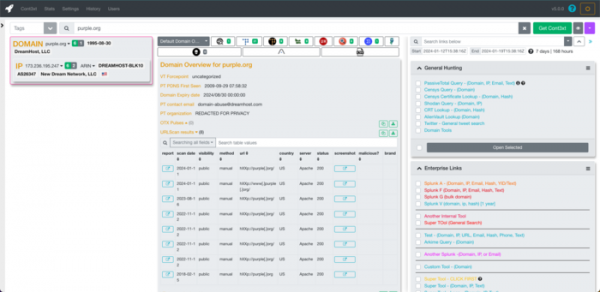
- Möjligheten att skicka sammansatta sökfrågor via Cont3xt-tjänsten för att samtidigt samla in tillgänglig information om flera objekt från olika öppna källor (OSINT) har lagts till.

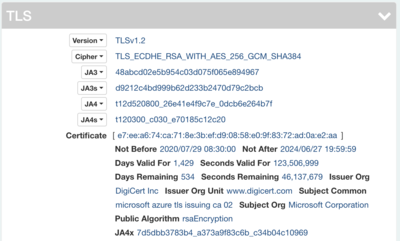
- Stöd för metoder för att skapa trafikavtryck JA4 och JA4+ för att identifiera nätverksprotokoll och applikationer har lagts till.

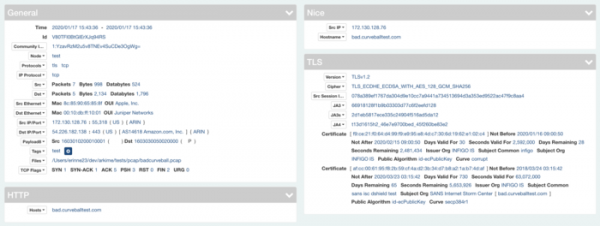
- Utseendet på blocket med detaljerad information om sessioner har ändrats, där oanvänt utrymme har minimerats och en tvåkolumnslayout har implementerats för stora skärmar.

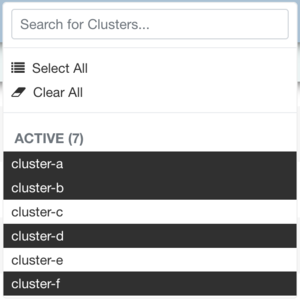
- I flikarna Files, History och Stats har nedrullningsbara block lagts till för att söka i flera instanser av gränssnittet för att visa statistik (Viewer).

- Autentiseringssystemet har enhetliggjorts och flyttats till en separat modul som nu används i alla Arkime-appar. Istället för anonym autentisering är metoden digest som används som standard. Nya autentiseringsmetoder har lagts till: basic, form, basic+form, basic+oidc, headerOnly, header+digest och header+basic.
- Alla appar har övergått till det enhetliga konfigurationens subsystem som stöder bearbetning av inställningar i olika format (ini, json, yaml) och kan ladda inställningar från olika källor, till exempel från disken, via nätverket via HTTPS eller från OpenSearch/Elasticsearch.
- Stöd för import av sparade (offline) PCAP-dumpar har lagts till, med möjlighet att ladda dem via URL via HTTPS eller från Amazon S3-lagring, utan behov av att spara dem lokalt först.
Källa: opennet.ru
