

Forskare från JFrog har upptäckt skadliga maskininlärningsmodeller i Hugging Face-repositoriet, vars installation kan leda till att angriparens kod exekveras för att få kontroll över användarens system. Problemet orsakas av att vissa modelleringsformat tillåter inbäddning av körbar kod; till exempel kan modeller som använder "pickle"-formatet inkludera serialiserade objekt skrivna i Python, samt kod som exekveras vid filens laddning. Tensorflow Keras-modeller kan exekvera kod genom Lambda Layer.
För att förhindra spridning av sådana skadliga modeller används skanning för att upptäcka inbäddad serialiserad kod i Hugging Face, men de upptäckta skadliga modellerna visar att de befintliga kontrollerna kan kringgås. Dessutom markerar Hugging Face i de flesta fall bara modeller som farliga utan att blockera åtkomst till dem. Totalt har cirka 100 potentiellt skadliga modeller identifierats, varav 95 % är avsedda för användning med PyTorch-ramverket och 5 % med Tensorflow. De vanligaste skadliga ändringarna inkluderar objektkapning, organisation av inloggning från en extern plats (reverse shell), körning av program och filskrivning.
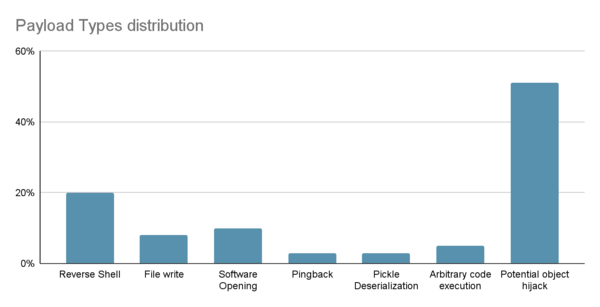
Det noteras att, baserat på de vidtagna åtgärderna, har de flesta upptäckta skadliga modeller skapats av säkerhetsforskare som försöker få belöning för att upptäcka sårbarheter och metoder för att kringgå skyddet hos Hugging Face (till exempel, istället för en verklig attack försöker sådana modeller starta kalkylatorn eller skicka ett nätverksanrop med information om attackens framgång). Det förekommer även instanser som kör en reverse shell för att ansluta angriparen till systemet.
Till exempel riktar modeller som "baller423/goober2" och "star23/baller13" in sig på att attackera system som laddar modellfilen i PyTorch med hjälp av funktionen torch.load(). För att möjliggöra körning av kod används metoden "__reduce__" från pickle-modulen, vilket gör det möjligt att injicera godtycklig Python-kod i deserialiseringsprocessen som utförs vid laddningen av modellen.
Källa: opennet.ru
