

En grupp forskare från Michigan University har publicerat resultaten av en studie om möjligheten att identifiera (VPN Fingerprinting) anslutningar till servrar baserade på OpenVPN vid övervakning av transit trafik. Resultatet visade tre sätt att identifiera OpenVPN-protokollet bland andra nätverkspaket, som kan användas i system för trafikinspektion för att blockera virtuella nätverk baserade på OpenVPN.
Testning av de föreslagna metoderna i internetleverantören Merits nätverk, som har mer än en miljon användare, visade att 85 % av OpenVPN-sessionerna kunde identifieras med en låg nivå av falska positiva. För att verifiera detta förberedes ett verktyg som först passivt identifierade OpenVPN-trafik i realtid och därefter bekräftade resultatet genom aktiv kontroll av servern. Den analyserare som forskarna skapade speglade trafikflödet med en intensitet på cirka 20 Gbps.
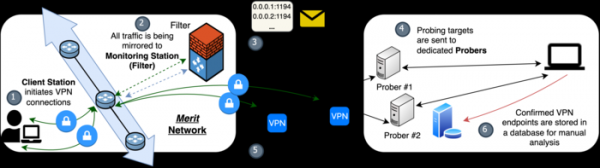
Under experimentet kunde analyseraren framgångsrikt identifiera 1718 av 2000 testade OpenVPN-anslutningar, etablerade av en falsk klient, där 40 olika standardkonfigurationer av OpenVPN användes (metoden fungerade framgångsrikt för 39 av 40 konfigurationer). Dessutom upptäcktes under de åtta dagar som experimentet pågick 3638 OpenVPN-sessioner i transittrafiken, av vilka 3245 sessioner bekräftades. Det observeras att den övre gränsen för falska positiva i den föreslagna metoden är tre ordningar lägre än i tidigare föreslagna metoder baserade på maskininlärning.
Separat bedömdes arbetet med metoder för att skydda mot spårning av OpenVPN-trafik i kommersiella tjänster — av 41 testade VPN-tjänster som använder metoder för att dölja OpenVPN-trafik lyckades trafiken identifieras i 34 fall. Tjänster som inte kunde upptäckas använde, förutom OpenVPN, ytterligare lager för att dölja trafiken (t.ex. genom att köra OpenVPN-trafik genom en ytterligare krypterad tunnel). I de flesta av de framgångsrikt identifierade tjänsterna användes trafikdistorision genom XOR-operation, ytterligare lager av obfuskering utan tillräcklig slumpmässig komplettering av trafiken eller förekomsten av obfuskade OpenVPN-tjänster på samma servern.
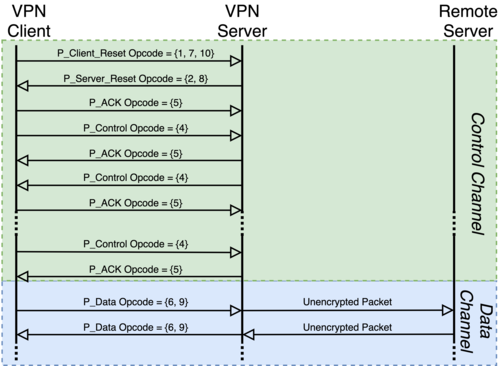
De använda identifikationsmetoderna bygger på kopplingar till specifika OpenVPN-mallar i okrypterade paketrubriker, storleken på ACK-paket och serverns svar. I det första fallet kan kopplingar till fältet "opcode" i paketrubriken användas som objekt för identifikation under förhandlingen av anslutningen. Detta fält har ett fast värdeintervall och ändras på ett specifikt sätt beroende på vilket steg i anslutningsinstallationen som pågår. Identifikationen går ut på att identifiera en viss sekvens av förändringar i opcode under de första N-paketen av strömmen.
Den andra metoden baseras på att ACK-paket endast används i OpenVPN under förhandlingsfasen av anslutningen och dessutom har en specifik storlek. Identifikationen baseras på att ACK-paket av den angivna storleken endast förekommer i specifika delar av sessionen (till exempel är det första ACK-paketet vanligtvis det tredje paketet med data som överförs under sessionen).
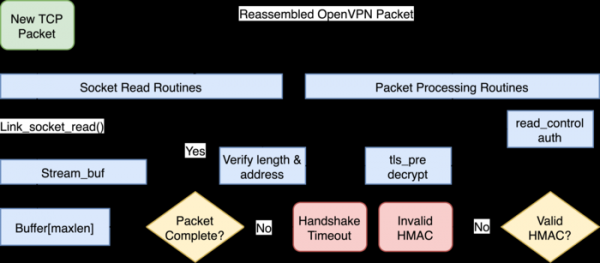
Den tredje metoden innebär en aktiv kontroll och beror på att servern OpenVPN skickar ett specifikt RST-paket som svar på en begäran om att återställa anslutningen (kontrollen fungerar inte när "tls-auth"-läget används, eftersom OpenVPN-servern då ignorerar begärningar från klienter som inte autentiserats via TLS).
Källa: opennet.ru
