

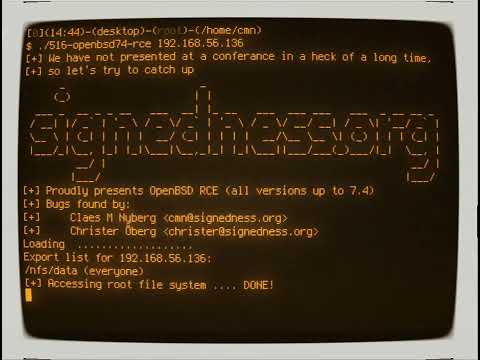
I implementeringen av NFS-servern som används i BSD-system har en kritisk sårbarhet (CVE-2024-29937) identifierats, vilket möjliggör fjärrkörning av egen kod med root-rättigheter på servern. Problemet förekommer i alla versioner av OpenBSD och FreeBSD, fram till OpenBSD 7.4 och FreeBSD 14.0-RELEASE. Detaljerad information om sårbarheten har ännu inte avslöjats, det är endast känt att problemet orsakas av ett logiskt fel som inte är relaterat till minneskorruption. Det påpekas att sårbarheten lätt kan utnyttjas för att attackera system som använder NFS, men enligt videodemonstrationen gör sårbarheten det möjligt att få full tillgång till root FS. servern och kräver att det finns rättigheter att montera partitioner via NFS för att kunna utnyttjas. En rapport om sårbarhetens natur kommer att presenteras den 18 april på konferensen T2’24.
Källa: opennet.ru
