

En grupp forskare från Vrije Universiteit Amsterdam har identifierat en ny attackmetod kallad "Native BHI" (CVE-2024-2201), som gör det möjligt att på system med Intel-processorer bestämma innehållet i Linux-kärnans minne medan en exploit körs i användarutrymmet. Vid tillämpning av attacken på virtualiseringssystem kan angriparen från gästsystemet bestämma innehållet i värdmiljöns minne eller andra gästsystem.
Native BHI-metoden erbjuder en annan teknik för att utnyttja BHI-sårbarheten (Branch History Injection, CVE-2022-0001), som kringgår tidigare implementerade skydd. Den attackmetod för BHI som föreslogs 2022 innebar utnyttjande av sårbarheten på en enda privilegienivå, där exploiten baserades på att en eBPF-program kördes av användaren i kärnan. För att blockera sårbarheten var det tillräckligt att begränsa åtkomsten till att köra eBPF-kod för vanliga användare.
Den nya Native BHI-metoden kräver inte åtkomst till eBPF och tillåter en attack av en icke-privilegierad användare från användarutrymmet. Metoden bygger på att köra befintliga gadgets i kärnkoden — sekvenser av instruktioner som leder till spekulativ körning av instruktioner. För att hitta lämpliga gadgets i kärnan har ett speciellt verktyg utvecklats, InSpectre Gadget, som vid analys av kärna 6.6-rc4 identifierade 1511 Spectre-gadgets och 2105 hjälpgadgets för schemaläggning.
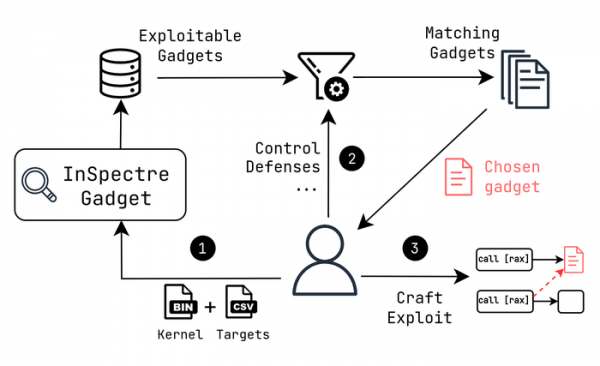
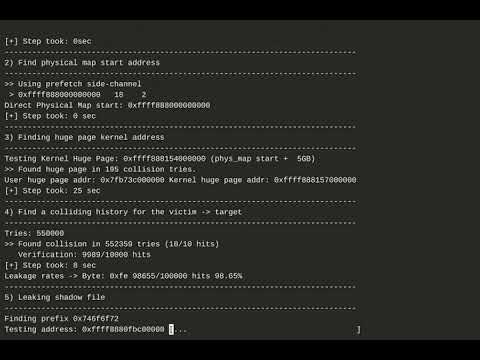
Baserat på de hittade gadgets har forskarna förberett en exploit som ger möjlighet att extrahera en sträng med hash-värdet av root-användarens lösenord, hämtat från filen /etc/shadow, från kärnans buffertar. Datautvinningshastigheten från kärnans minne är ungefär 3,5 kB per sekund.
BHI-metoden är en utökad version av Spectre-v2-attacken, där för att kringgå den tillagda skyddet (Intel eIBRS och Arm CSV2) och organisera dataläckage används substituering av värden i en buffer för global historik av övergångar (Branch History Buffer), som används i CPU:n för att öka noggrannheten vid grenprediktion genom att ta hänsyn till historien av tidigare övergångar. Under attacken skapas förhållanden för felaktig övergångsprognos och spekulativ körning av nödvändiga instruktioner genom manipulation av övergångshistorien, vars resultat lagras i cachen.
Skillnaderna från Spectre-v2 angår användningen av en historikbuffert (Branch History Buffer) istället för en grenadressbuffert (Branch Target Buffer). För att utvinna data från minnet måste angriparen skapa förhållanden där en spekulativ operation kommer att hämta adressen från det område som behöver identifieras. Efter att den spekulativa indirekta övergången har utförts, kvarstår den lästa adressen i minnet i cache, varefter en av metoderna för att bestämma cacheinnehållet kan tillämpas baserat på analys av förändringar i åtkomsttiderna till cachade och icke-cachade data.
Angrepp av Native BHI skyddas inte av användningen av Intel IBT-instruktioner (Indirect Branch Tracking) samt den hybridmekanism för skydd av kommandoströmmen FineIBT, som implementeras i Linux-kärnan och kombinerar användningen av hårdvaruinstruktioner IBT och mjukvaruskyddet kCFI (kernel Control Flow Integrity) för att blockera störningar i det normala utförandet (control flow). FineIBT tillåter endast utförande av indirekta övergångar om övergången leder till instruktionen ENDBR, som placeras i början av funktionen. Dessutom (liknande kCFI-mekanismen) utförs en hashkontroll för att garantera oförändrad pekare.
För att skydda mot den nya varianten av angreppet har en förändring lagts till Linux-kärnan som implementerar ett extra skyddsläge, som använder de skyddsmekanismer som erbjuds av Intel (BHI_DIS_S) eller ett alternativt mjukvaruskydd som implementerats för att skydda hypervisorn. KVM. Utvecklarna av hypervisorn Xen har också släppt en patch baserad på användningen av BHI_DIS_S-läget, vilket begränsar förutsägelser baserade på övergångshistorik. Stödet för BHI_DIS_S är tillgängligt i processorer från Intel Alder Lake och även i server-CPU:er från Intel Sapphire Rapids. Det finns också ett mjukvaruskyddsläge som bygger på användningen av sekvenser för att rensa övergångshistorikbufferten, men det leder till en mer påtaglig prestandaförlust.
Källa: opennet.ru
