

Utgivningen av projektet Kata Containers 3.4 har publicerats, som vidareutvecklar en stack för att organisera körningen av containrar med hjälp av isolering baserad på fullständiga virtualiseringsmekanismer. Projektet skapades av företagen Intel och Hyper genom att kombinera teknologierna Clear Containers och runV. Koden för projektet är skriven i språken Go och Rust och distribueras under Apache 2.0-licensen. Utvecklingen av projektet övervakas av en arbetsgrupp som skapats under ledning av den oberoende organisationen OpenInfra Foundation, där företag som Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE och ZTE deltar.
Grunden i Kata är ett runtime som gör det möjligt att skapa kompakta virtuella maskiner som körs med hjälp av en fullständig hypervisor, istället för att använda traditionella containrar som delar en gemensam Linux-kärna och isoleras med hjälp av namnrymder och cgroups. Användningen av virtuella maskiner möjliggör en högre säkerhetsnivå som skyddar mot attacker orsakade av utnyttjande av sårbarheter i Linux-kärnan.
Kata Containers är inriktad på integration med befintliga infrastrukturer för containerisolering med möjligheten att använda sådana virtuella maskiner för att stärka skyddet för traditionella containrar. Projektet tillhandahåller mekanismer för att säkerställa kompatibilitet för lättvikts virtuella maskiner med olika infrastrukturer för containerisolering, plattformar för orkestrering av containrar och specifikationer som OCI (Open Container Initiative), CRI (Container Runtime Interface) och CNI (Container Networking Interface). Verktyg för integration med Docker, Kubernetes, QEMU och OpenStack är tillgängliga.
Integrationen med containerhanteringssystem uppnås med hjälp av ett lager som simulerar containerhantering, vilket via gRPC-gränssnittet och en speciell proxy kontaktar en hanteringsagent i den virtuella maskinen. Inuti den virtuella miljön, som startas av hypervisorn, används en särskilt optimerad Linux-kärna, som innehåller endast den minimala uppsättningen nödvändiga funktioner.
Som hypervisor stöds användning av Dragonball Sandbox (KVM-redigering, optimerad för containrar) med verktygen QEMU samt Firecracker och Cloud Hypervisor. Systemmiljön inkluderar en initieringsdemonstration och en agent (Agent). Agenten möjliggör körning av specifika användarbildkontainrar i OCI-format för Docker och CRI för Kubernetes. När den används tillsammans med Docker skapas en separat virtuell maskin, dvs. den körs ovanpå hypervisorn och används för inneslutet körning av containrar.
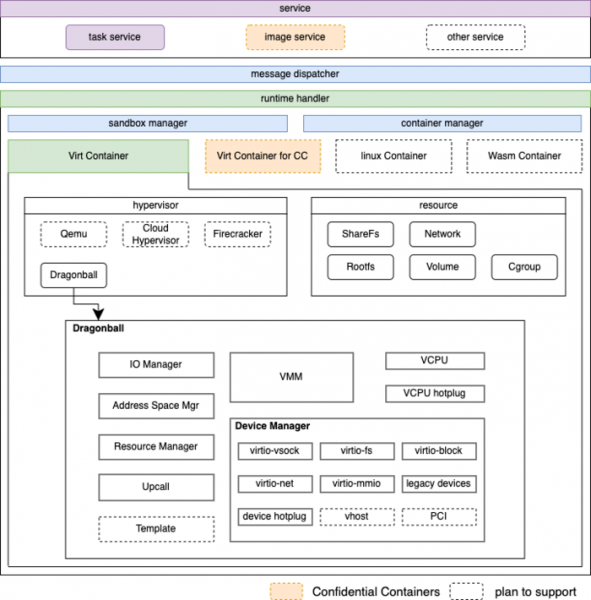
För att minska minnesanvändningen används mekanismen DAX (direct access to the FS bypassing page cache without using block device layer), och för deduplicering av identiska minnesområden används teknologin KSM (Kernel Samepage Merging), vilket möjliggör delning av resurser på värdsystemet och anslutning till olika gästsystem med en gemensam systemmiljömall.
För att organisera åtkomsten till containarbilder används filsystemet Nydus, som använder innehållsadresssering för effektivt samarbete med standardbilder. Nydus stöder on-demand laddning av bilder (laddar bara när det behövs), tillhandahåller deduplicering av upprepade data och kan använda olika backend-lösningar för faktisk lagring. Det erbjuds kompatibilitet med POSIX (liknande Composefs, kombinerar Nydus funktionerna från OverlayFS med EROFS eller FUSE-modulen).
I den nya versionen:
- I virtualiseringshanteraren Dragonball har stöd för varm tillkoppling av GPU lagts till och möjligheten att använda MTRR-register (Memory-Type Range Registers) för att organisera åtkomst till områden av fysisk minne.
- I runtime-rs, implementationen av runtime i Rust, har komplett hantering av trådar, pid och tid säkerställts, och drivrutinen för qemu har omarbetats, vilken används i system med s390-arkitektur (IBM Z).
- Tjänsten för att skapa snapshots med filsystemet Nydus har uppdaterats.
- I containerhanteringstjänsten har effektiviteten av minneshantering ökat.
- Montering av cgroups-v2-hierarkin har aktiverats som standard under uppstart med hjälp av systemd.
- Möjligheten att definiera en timeout för att begränsa tiden för att hämta mycket stora bilder i gästs system har lagts till.
- Stöd för att bygga OPA-agenten (Open Policy Agent) för arkitekturerna ppc64le och s390x har lagts till.
Källa: opennet.ru
