

Google har publicerat versionen av webbläsaren Chrome 125. Samtidigt är den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Google-logotyper, ett system för att skicka meddelanden vid krascher, moduler för att spela upp skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig aktivering av Sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För dem som behöver mer tid för uppdateringar stöds en separat version, Extended Stable, under 8 veckor. Nästa version av Chrome 126 är planerad till den 11 juni.
Huvudförändringar i Chrome 125:
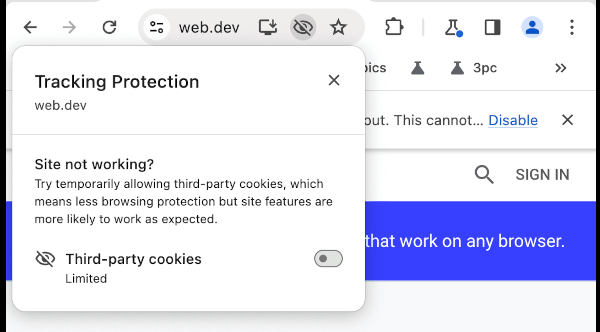
- Google har skjutit upp det förväntade slutet av stödet för tredjeparts-Cookies i slutet av året, som aktiveras när man besöker sidor som skiljer sig från domän den aktuella sidan (sådana Cookies används för att spåra användarens rörelser mellan webbplatser i annonser, sociala mediefunktioner och webbanalysystem). I den nya versionen läggs en indikator med en ögonbild till adressfältet för att identifiera webbplatser som använder tredjeparts-Cookies, och detta stryks över om tredjeparts-Cookies blockeras. Eftersom testningen av att stänga av tredjeparts-Cookies på 1% av användarna fortsätter och det finns möjlighet till manuell avstängning via inställningen 'chrome://flags/#test-third-party-cookie-phaseout', ges möjligheten att tillfälligt återaktivera stöd för tredjeparts-Cookies för utvalda webbplatser i högerklicksmenyn. Avblockeringen gäller i 90 dagar efter aktivering.

- Vid aktivering av den utökade webbläsarsäkerheten (Safe Browsing > Enhanced protection) genomförs automatisk djupskanning av nedladdade filer, vilket sker genom att information laddas upp till servrar Google (tidigare visades en bekräftelse för extern kontroll innan skickandet, men nu kommer kontrollerna att genomföras automatiskt).
- Byggnader för Windows-plattformen erbjuds nu även för ARM64-plattformen.
- En ny mekanism har lagts till för att uppdatera komponenter som kräver nedladdning av stora mängder data. Det handlar om att uppdatera modeller för nyligen tillagda funktioner som använder maskininlärning – funktionen för smart flikgruppering, tematisk generator och interaktiv assistent.
- Två nya typer av potentiellt problematiska tillägg har lagts till, för vilka användare kommer att få varningar med rekommendationer att överväga deras fortsatta användning: tillägg som inte har installerats från Chrome Web Store och tillägg som använder vilseledande taktiker för att tvinga installationen av onödig programvara.
- Beteendet vid avbrytande av händelsen "mousemove" har anpassats till andra webbläsare – avbrytande av händelsen blockerar inte längre textmarkering och drag-and-drop (för att blockera markering och drag-and-drop bör händelserna selectstart och dragstart avbrytas).
- Ett nytt set CSS-egenskaper har lagts till för att hantera visningen av element som är kopplade till andra elements placering (CSS Anchor Positioning), utan användning av JavaScript, till exempel för att fästa popover-element som dyker upp på samma sätt som verktygstips. För att ställa in bindningen av ett element till ett annat element och bestämma utmatningsområdet föreslås egenskaperna anchor-name, position-anchor och inset-area, och för att få information om bindningspunkten har funktionen anchor() lagts till.
- Matematiska funktioner round(), mod() och rem() har lagts till i CSS.
- En ny syntax har lagts till för att återspegla tillståndet hos egna HTML-element (custom element) i CSS, vilket möjliggör användning av pseudoklassen ":state()".

- API:et Compute Pressure har lagts till, vilket gör det möjligt att få hög nivå information om det aktuella tillståndet för hårdvaran, till exempel kan man övergripande få information om den belastning som CPU:n skapar (nivåer: minimal belastning med energisparläge; acceptabel belastning som möjliggör körning av ytterligare uppgifter utan problem; hög belastning, men inom acceptabla värden och som inte stör systemets drift; kritisk belastning, nära resursutarmning).
- API-lagringstillgång, som används för att begära användartillstånd för att få åtkomst till cookie-lagring när tredjepartscookies blockeras, har utvidgats med möjligheten att begära åtkomst från tredjepartsprocessorer (t.ex. från innehåll inuti ) till lagringsutrymmen som inte är kopplade till cookies, såsom indexedDB.
- Experimentellt stöd (origin trial) för API:et för segmentering av visningsfönster har lagts till, vilket är avsett för att organisera visning på enheter med vikbara skärmar.
- Möjligheten att använda scheman för URL:er HTTP och HTTPS i WebSocket-konstruktorn istället för "ws:" och "wss:" har getts.
- I JavaScript är det nu tillåtet att använda modifikatorerna "?i", "?-i", "?m", "?-m", "?s", "?-s" inom reguljära uttryck för att styra aktiveringen eller avaktiveringen av flaggorna "i", "s" och "m". Till exempel, "?-i" i "re1 = /^[a-z](?-i:[a-z])$/i;" inaktiverar tillämpningen av "/i" (skiftlägesokänslighet) för den andra tecknet (re1.test("aB") returnerar false).
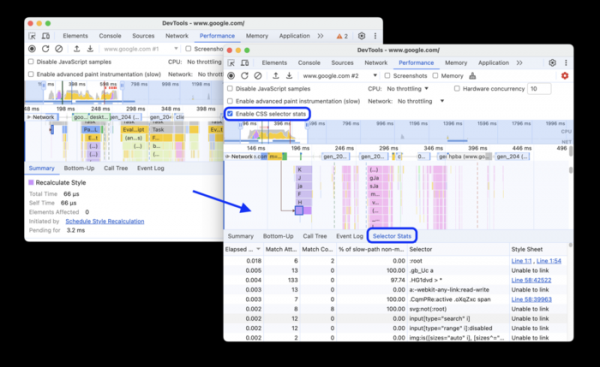
- Förbättringar har gjorts i verktygen för webbutvecklare. En knapp har lagts till i webbkonsolen för att visa förklaringen av ett fel eller varning som genererats via en begäran till AI-chatboten Gemini. CSS-panelet har fått stöd för reglerna "@position-try". Inställningar för att göra packade sidor läsbara och automatisk stängning av parenteser vid redigering har lagts till i redigerings- och visningspanelen för sidans källtext. I panelen för nätverksaktivitet har stöd för HTTP-huvuden som används i svar med kod 103 "Early Hints" lagts till. Statistik över CSS-selektorer har lagts till i prestandaanalyspanelen.

Förutom nya funktioner och buggfixar åtgärdades 9 sårbarheter i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserad testning med hjälp av verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Sårbarheten CVE-2024-4947, orsakad av felaktig typbehandling (Type Confusion) i V8-motorn och klassad som farlig, användes av angripare för attacker (0-day) innan den blev åtgärdad. Inga kritiska problem som skulle kunna kringgå alla nivåer av webbläsarsäkerhet och köra kod i systemet utanför sandbox-miljön har identifierats. Som en del av programmet som belönar upptäckta sårbarheter har Google betalat ut 4 belöningar för den aktuella versionen, totalt 8 000 USD (en belöning på $7000 och en på $1000). Storleken på de två belöningarna har ännu inte fastställts.
Källa: opennet.ru
