

En grupp forskare från flera amerikanska universitet och företagen Cloudflare och Microsoft har utvecklat en ny attackteknik mot RADIUS-protokollet, som används av telekomoperatörer, molntjänster och VPN-leverantörer för autentisering, auktorisering och avräkning av användare. Attacken, som har kodnamnet Blast-RADIUS, möjliggör förfalskning av svar från RADIUS-servern under autentisering och gör det möjligt att ansluta abonnenten utan kännedom om åtkomstlösenordet.
För att utnyttja sårbarheten (CVE-2024-3596) måste angriparen ha möjlighet att avlyssna transittrafik och utföra en fullständig MITM-attack, som gör det möjligt att läsa, avlyssna, blockera och ändra inkommande och utgående UDP-paket som skickas av åtkomstpunkter för att begära autentisering av kunder (Access-Request) och som returneras av RADIUS-servern med bekräftelse eller avslag av operationen. Genom att avlyssna autentiseringsbegäran kan angriparen skicka ett falskt svar med en annan typ av resultat (till exempel Access-Accept istället för Access-Reject). Angriparen kan också potentiellt avlyssna svaret Access-Challenge, som används vid tvåfaktorsautentisering, och ersätta det med svaret Access-Accept för att kringgå det extra verifieringssteget.
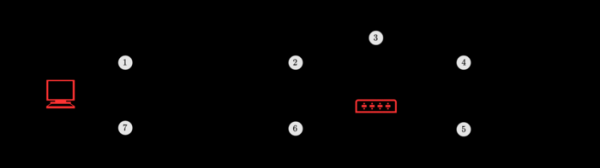
Attacken är baserad på att RADIUS-protokollet använder UDP som transport och verifierar integriteten av de överförda meddelandena med hjälp av MD5-algoritmen. För att verifiera meddelanden som överförs mellan servern åtkomstpunkten och RADIUS-servern används en hemlig nyckel som är känd för åtkomstpunkten och RADIUS-servern, men okänd för angriparen. I svar på autentiseringsbegäran genererar RADIUS-servern en MD5-hash, med hjälp av vilken åtkomstservern kan verifiera att meddelandet har skickats av en auktoriserad server. MD5-hashen omfattar det slumptal som skickades i begäran, begärans identifierare, de returnerade attributen och den hemliga nyckeln.
Under en MITM-attack kan den angripande fånga upp det identifieringsnummer och det slumpmässiga värdet som skickas i begäran, samt förutsäga operationens kod, storlek och attribut. Uppgiften består i att formulera en korrekt kontrollsumma som motsvarar det ändrade resultatet av operationen och klarar av kontrollen genom hashning med en hemlig nyckel. MD5-algoritmen är inte säker mot kollisioner, vilket gör det möjligt för angriparen, genom att manipulera med ett ointressant fyllnadsvärde, att hitta en datakombination med önskade parametrar vars MD5-hash kommer att matcha MD5-hashen för det ursprungliga svaret, och skicka ett falskt svar med en kod för lyckad autentisering (Access-Accept) istället för ett meddelande med felinformation.
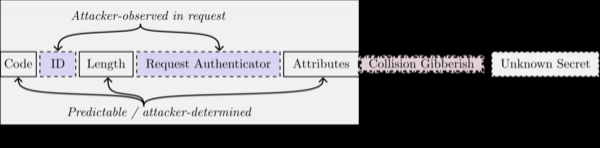
Eftersom autentisering och dataintegritetskontroll inte tillämpas vid bearbetning av paket med åtkomstförfrågan (Access-Request), kan angriparen under attacken infoga ett ytterligare attribut i den ursprungliga förfrågan från servern åtkomst, det så kallade attributet "Proxy-State", som kommer att återspeglas av RADIUS-servern i sitt svar. Innehållet i "Proxy-State" väljs med hänsyn till kollisionen så att värdet av den kontrollsumman i MD5 i de verkliga och falska svaren kommer att vara identiska. I experimentet tog det 3-6 minuter att hitta en kollision i MD5 för att genomföra attacken, vilket är längre än den typiska timeouten på 30-60 sekunder, men tiden för kollisionen kan minskas genom att använda kraftigare utrustning, inkludera GPU och parallellisera operationerna.
Som en huvudåtgärd för att skydda mot sårbarheten föreslås det att använda protokollet EAP (Extensible Authentication Protocol, RFC 3579), där ett attribut, Message-Authenticator, används för att verifiera meddelanden ytterligare. För att skydda mot attacken kan man också använda förlängningar av protokollet (RadSec), som innefattar överföring av RADIUS-meddelanden via krypterade kanaler baserade på TLS eller DTLS. Dessutom kan värdena för tidouts för att få svar minimeras och svar med attributet Proxy-State blockeras. Överföring av RADIUS-meddelanden över TCP komplicerar attacken, men utesluter inte dess genomförande.
Koden för att genomföra attacken har ännu inte offentliggjorts, men hashclash-projektet har fått ändringar som förbättrar kollisionsvalet i MD5 med hänsyn till attackens specifikationer. Problemet har åtgärdats i RADIUS-servern FreeRADIUS i versionerna 3.0.27 och 3.2.5 genom att tvinga användningen av attributet Message-Authenticator och lägga till en inställning för att begränsa bearbetningen av paket med attributet Proxy-State.
Källa: opennet.ru
