

Oligo Security har publicerat information om en sårbarhet som påverkar Chrome, Firefox och Safari, vilket gör att man kan kringgå begränsningar på nätverkstjänster som endast är tillgängliga på det lokala systemet genom att använda IP-adressen 0.0.0.0. De första varningarna om sårbarheten publicerades för 18 år sedan, men problemet har fortfarande inte åtgärdats.
Sårbarheten, som endast uppstår i Linux och macOS, orsakas av att IP-adressen 0.0.0.0 på dessa plattformar leder till det lokala nätverksgränssnittet (localhost), det vill säga att en begäran till 0.0.0.0 är likvärdig med en begäran till adressen 127.0.0.1. Moderna webbläsare har medel för att motverka åtkomst till 127.0.0.1 när man arbetar med externa webbplatser, eftersom det kan användas för manipulering av interna tjänster på användarens system, som endast är tillgängliga för lokala applikationer.
Sårbarheten gör det möjligt att kringgå förbudet att komma åt 127.0.0.1 och genomföra attacker mot interna tjänster när en extern sida, under kontroll av angriparen, öppnas i webbläsaren. Genom att använda 0.0.0.0 kan mekanismerna för CORS (Cross-Origin Resource Sharing) och PNA (Private Network Access) inte hindra en sådan attack. Det noteras att problemet inte är så ofarligt som det verkar och att det redan används av illasinnade aktörer i verkliga attacker som utnyttjar kritiska sårbarheter i serverapplikationer vars åtkomst endast är öppen för det lokala systemet.
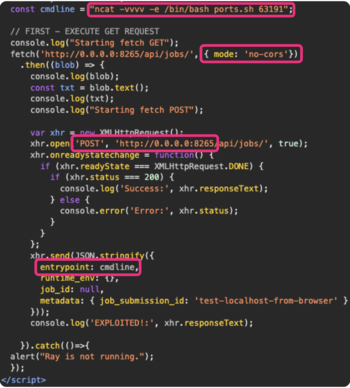
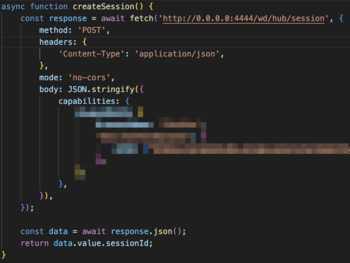
Till exempel har användningen av 0.0.0.0 för att få åtkomst till lokala tjänster bekräftats i de attacker som upptäcktes i mars och juli som kallas ShadowRay och Selenium Grid, vilka användes för att möjliggöra kodexekvering på utvecklarnas system. I fallet med attacken ShadowRay var målet system för utvecklare som använde AI-ramverket Ray. Den andra attacken riktade sig mot att utnyttja en kritisk sårbarhet i plattformen Selenium Grid i konfigurationer som accepterar begärningar endast från lokal värd.
Dessutom nämns möjligheten att använda metoden för att utnyttja sårbarheten ShellTorch i servern PyTorch TorchServe, som används på datorer hos utvecklare av AI-applikationer. Åtkomst till nätverkstjänster på den lokala värden kan också användas för att skanna nätverksportar för att indirekt identifiera användaren.
Utvecklarna av Firefox har förberett en ändring av specifikationen för Fetch-anrop, som förbjuder åtkomst till 0.0.0.0, men har ännu inte fastställt när blockeringen kommer att börja i webbläsaren. I Chrome planerar man att börja blockera åtkomst till 0.0.0.0 i version 128, som förväntas nästa vecka. I Safari planerar man att implementera blockeringen av 0.0.0.0 i version 18.
Källa: opennet.ru
