

Säkerhetsforskarna från NinjaLab har utvecklat en teknik för sidokanalsattacker som gör det möjligt att klona ECDSA-nycklar som lagras i kryptografiska token-enheter som YubiKey 5 och andra enheter som använder kryptografiska bibliotek från Infineon. Attacken har kodnamnet EUCLEAK och kan, förutom token-enheterna med Infineon SLE78-chipper, tillämpas på många andra system med mikrokontroller från Infineon, inklusive Infineon Optiga Trust M och Infineon Optiga TPM.
Möjligheten att genomföra attacken har bekräftats praktiskt för YubiKey 5Ci och TPM-chipper på SLB96xx-chippen, medan den är teoretisk för andra enheter. Sårbarheten i YubiKey 5 har åtgärdats i firmwareversion 5.7 genom att byta kryptografisk bibliotek (fixen gäller endast för nya enheter, eftersom befintliga YubiKey-enheter inte har möjlighet att uppdatera firmware). För Infineon-biblioteket har blockeringar av sårbarheten utvecklats, men dessa har ännu inte aktiverats eftersom de inte har genomgått certifiering.
Förutom YubiKey 5 påverkar problemet potentiellt TPM-chip (Trusted Platform Module) i bärbara datorer från Lenovo, Dell och HP, isolerade enheter i smartphones från Samsung och OnePlus, hårdvarukryptovalutor, smartkort, SIM-kort och EMV-chip i bankkort, samt chip i elektroniska pass som används i Kina, Indien, Brasilien, USA och vissa andra asiatiska och europeiska länder.
Riskerna med att klona nycklarna uppvägs av förutsättningarna och komplexiteten av att genomföra attacken — angriparen måste få fysisk tillgång till nyckeln och demontera den, vilket innebär att ta bort plastskalet och den skärmavskärmande höljet. Efter en sådan manipulation kan skalet återställas med en 3D-skrivare, men det är ganska svårt att dölja manipulationerna med nyckeln. Skanning av nyckeln tar några minuter, men det krävs också cirka en timmes noggrant arbete för att demontera och skapa ett nytt skal. Efter skanning kan enheten återlämnas till ägaren, men för att återskapa den privata ECDSA-nyckeln baserat på de insamlade uppgifterna krävs ytterligare cirka 24 timmars beräkningar (det påpekas att processen kan reduceras till en timme genom att automatisera manuella operationer och göra optimeringar).
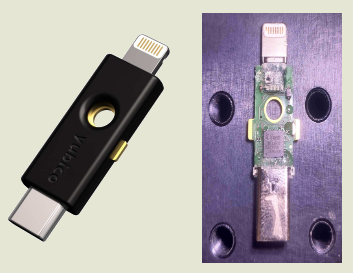
Förutom fysisk åtkomst till nyckeln för att framgångsrikt genomföra en attack mot tjänster med flerfaktorsautentisering, krävs det dessutom att en angripare på något sätt får reda på användarnamn och lösenord för tjänsten, för den ytterligare autentisering där den mottagna hårdvarunyckeln används. Vid användning av lösenordsfri autentisering i FIDO2 Passwordless- eller Passkey-lägen måste en unik biometrisk faktor (till exempel fingeravtryck) återskapas.
Attackmetoden går ut på att återskapa de ECDSA-nycklar som lagras i token baserat på data erhållna genom analys av det elektromagnetiska signalen som avges av token under processen för att skapa digitala signaturer, vilket korrelerar med information om den temporära ECDSA-nyckeln, som räcker för att återställa den hemliga nyckeln med hjälp av maskininlärningsmetoder. När det gäller YubiKey krävs det att man vet användarnamn och lösenord i en av de tjänster där token används som ett extra autentiseringselement för att initiera operationer med digital signatur.
Problemet orsakas av användningen av en osäker algoritm för att beräkna den inversa elementet modulo i Infineon-biblioteket, där beräkningarna tar tid som beror på värdena av indata (för olika vektorer observeras olika beräkningstider för den inversa elementet modulo). Denna egenskap gör det möjligt att särskilja information om enskilda bitar baserat på analys av signalförändringar under utförandet av operationer med initialiseringsvektorn. När det gäller ECDSA är det tillräckligt att identifiera även några bitar med information om initialiseringsvektorn (nonce) för att genomföra en attack genom sekventiell återställning av hela den privata nyckeln. För att framgångsrikt återskapa nyckeln krävs det att man fångar upp aktiviteten vid genereringen av ungefär 40 digitala signaturer.
För att analysera elektromagnetisk strålning vid generering av digitala signaturer krävs professionell utrustning värd över 10 000 dollar. Till exempel användes under attacken ett mätkomplex Langer ICR HH 500-6 (2300 $), som används för att testa chipens elektromagnetiska kompatibilitet, förstärkaren Langer BT 706, en mikromanipulator Thorlabs PT3/M (1000 $) med en upplösning på 10 µm, en digital mikroskop Dino-Lite AM4113TL (450 $) och en fyrkanals oscilloskop PicoScope 6424E (7500 $) med 8-bitars ADC-upplösning.
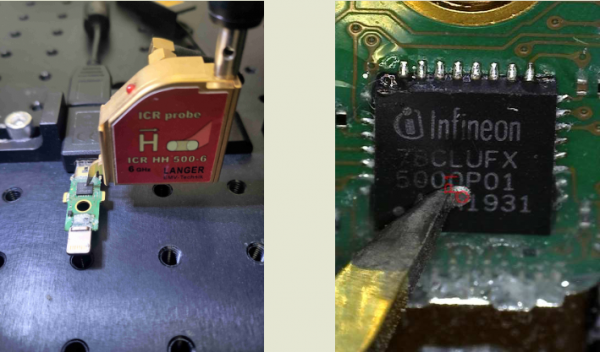
Attackscenariot mot YubiKey 5-token består av följande steg:
- Fastställande av användarnamn och lösenord till kontot som skyddas av token, till exempel genom att utföra en phishingattack.
- Ouppmärksammad fysisk tillgång till token.
- Analys av den elektromagnetiska strålningen från token under autentiseringstransaktioner med hjälp av tidigare erhållna användarnamn och lösenord.
- Återlämnande av token till offret.
- Återskapande av den privata nyckeln ECDSA som är kopplad till det undersökta kontot genom analys av uppfångad elektromagnetisk strålningsinformation.
- Skapande av en klon av token som möjliggör inloggning på kontot utan att offret märker något, utan att ha den ursprungliga token.
Källa: opennet.ru
