

Några nya versioner av kryptografiska bibliotek har publicerats:
Utgåvan av biblioteket OpenSSL 3.4.0 med implementering av SSL/TLS-protokoll och olika krypteringsalgoritmer. Stödet för OpenSSL 3.4 kommer att fortsätta till oktober 2025. Stödet för tidigare versioner av OpenSSL 3.3, 3.2, 3.1 och 3.0 LTS kommer att pågå till april 2026, november 2025, mars 2025 och september 2026 respektive. Projektkoden distribueras under Apache 2.0-licensen. Huvudnyheterna:
- Stöd för en cipher suite för TLSv1.3, begränsad till funktioner för dataintegritetskontroll (RFC 9150) och inklusive algoritmerna TLS_SHA256_SHA256 och TLS_SHA384_SHA384 har lagts till.
- En valfri funktion för användning av en extra källa för entropi baserad på jitter har lagts till i den pseudorandomiska talgeneratorn, implementerad med biblioteket jitterentropy. Entropin genereras genom att mäta skillnader i tid för återkörning av ett visst uppsättning instruktioner på CPU, beroende av många interna faktorer och oförutsägbar utan fysisk kontroll över CPU:n.
- Inledande stöd för attributcertifikat (AC – Attribute Certificate, RFC 5755) har lagts till, vilket inkluderar information om behörighet, befogenheter och attribut hos certifikatets ägare som verifierar möjligheten att utföra vissa åtgärder. Till exempel kan ett AC-certifikat definiera rätten att ansluta till en viss tjänst.
- Stöd för X.509v3-tillägg relaterade till attributcertifikat har lagts till.
- I FIPS-leverantören har stöd för FIPS 140-3 Indicator API implementerats, vilket gör det möjligt att avgöra om en viss operation utfördes i en godkänd tjänst eller inte.
- I API BIO (Basic Input/Output) har hanteringen av indata i Base64-format förbättrats.
- Stöd för kompilering av verktyget openssl i PIE-läget (Position Independent Executable) har lagts till, vilket möjliggör användning av adressrymd-randomisering (ASLR).
- Stöd för direkt extraherade kombinerade algoritmer för digital signatur, såsom RSA-SHA2-256, har lagts till.
- I PKCS#12 har stöd för PBMAC 1 (Password-Based Message Authentication Code 1, RFC 9579) lagts till.
- I verktyget openssl har alternativen '-not_before' och '-not_after' lagts till för att uttryckligen ange start- och sluttid för certifikatets giltighet.
- Möjlighet att använda förberäknade värden vid initiering av kryptografiska algoritmer baserade på elliptiska kurvor P-256 har tillhandahållits.
- Funktionerna TS_VERIFY_CTX_set_* har deprecierats, och har ersatts av funktionerna TS_VERIFY_CTX_set0_* med förbättrad semantik.
- Funktionerna SSL_SESSION_get_time(), SSL_SESSION_set_time() och SSL_CTX_flush_sessions() har deprecierats och bör ersättas med SSL_SESSION_get_time_ex(), SSL_SESSION_set_time_ex() och SSL_CTX_flush_sessions_ex(), som är fria från 2038-problemet.
- Det förväntade stödet för QIUC-protokollet i OpenSSL 3.4 servern har skjutits upp till nästa version.
Utgivningen av projektet LibreSSL 4.0.0, som är en vidareutveckling av OpenSSL, syftar till att erbjuda en högre nivå av säkerhet och kvalitativt stöd för SSL/TLS-protokoll genom att ta bort överflödig funktionalitet, lägga till extra skydd och genomföra betydande städning och omarbetning av kodbasen. Den betydande versionsändringen beror på användningen av decimalnummerering (efter 3.9 kommer version 4.0). De mest anmärkningsvärda förändringarna:
- Inledande stöd för byggnation med hjälp av Emscripten, en kompilator som omvandlar C/C++ till WebAssembly, har lagts till.
- Kommandot "openssl cms" har fått alternativet CRLfile för att ange ytterligare listor med återkallade certifikat (CRL) som kommer att användas vid verifiering.
- Stödet för plattformen mips32 har upphört.
- Tillgången till funktioner skrivna i assembler via det offentliga API:t har upphört (sådana funktioner erbjuds nu endast genom wrapper-funktioner på C). Assemblerimplementationer av föråldrade algoritmer för föråldrade arkitekturer har tagits bort.
- Koden för att cachea giltigheten av certifikat som förlorat sin mening efter prestandaoptimering har tagits bort.
- Implementeringen av X.509v3-tillägg har förbättrats, metoderna för X.509v3 har enhetliggjorts och relaterat API för X.509v3 har städats upp.
- Implementeringen av typen CRYPTO_EX_DATA har skrivits om helt.
- I libcrypto har funktionerna atoi() och strtol() bytts ut mot strtonum().
- En header-fil crypto_arch.h har lagts till, som innehåller kod specifik för hårdvaruarkitektur.
- Implementeringen av DES-algoritmen har omarbetats och optimerats.
- header-filerna pem2.h, ssl2.h, ssl23.h och ui_compat.h har tagits bort.
- Stödet för hash-algoritmen Whirlpool har tagits bort.
- Funktionerna HMAC_Init(), OPENSSL_load_builtin_modules(), X509_REQ_{get,set}_extension_nids(), X509_check_trust() har tagits bort.
- Typerna PEM_USER, PEM_CTX, COMP_CTX, COMP_METHOD, X509_CRL_METHOD, STORE, STORE_METHOD och SSL_AEAD_CTX har tagits bort.
- Funktionerna SSL_CTX_set1_cert_store() och SSL_CIPHER_get_handshake_digest() har lagts till i libssl.
Den kryptografiska biblioteket Botan 3.6.0 är tillgänglig, använd i projektet NeoPG, en fork av GnuPG 2. Biblioteket erbjuder en stor samling av färdiga primitiva operationer som används i TLS-protokollet, X.509-certifikat, AEAD-krypteringsalgoritmer, TPM-moduler, PKCS#11, lösenordshashering och post-kvantkryptografi (hash-baserade signaturer och nyckelutbyte baserat på McEliece). Biblioteket är skrivet i C++ och distribueras under BSD-licensen. I den nya versionen:
- Ett nytt bibliotek med kryptografiska algoritmer baserade på elliptiska kurvor har integrerats, där operationer på standardkurvor utförs 2-3 gånger snabbare. Dessutom har ett nytt API föreslagits för låg nivå arbete med elliptiska kurvor.
- Stöd för nyligen standardiserade NIST-algoritmer för post-kvantkryptografi har lagts till: FIPS 203 ML-KEM (Kyber), FIPS 204 ML-DSA (Dilithium) och FIPS 205 SLH-DSA (SPHINCS+).
- Stöd för TPM2-chips har lagts till.
- Användningen av tidskonstant beräkningar för att skydda mot sidokanalsattacker har utökats.
- Generering av ytterligare entropi med hjälp av biblioteket jitterentropy har lagts till.
- Prestandan vid behandling av data i hexadecimalt format och base64-kodning har förbättrats.
- Stöd för processorarkitekturens AVX2-VAES och GFNI-AVX2 har lagts till.
- Möjligheterna för CPU armv7, aarch64 och ppc64 på OpenBSD-plattformen har lagts till.
- En byggalternativ för att inaktivera alla inline-assemblerinsatser har lagts till.
Utgåvan av projektet Rustls 0.23.15, som utvecklar klient- och serverimplementeringen av TLS1.2 och TLS1.3-protokollen för projekt på Rust-språket. Rustls tillhandahåller inte sin egen implementering av kryptografiska primitiva, utan använder plug-in-leverantörer för kryptografiska funktioner (stödjer algoritmer som ECDSA, Ed25519, RSA, ChaCha20-Poly1305, AES128-GCM och AES256-GCM). Som standard använder Rustls en kryptoleverantör baserad på biblioteket aws-lc-rs, som utvecklas av Amazon och bygger på C++-koden från AWS-LC, som är en avknoppning av BoringSSL-projektet (som underhålls av Google-forken av OpenSSL). Även biblioteket ring, delvis baserat på BoringSSL och kombinerande kod i assembler, C++ och Rust, kan användas som kryptoleverantör.
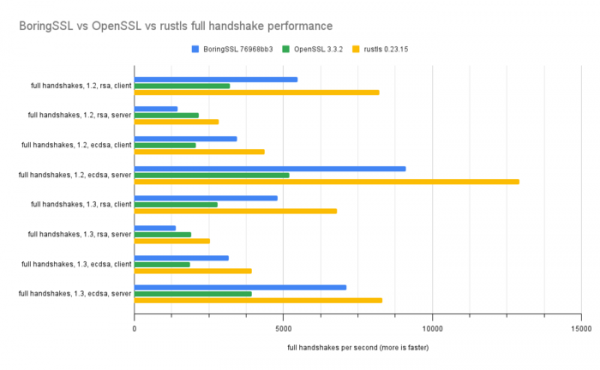
Den nya versionen kännetecknas av betydande prestandaoptimeringar. Det påstås att med användning av kryptoprimitive aws-lc-rs överträffar Rustls-biblioteket nu OpenSSL och BoringSSL-biblioteken i tester som mäter genomströmning och hastighet för anslutningsöverenskommelse/återställning. 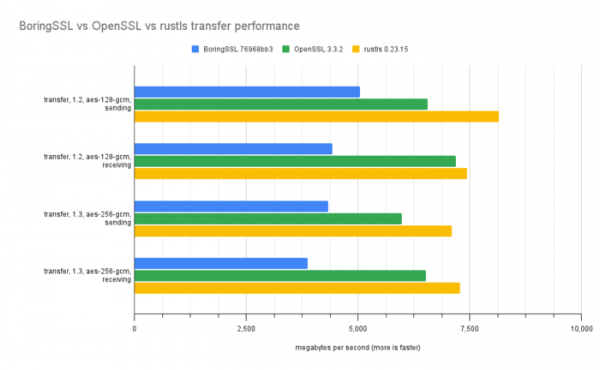
Källa: opennet.ru
