

Företaget Checkpoint har rapporterat om upptäckten av skadlig programvara GodLoader, skriven i GDScript och som använder den öppna spelmotorn Godot för sin körning (motorn Godot används som plattform för lansering). Att skriva kod i GDScript har möjliggjort spridning av skadliga program bland datorspelsentusiaster under förevändning av moddar till spel och spelresurser i pck-format, som bearbetas av Godot-motorn. Användningen av GDScript har också gjort det möjligt att inte vara beroende av det operativsystem som användaren har installerat (Windows, macOS, Linux, Android och iOS).
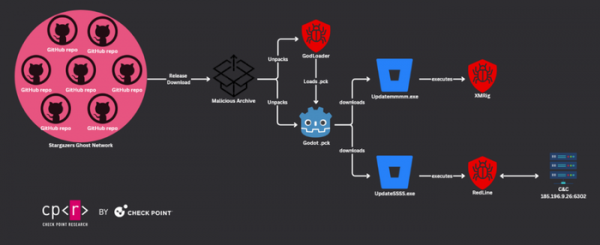
Eftersom körning av program i GDScript kräver att Godot-motorn finns, var huvudmålet för attacken användare av spel på denna motor. De tidigaste varianterna av den nya skadliga programvaran dateras till den 29 juni. Totalt har mer än 17 000 system registrerats som drabbade av GodLoader. Vanligtvis laddade attackens offer ner osäkra pck-arkiv med integrerad GodLoader från externa resurser och falska repositories på GitHub. Efter att det inlagda skriptet i arkivet i GDScript kördes, laddade GodLoader ner och startade ytterligare skadliga komponenter som utförde handlingar såsom kryptovaluta-mining och överföring av sparade lösenord och åtkomstnycklar från användarens system.
Källa: opennet.ru
