

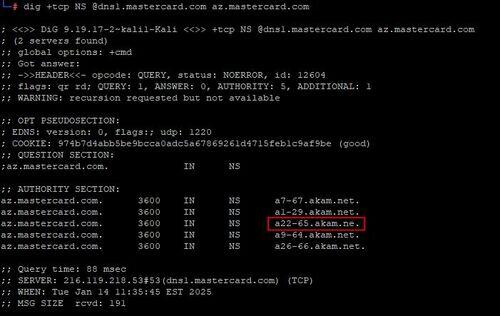
En säkerhetsforskare från företaget Seralys har upptäckt en möjlighet till DNS-serverförfalskning för domänen mastercard.com, som används inom MasterCards betalningssysteminfrastruktur. I inställningarna för domänzonen mastercard.com fanns det en typografisk felaktighet sedan juni 2020 – istället för värden "a22-65.akam.net" (Akamai DNS-tjänst) angavs värden "a22-65.akam.ne". Rötzonen " .ne" tillhör Niger och domänen "akam.ne" blev tillgänglig för försäljning.
Således hade vem som helst under fyra och ett halvt år kunnat köpa en domän «akam.ne», skapa värden "a22-65.akam.ne", lansera en DNS-server på den, upprätta sin egen version av DNS-zonen mastercard.com och omdirigera vilket underdomän som helst av mastercard.com till sin server. DNSSEC användes inte för mastercard.com. Eftersom typografiska misstag inträffat i namnet på en av de fem DNS-servrarna kunde man vid en lyckad attack kontrollera minst 1/5 av trafiken. Räckvidden kunde ökas genom att sätta ett stort TTL (Time To Live) för den falska zonen, vilket leder till att poster hålls längre i cachen hos offentliga resolverare, såsom de som stöds av Cloudflare (1.1.1.1) och Google (8.8.8.8).
Förutom att avlyssna trafiken från befintliga värdar kunde man genomföra en mindre märkbar attack och använda en ursprungligen frånvarande underdomän för att organisera phishing, exempelvis skapa värden "redemtion.mastercard.com" och använda den i skräppost istället för den legitima ingången "redemption.mastercard.com". Bland annat, med kontroll över en av DNS-servrarna som betjänar domänen mastercard.com, kunde man få TLS-certifikat åtkomst till tjänster som tillåter verifiering av domäntägarens egendom via Web eller DNS, såsom Let’s Encrypt. Bland de möjliga angreppsscenarierna nämns också skapandet av en falsk e-postserver för att avlyssna korrespondens från e-postadress namn@mastercard.com och organisera avlyssning av autentiseringsdata från anställdas datorer som använder Windows.
Forskaren som upptäckte problemen köpte domänen "akam.ne" för $300 och startade en DNS-sniffer för att bedöma trafikvolymen. Analysen av de mottagna förfrågningarna visade att fallet med MasterCard inte var det enda, och det finns andra domänzoner vars DNS-servrar har värden angivna som "akam.ne" istället för "akam.net". Dessutom har det upptäckts att domänen "akam.ne" var registrerad från 2015 till 2018 och sannolikt användes för attacker. Antagandet om attacker görs eftersom den tidigare ägaren av "akam.ne" också registrerade domänen "awsdns-06.ne", som är stiliserad efter DNS-servern "awsdns-06.net". Felaktigheten hos en av DNS-servrarna med ett stavfel i namnet kan länge förbli obemärkt av administratörer, eftersom redundansen säkerställs genom att ange flera DNS-servrar.
Företaget MasterCard ignorerade först meddelandet om problemet, men efter att journalisten Brian Krebs kontaktade dem erkände de och åtgärdade felet, och påstod att felet inte utgjorde någon risk för infrastrukturen. Därefter skickades en begäran från MasterCard till forskaren via tjänsten Bugcrowd, som möjliggör att få ersättning för upptäckta sårbarheter, om att ta bort den publicerade notisen om incidenten.
I svaret hävdade forskaren att även om han hade ett konto på tjänsten Bugcrowd, hade han inte skickat in några ansökningar om belöningar, utan hade direkt meddelat MasterCard om problemet. Notisen publicerades för att väcka uppmärksamhet kring problemet efter att MasterCard redan inte var i fara och domänen "akam.ne" tillhörde forskaren. Slutsatsen blev att MasterCard inte bara inte ersatte de $300 som spenderats på domänen, utan även inte ens tackade forskaren verbalt.
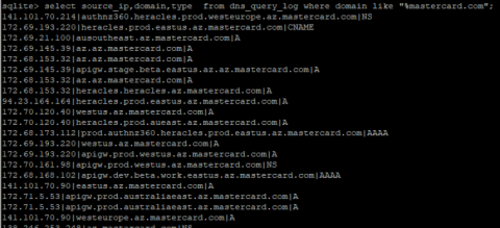
När det gäller påståendet att felet inte skapade några ytterligare risker, presenterade forskaren statistik över de erhållna DNS-förfrågningarna, där domäner som *.az.mastercard.com förekom, vilket pekar på fungerande komponenter i MasterCards infrastruktur som är placerade i Microsoft Azures molntjänst. Kompromettering av sådana komponenter utgjorde uppenbarligen ett kritiskt hot mot säkerheten.
Källa: opennet.ru
