

Företaget Google har släppt versionen av webbläsaren Chrome 133. Samtidigt är den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användning av Googles logotyper, ett system för att skicka meddelanden vid krascher, moduler för att spela upp skyddat innehåll (DRM), ett automatiskt uppdateringssystem, kontinuerligt aktiverad Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För dem som behöver mer tid för uppdatering finns en separat stödlinje kallad Extended Stable, som övervakas under 8 veckor. Nästa version av Chrome 134 är planerad till den 4 mars.
De huvudsakliga förändringarna i Chrome 133:
- För 1% av användarna har stödet för att frysa flikar i energisparläge aktiverats. Flikar som konsumerar mycket CPU-resurser och som har varit dolda i mer än 5 minuter fryses automatiskt. Flikar som spelar ljud eller är relaterade till hantering av externa enheter eller genomförande av video- och ljudkonferenser påverkas inte av frysning (sådana flikar identifieras baserat på åtkomst till API:er för USB, Bluetooth, kameror, inmatningsenheter och mikrofoner, samt genom att organisera en kommunikationskanal med hjälp av RTCDataChannel eller MediaStreamTrack). För att hantera aktiveringen av automatisk frysning kan inställningen “chrome://flags/#freezing-on-energy-saver” användas.
- I tjänsten Chrome Sync har stödet för versioner av Chrome som är mer än 4 år gamla upphört. För att lagra information kopplad till Google-kontot och synkronisera webbläsardata mellan system bör åtminstone version Chrome 89 användas.
- I Android-versionen har en inställning lagts till för att stänga av JIT-optimerare i JavaScript-motorn V8. Avstängning av JIT kan vara användbart för att öka säkerheten vid arbete med potentiellt farliga webapplikationer genom att minska möjliga angreppsvägar. I Chrome-versionerna för skrivbordssystem är en liknande inställning tillgänglig på sidan chrome://settings/security, från och med version Chrome 122.
- Anpassad till standarden för analys av icke-specifika URL-scheman (som inte finns med i listan över typiska scheman). Till exempel, URL “git://example.com/path”.
- Möjligheterna med CSS-funktionen attr() har utökats, vilket gör det möjligt att använda värden från en viss HTML-attribut i CSS. Tidigare kunde funktionen attr() endast fungera med egenskapen «content» hos pseudo-element och omvandla värden till CSS-typ «<string>», men nu kan den tillämpas på alla CSS-egenskaper och omvandla värden till alla CSS-typer. I exemplet nedan ställs färgen i CSS-egenskapen «color» in baserat på analysen av den angivna egna attributen «data-foo» i elementet «div», och om attributet inte anges används värdet «red». <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- CSS-förfrågan "@container scroll-state()" har implementerats, vilket möjliggör att bestämma rullningsstatusen för ett område. Stödda tillstånd är: "stuck" — en container som är fäst vid en av sidorna av rullningsområdet; "snapped" — en container som är fäst med horisontell eller vertikal justering; "scrollable" — en container som kan rullas i den angivna riktningen.
- CSS-egenskaperna "text-box", "text-box-trim" och "text-box-edge" har lagts till för att exakt kontrollera marginaler före och efter text. Egenskapen "text-box-trim" definierar avskärningsområdet (ovanför, nedanför eller på båda sidor), medan "text-box-edge" specificerar hur kanterna ska skäras. Egenskapen "text-box" kombinerar funktionerna hos "text-box-trim" och "text-box-edge".
- I CSS har pseudoklassen ":open" lagts till, vilket gör det möjligt att identifiera när dialogrutor för elementen <dialog> och <details> är öppna, och när valfönster för elementen <select> och <input> visas.
- DOM-primitive moveBefore har lagts till för att flytta ett element i DOM-trädet utan att återställa dess tillstånd.
- Ett gränssnitt för FileSystemObserver har lagts till, vilket möjliggör att webbplatser kan spåra ändringar i filsystemet.
- I API:t PublicKeyCredential har metoden getClientCapabilities() lagts till för att bestämma WebAuthn-funktioner som stöds av webbläsaren.
- Ett paus()-egenskap har lagts till i atomics-objektet för att ange att koden väntar på att låset ska släppas.
- I API:t WebCrypto har stöd för nyckelutbyteschemat X25519 lagts till, vilket kan användas via programgränssnittet SubtleCrypto (metoder som generateKey, importKey, exportKey, deriveKey och deriveBits).
- I WebAssembly har möjligheten att använda 64-bitars pekare (Memory64) implementerats, vilket gör att man kan arbeta med minnesområden som överstiger 4 GB. Ändringen lägger inte till nya WebAssembly-instruktioner, utan möjliggör endast användning av 64-bitars index för tabeller och minnesområden i redan befintliga instruktioner. Att arbeta i Memory64-läge medför betydande overhead — beroende på typ av belastning observeras en fördröjning från 10% till två gånger.
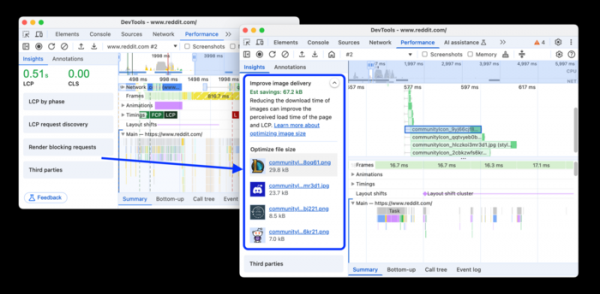
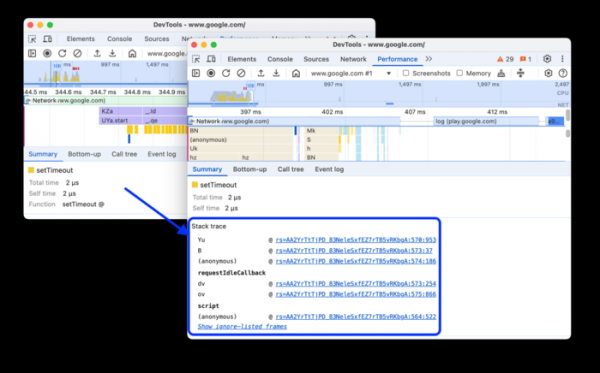
- Möjligheterna för verktyg för webbutvecklare har utvidgats. Historiken för chattar med AI-assistenten bevaras mellan sessioner. En panel för 'Nyheter' har lagts till med en översikt över ändringarna i den nya versionen. Det har lagts till möjlighet att placera skript i en ignoreringslista för att utesluta deras visning i prestandaprofileringens diagram. I panelen Performance under fliken Insights har bilder markerats som kan optimeras, och fliken Summary visar spårning av JavaScript-anrop (inklusive asynkrona anrop).


Förutom nyheterna och buggfixarna i den nya versionen har 12 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Två problem som leder till referenser till redan frigjord minne i V8-motorn och Skia-biblioteket har fått en hög risknivå. Inga kritiska problem som skulle kunna kringgå alla säkerhetslager i webbläsaren och köra kod i systemet utanför sandbox-miljön har upptäckts. Inom ramen för belöningsprogrammet för upptäckta sårbarheter har Google i samband med den aktuella versionen betalat ut 2 belöningar på totalt 9000 USD (en belöning på 7000 USD och en på 2000 USD). Storleken på den ena belöningen har ännu inte fastställts.
Källa: opennet.ru
