

En ny attackmetod har presenterats för implementationer av HTTP/2-protokollet, vilket underlättar genomförandet av attacker för att orsaka överbelastning genom att uttömma serverresurser. Sårbarheten har kodnamnet MadeYouReset och tillåter manipulation av kontrollramarna i HTTP/2 för att översvämma servern med ett stort antal förfrågningar, vilket kringgår de inställda begränsningarna.
Problemet är att en klient kan skapa ett mycket stort antal samtidiga behandlade flöden, oavsett gränsen för SETTINGS_MAX_CONCURRENT_STREAMS, genom att återställa varje flöde i ett tidigt skede. En sådan återställning gör att klienten inte behöver vänta på svar från servern för att skicka en ny förfrågan i den etablerade HTTP/2-anslutningen. servern och kan omedelbart skicka ett stort, kontinuerligt flöde av förfrågningar, så mycket som bandbredden tillåter.
Klienten slutar bero på fördröjningar mellan att skicka en förfrågan och få svar (RTT, round-trip time) och kan genomföra attacken med minimala overheadkostnader, samtidigt som servern fortsätter att spendera resurser på att bearbeta de inkommande förfrågningarna. Till exempel tilldelar servern datatyper för nya flöden, analyserar förfrågan, packar upp headern och matchar URL:en med resursen. Vid attacker mot bakåtproxyar kan attacken sprida sig till backend-systemen som proxyn hinner vidarebefordra förfrågan till innan den återställs.
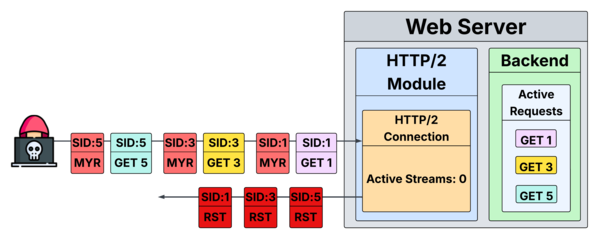
Sårbarheten liknar det tidigare kända problemet Rapid Reset (CVE-2023-44487) och orsakas av en avvikelse i logiken för återställning av flöden, som definieras i specifikationen för HTTP/2-protokollet och implementeras i slutprodukter. Specifikationen förutsätter möjligheten för både klienten och servern att återställa flödet när som helst, men i många implementationer av HTTP/2servrar efter en sådan återställning fortsätter förfrågan att behandlas. Den avgörande skillnaden med den nya attacken är att återställningen av förfrågans behandling initieras av servern istället för genom att klienten skickar en ram med flaggan RST_STREAM.
Serverinitiativets återställning sker vid mottagande av felaktiga förfrågningar, men sådana förfrågningar avvisas omedelbart utan att påbörja en fullständig behandling och utan att vidarebefordras till backend. För att uppnå en fullständig förfrågningscykel kan angriparen först skicka en korrekt HTTP-förfrågan, men därefter skicka en felaktig sekvens av styrningsramar för HTTP/2. En sådan aktivitet kommer att leda till att servern börjar behandla förfrågan ordentligt, men på grund av ett fel vid behandlingen av de efterföljande ramarna kommer den att återställa strömmen (överföra strömmen med den korrekta förfrågan till tillståndet RST_STREAM).
Problemets närvaro har bekräftats i HTTP-servrar som Apache Tomcat, Netty, Eclipse Jetty, Fastly, varnish, lighttpd och Zephyr RTOS. Problemet uppträder även på webbplatser och servertjänster från Mozilla. Apache httpd, Apache Traffic Server, Node.js, LiteSpeed och HAProxy är inte påverkade av problemet. Status för sårbarheten i nginx är inte fastställd.
Källa: opennet.ru
