

Proxmox, känd för utvecklingen av produkterna Proxmox Virtual Environment och Proxmox Mail Gateway, har offentliggjort utgivningen av distributionen Proxmox Backup Server 4.1, som presenteras som en färdig lösning för säkerhetskopiering och återställning av virtuella miljöer, containrar och serverinnehåll. Installations-ISO-avbildningen är tillgänglig för fri nedladdning. Specifika komponenter för distributionen är öppna under AGPLv3-licensen. För installation av uppdateringar finns både ett betalalternativ för Enterprise-repositoriet och två gratis-repositorier, olika i stabilitetsnivåerna för uppdateringar.
Den systemdel av distributionen baseras på Debian-paketbasen och OpenZFS. Programvarustacken för hantering av säkerhetskopiering är skriven i Rust och stöder inkrementella säkerhetskopieringar (endast ändrade data överförs till servern), deduplicering (endast en kopia lagras vid dubbletter), komprimering (ZSTD används) och kryptering av säkerhetskopior. Systemet är designat med en klient-server-arkitektur - Proxmox Backup Server kan användas både för arbete med lokala säkerhetskopior och som en centraliserad server för säkerhetskopiering av data från olika värdar. Snabb selektiv återställning och datasynkronisering mellan servrar erbjuds.
Proxmox Backup Server stöder integration med Proxmox VE-plattformen för säkerhetskopiering virtuella maskiner och containrar. Hantering av säkerhetskopior och återställning av data sker genom ett webbgränssnitt. Det finns möjlighet att begränsa användartillgång till sina egna data. All trafik som överförs från klienter till servern krypteras med AES-256 i GCM-läge, och säkerhetskopiorna överförs redan krypterade med hjälp av asymmetrisk kryptering med öppna nycklar (krypteringen sker på klientsidan, och en eventuell kompromettering av servern med säkerhetskopior leder inte till dataförlust). Integriteten hos säkerhetskopiorna kontrolleras med SHA-256-hashar.
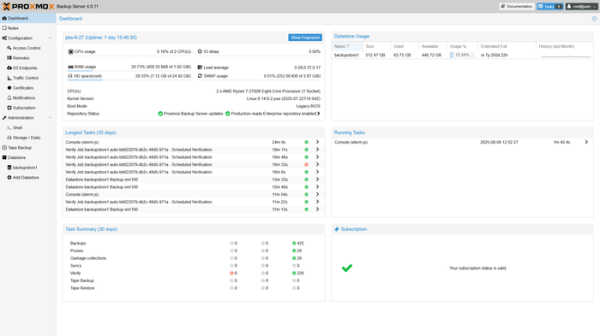
I den nya utgåvan:
- Synkronisering har genomförts med paketbasen för distributionen Debian 13.2. Kärnan Linux 6.17.2 och OpenZFS 2.3.4 har uppdaterats.
- Möjligheten att hantera bandbredd för att begränsa trafiken vid överföring av säkerhetskopior kopplad till användaren som initierade säkerhetskopieringen har tillhandahållits (tidigare kunde begränsningarna ställas in kopplade till nätverkssegment).
- Möjligheten att konfigurera antalet samtidiga uppgifter för integritetskontroll av säkerhetskopior för optimal utnyttjande av befintliga systemresurser har lagts till.
- Förhandsstöd för att begränsa datatransmissionsintensiteten med lagringssystem baserat på AWS S3-protokollet har lagts till för att minska den negativa påverkan av överföring av säkerhetskopior på andra uppgifter.
- Webbgränssnittet har optimerats för optimal användning på högupplösta skärmar.
- Stöd för automatisk avmontering av externa anslutna lagringsenheter efter slutförandet av datasyntonisering har implementerats (systemet kan nu konfigureras så att en synkroniseringsprocess automatiskt startas vid anslutning av en enhet, och efter att synkroniseringen är klar avmonteras enheten automatiskt).
Källa: opennet.ru
