

Webbläsaren Firefox 148 har lanserats och uppdateringar av tidigare versioner med långsiktigt stöd — 140.8.0 och 115.33.0 (den sista i serien 115.x) har skapats. Under de närmaste timmarna kommer Firefox 149 att gå in i betatestningsfasen, med en förväntad lansering den 24 mars.
Huvudnyheterna i Firefox 148 (1, 2, 3):
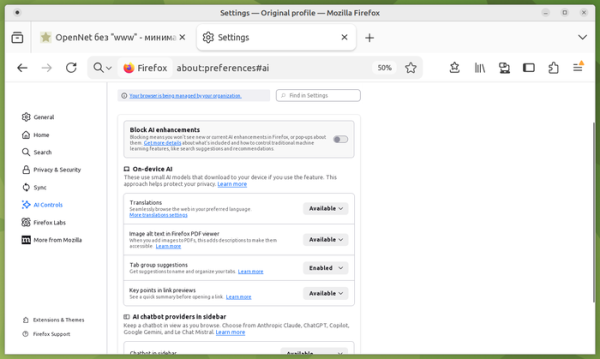
- Inställningarna har fått en tidigare lovad sektion "AI Controls" för att hantera användningen av AI. Användaren kan inaktivera alla AI-funktioner på en gång eller selektivt aktivera endast den nödvändiga funktionaliteten. För selektiv inaktivering finns funktioner kopplade till AI, såsom översättning till ett annat språk, textigenkänning på bilder och i skannade PDF-dokument, rekommendationer och etiketter vid gruppering av flikar, generering av sammanfattningar av webbsidor vid förhandsgranskning av länkar och gränssnitt för att interagera med chattbottar. Varje funktion kan aktiveras, inaktiveras eller blockeras. Vid blockering tas lokalt installerade AI-modeller bort och gränssnittselement döljs.

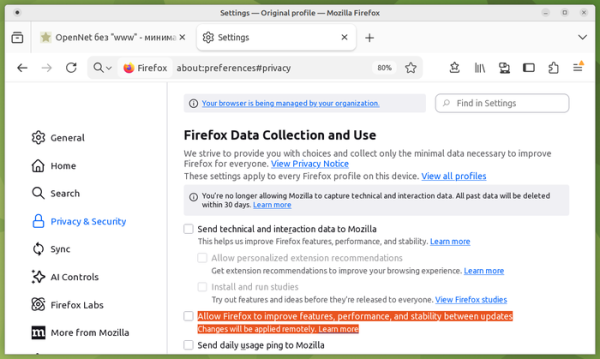
- Inställningarna får en separat möjlighet att aktivera oplanerad fjärranvändning av korrigeringar och ändringar mellan versioner. Tidigare kopplades denna funktion till aktiveringen av telemetri och deltagande i testning av experimentella möjligheter (Integritet & Säkerhet > Firefox datainsamling > Installera och köra studier), men från och med Firefox 148 kan den aktiveras oberoende av detta.
- Bakgrundsbilder valda för sidan som visas vid öppning av en ny flik tillämpas nu både för nya flikar som standard och för nya flikar i containrar.
- För användare av Windows 10 och 11 har en funktion för Firefox Backup lagts till, vilket gör det möjligt att skapa säkerhetskopior av data som webbläsaren lagrar, såsom bokmärken, inställningar och lösenord. Data som användaren valt att rengöra vid stängning av webbläsaren ingår inte i säkerhetskopian. Den skapade säkerhetskopian kan användas för att återställa tillståndet efter ominstallation av operativsystemet eller på en annan dator.
- Web-kompatibiliteten för den ursprungliga dokumentet «about:blank» har säkerställts och skapas nu synkront, utan att bytas ut mot ett tomt dokument som genereras av parsern i asynkront läge vid navigering på sidan (denna typ av byten orsakade en kapplöpning, vilket ibland ledde till förlust av ändringar som gjorts via JavaScript strax efter anropet av window.open()).
- Service worker-mekanismen har lagts till stöd för API WebGPU, vilket möjliggör körning av WebGPU-operationer i bakgrunden, till exempel i tillägg eller vid behandling av gemensamt arbete för olika flikar på samma webbplats.
- I JavaScript har metoderna Iterator.zip() och Iterator.zipKeyed() lagts till för att kombinera flera arrayer. Metoderna gör det möjligt att skapa en ny iterator baserad på flera iteratorer, där varje element representerar en array eller ett objekt med värden från iteratorerna på samma position. const str1 = «abc»; const str2 = «1234»; const it = Iterator.zip([Iterator.from(str1), Iterator.from(str2)]); for (const [char1, char2] of it) { console.log(`${char1} — ${char2}`); } // Visar: // a — 1 // b — 2 // c — 3 const table = { name: [«Caroline», «Danielle», «Evelyn»], age: [30, 25, 35], city: [«New York», «London», «Hong Kong»], }; for (const { name, age, city } of Iterator.zipKeyed(table)) { console.log(`${name}, aged ${age}, lives in ${city}.`); } // Visar: // Caroline, aged 30, lives in New York. // Danielle, aged 25, lives in London. // Evelyn, aged 35, lives in Hong Kong.
- API Trusted Types har implementerats för att skydda mot manipulation av DOM, vilket kan leda till cross-site scripting (DOM XSS). Till exempel kan bristande hantering av användardata i eval()-block eller med insättningar i «.innerHTML» leda till utförande av JavaScript-kod i kontexten av en viss sida. Trusted Types kräver användning av speciella TrustedHTML-objekt istället för råa strängar i farliga anrop, såsom element.innerHTML, document.write() och setTimeout(). Å sin sida skapas TrustedHTML-objekt av av utvecklaren skrivna funktioner som validerar och sanerar data.
- API Sanitizer har lagts till och erbjuder metoder för att manipulera HTML och ta bort HTML-element från innehållet som påverkar visning och exekvering. För säker infogning av HTML-innehåll har metoden element.setHTML() föreslagits, som liknar element.innerHTML men skyddar mot cross-site scripting (XSS). För säker parsing av HTML har metoden document.parseHTML() implementerats. API:t kan vara användbart för att rensa inkommande data från externa källor och ta bort HTML-taggar som kan användas för att genomföra XSS-attacker. const unsanitizedString = "abc def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- Stödet för egenskapen "location.ancestorOrigins" har lagts till, vilket innehåller en lista över ursprung (origin) för alla föräldraelement i dokumentet som är kopplade till det angivna Location-objektet. I praktiken kan denna egenskap användas för att avgöra om dokumentet har laddats genom ett iframe på en annan webbplats.
- API Navigation har lagt till objektet NavigationPrecommitController med metoden addHandler(), som möjliggör anslutning av en hanterare som aktiveras vid navigering på "post-commit"-stadiet, när den nya URL:en redan visas i adressfältet.
- CSS-egenskapen position-try-order har lagts till, vilket anger prioriteringen för val av reservpositioner när ett element med ankarepositionering inte får plats på skärmen. Egenskapen ingår i uppsättningen CSS Anchor Positioning, vilket möjliggör hantering av visning av element som är knutna till placeringen av andra element, utan att använda JavaScript, till exempel för att fästa popup-fönster (popover) som visas på samma sätt som verktygstips.
- I CSS har funktionen shape() lagts till, vilket gör det möjligt att skapa former med hjälp av CSS-egenskaperna clip-path och offset-path. Funktionen shape() stöder kommandon för formning av figurer som motsvarar funktionen path(), men tillåter användning av standard CSS-syntax.
- I Firefox-versionen för Android har utseendet på verktygsfältet ändrats, innehållsinställningarna för verktygsfältet har förbättrats och ett alternativ för snabbkopiering av synlig text från länken utan att öppna sidan har lagts till.
Förutom nyheter och buggfixar i Firefox 148 har 60 sårbarheter åtgärdats (sex gånger fler än i förra versionen). 48 av sårbarheterna beror på minneshanteringsproblem, såsom buffertöverfyllnader och åtkomst till redan frigjorda minnesområden. Potentiellt kan dessa problem leda till att skadlig kod exekveras vid öppning av särskilt utformade sidor. Fem sårbarheter möjliggör omdirigering av sandbox-isoleringen på grund av bristfällig gränskontroll och heltalsöverfyllnad i grafikkomponenten.
Källa: opennet.ru
