

Google har publicerat lanseringen av webbläsaren Chrome 146. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Chrome-webbläsaren skiljer sig från Chromium genom användningen av Googles logotyper, ett system för att skicka meddelanden vid krasch, moduler för att spela upp kopieringsskyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, konstant aktiverad Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För de som behöver mer tid för att uppdatera, finns en separat version av Extended Stable, som stöds i 8 veckor. Nästa version av Chrome 147 är planerad till den 7 april.
Separat har Google tillkännagettt publiceringen av officiella versioner av Chrome för Linux-system baserade på ARM64-arkitekturen. Linux-versioner för ARM64 kommer att börja skapas under andra kvartalet 2026 och kommer att finnas tillgängliga i deb- och rpm-paket. Tidigare publicerades officiella versioner av Chrome för Linux endast för x86_64-arkitekturen, medan endast tredjepartsversioner av Chromium erbjudits av distributioner för ARM64-arkitekturen. Den officiella versionen av Chrome skiljer sig genom stöd för att ansluta till ett Google-konto, integration av Googles tjänster, synkronisering av data mellan enheter, förenklad installation av tillägg från Chrome Web Store och möjligheten att aktivera ett utökat skyddsläge.
Huvudsakliga förändringar i Chrome 146:
- För en del användare har mekanismen för selektiv begränsning av behörigheter (Selective permission intervention) aktiverats. Denna mekanism blockerar relaterade JavaScript-skript för visning av reklam, så att de inte får tillgång till funktioner som påverkar integriteten, såsom åtkomst till platsinformation, mikrofonen, urklipp, Bluetooth, USB, seriell port och skärmdelning. Idén är att om en användare har gett en sida tillgång till sådana funktioner, kommer dessa behörigheter inte att tillämpas på tredjeparts skript som är inbäddade på den sidan och laddas från andra webbsidor (isolerat genom taggen iframe eller direkt genom taggen script).
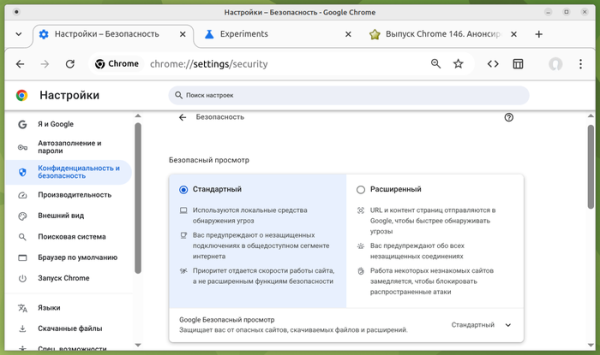
- Strukturen för säkerhetsinställningar har ändrats. För att förenkla processen har användaren fått möjlighet att välja mellan en standard och en förstärkt skyddsnivå, vilket gör det möjligt att uppnå önskad säkerhetsnivå utan att behöva bry sig om detaljer och avancerade alternativ. Vid val av förstärkt läge genomförs en ytterligare kontroll av URL:er och innehåll. servrar Google visar varningar för oskyddade anslutningar och sänker hastigheten på ovanliga webbplatser för användaren för att blockera attacker. Om så önskas kan användaren återgå till det gamla systemet för separat konfiguration av varje inställning. För att hantera aktiveringen av det nya upplägget för säkerhetsinställningar föreslås parametern "chrome://flags/#bundled-security-settings".

- Utvecklingen av AI-läget har fortsatt, vilket möjliggör interaktion med AI-agenten från adressfältet eller från sidan som visas vid öppnande av en ny flik. AI-läget ger möjlighet att ställa komplexa frågor på naturligt språk och få svar baserade på aggregering av information från de mest relevanta sidorna kring det angivna ämnet. Vid behov kan användaren precisera informationen med följdfrågor. Läget tillåter också att ställa frågor om innehållet på sidan direkt från adressfältet. I Chrome 146 har möjligheten att använda filer från Google Drive-lagring som kontext för AI-agenten implementerats.
- I läget för automatisk ifyllning av fält har användaren fått möjlighet att använda ytterligare typer av data som tidigare endast var tillgängliga vid aktivering av läget för utökad automatisk ifyllning (Enhanced autofill).
- En gradvis aktivering av skydd mot åtkomst till det lokala systemet vid interaktion med offentliga webbplatser har påbörjats. Åtkomst från webbplatser till IP-adresser lokala nätverk (intranät eller interna adresser) eller loopback-gränssnittet (127.0.0.0/8) kommer att kräva användarens bekräftelse av åtgärden. Skyddsåtgärden omfattar försök att ladda ner resurser, fetch()-förfrågningar och iframe-insättningar. Skyddet tillämpas för närvarande inte på anslutningar via WebSockets, WebTransport och WebRTC, men det kommer att läggas till för dem i nästa version.
Angrepp på interna resurser används av illvilliga aktörer för att indirekt identifiera och genomföra CSRF-attacker mot routrar, accesspunkter, skrivare, företags webbgränssnitt och andra enheter och tjänster som tar emot förfrågningar endast från det lokala nätverket. För att hantera hur subnät kategoriseras som interna eller offentliga har inställningen LocalNetworkAccessIpAddressSpaceOverrides föreslagits, och för att automatiskt tillåta åtkomst för underordnade iframe baserat på behörigheterna hos föräldraiframe har inställningen LocalNetworkAccessPermissionsPolicyDefaultEnabled lagts till.
- CSS-egenskaperna "animation-trigger" och "trigger-scope" har lagts till för att styra animationer baserat på sidans rullningsposition. Till exempel kan man starta, stoppa eller återstarta animationen när en viss rullningsposition nås, enbart med deklarativ CSS utan att använda JavaScript-kod.
- Stödet för registret av användarelement har implementerats för att dela upp synligheten av användarens HTML-element, vilket kan behövas när man använder flera olika användar-HTML-element med samma namn på en och samma sida. Om flera bibliotek används som definierar ett element med samma namn, kan elementen från varje bibliotek kopplas till specifika delar av DOM-hierarkin med hjälp av JavaScript-objektet CustomElementRegistry. Till exempel, om två bibliotek definierar olika element med samma namn , kan elementet från det första biblioteket användas i en del av sidan, medan elementet från det andra biblioteket används i en annan.
- API-sanitizer har lagts till, vilket kan vara användbart för att rengöra inkommande externa data och ta bort HTML-taggar som kan användas för att utföra XSS-attacker. API:et tillhandahåller metoder för att manipulera HTML och ta bort HTML-element som påverkar rendering och utförande. För säker infogning av HTML-innehåll har metoden element.setHTML() föreslagits, liknande element.innerHTML, men som skyddar mot cross-site scripting (XSS). För säker analys av HTML har metoden document.parseHTML() implementerats. const unsanitizedString = "abc def"; const sanitizer1 = new Sanitizer({ elements: ["div", "p", "button", "script"], }); const target = document.getElementById("target"); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- I elementet «meta» har en parameter med namnet «text-scale» (till exempel, ), som möjliggör automatisk skalering av teckenstorleken på sidan i enlighet med inställningarna i webbläsaren och operativsystemet, om relativa enheter (rem och em) används på sidan.
- I WebGPU-API:et har en valfri kompatibilitetsläge lagts till, som tillhandahåller en delmängd av funktioner som kan fungera på system med föråldrade grafiska API:er, såsom OpenGL och Direct3D11.
- I JavaScript har möjligheten att kombinera flera iteratorer till en med metoden Iterator.concat() lagts till.
- I läget «Origin trials» har API:et WebNN implementerats, vilket möjliggör användning av de tjänster som tillhandahålls av operativsystemet för maskininlärning och relaterad hårdvarukapacitet.
- I läget «Origin trials» har API:et CPU Performance lagts till för att få information om prestandanivåer och egenskaper hos processorn (antal kärnor, typ, arkitektur, modell, frekvens osv.).
- I läget «Origin trials» har attributet «focusgroup» lagts till, vilket istället för tabulator kan använda piltangenter för att navigera mellan knappar eller andra element relaterade till fokusväxling.
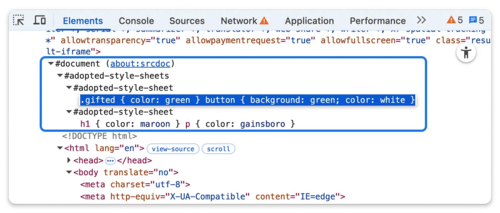
- Förbättringar har gjorts i verktygen för webbutvecklare. I webbkonsolen bevaras resultaten av kommandoredigering vid navigering genom operationshistoriken. I Elements-panelen har visningen av CSS-stilar, som har lagts till programmässigt i Shadow DOM, implementerats via en separat nod «#adopted-style-sheets» i DOM-trädet, på samma sätt som visning och redigering av stilar definierade genom -taggen.

Förutom de nya funktionerna och buggfixarna har 29 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. En av problemen (bufferöverskridning i WebML) har tilldelats en kritisk hotnivå, vilket innebär att sårbarheten möjliggör att kringgå alla säkerhetsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön. Som en del av belöningsprogrammet för att upptäcka sårbarheter i den aktuella releasen har företaget Google instiftat 29 priser och betalat ut 211 000 USD, vilket är ett rekord för beloppet som betalats ut i en och samma release (två priser på 43000 USD, ett pris på 36000 USD, 33000 USD, 11000 USD och 7000 USD, två priser på 10000 USD och 3000 USD, samt fyra priser på 2000 USD och 1000 USD). Storleken på 12 priser har ännu inte bestämts.
Källa: opennet.ru
