

Efter ett års utveckling har en ny stabil version av den högpresterande HTTP-servern och multiprotokollproxy-servern nginx 1.30.0 släppts, som har integrerat ändringar från huvudversionen 1.29.x. I framtiden kommer alla ändringar i den stabila versionen 1.30 att handla om att åtgärda allvarliga fel och sårbarheter. Snart kommer huvudversionen nginx 1.31 att formas, där utvecklingen av nya funktioner kommer att fortsätta. För vanliga användare, som inte behöver säkerställa kompatibilitet med externa moduler, rekommenderas det att använda huvudversionen, baserat på vilken kommersiella produkten Nginx Plus släpps var tredje månad. Koden för nginx är skriven i C och distribueras under BSD-licens.
Enligt Netcrafts rapport för februari är omkring 321 miljoner webbplatser (245 miljoner för ett år sedan, 243 miljoner för två år sedan, 289 miljoner för tre år sedan) baserade på nginx. Nginx används på 16,08 % av alla aktiva webbplatser (17,89 % för ett år sedan, 18,15 % för två år sedan, 18,94 % för tre år sedan), vilket motsvarar en andra plats i popularitet inom denna kategori (Andelen Apache är 13,27 % (16,03 % för ett år sedan, 20,09 % för två år sedan, 20,52 % för tre år sedan), Cloudflare — 20,62 % (17,81 %, 14,12 %, 11,32 %), Google — 10,65 % (9,89 %, 10,41 %, 9,89 %).
När vi betraktar alla webbplatser kvarstår nginx som ledande och har 22,65 % av marknaden (20,48 % för ett år sedan, 22,31 % för två år sedan, 25,94 % för tre år sedan), medan andelen Apache är 12,19 % (16,03 %, 20,17 %, 20,58 %), Cloudflare — 15,27 % (12,87 %, 11,24 %, 10,17 %), OpenResty (plattform baserad på nginx och LuaJIT) — 8,01 % (9,36 %, 7,93 %, 7,94 %).
Bland de en miljon mest besökta webbplatserna i världen har nginx en andel på 19,85 % (20,37 % för ett år sedan, 20,63 % för två år sedan, 21,37 % för tre år sedan), medan Cloudflare tar förstaplatsen med 26,84 % (22,32 %, 22,59 %, 21,62 %). Andelen Apache httpd ligger på 15,84 % (17,95 %, 20,09 %, 21,18 %). 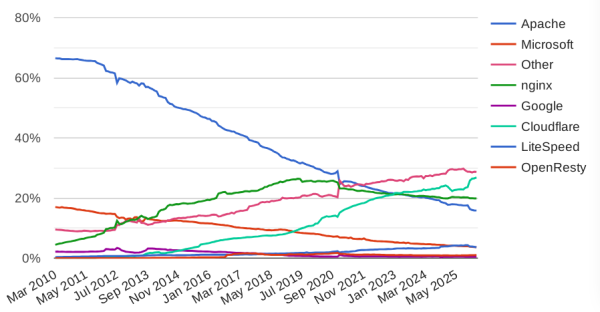
Enligt W3Techs används nginx på 32,8 % av de mest besökta webbplatserna (i april förra året var det 33,8 %, året dessförinnan 34,3 %). Andelen Apache har minskat från 26,3 % till 23,9 % under året, andelen Microsoft IIS har minskat från 4 % till 3,4 %, och andelen Caddy har minskat från 0,3 % till 0,2 %. Andelen Node.js har ökat från 4,4 % till 6,0 %, och andelen LiteSpeed har ökat från 14,6 % till 15,2 %.
De mest anmärkningsvärda förbättringarna som lades till under formandet av huvudversionen 1.29.x:
- Stöd för TLS-tillägget ECH (Encrypted ClientHello) har lagts till, vilket fortsätter utvecklingen av tillägget ESNI (Encrypted Server Name Indication) och används för att kryptera information om TLS-sessionernas parametrar, såsom det begärda domännamnet. Den viktigaste skillnaden mellan ECH och ESNI är att i ECH krypteras hela TLS-meddelandet ClientHello istället för specifika fält, vilket förhindrar läckage via fält som inte omfattas av ESNI, till exempel PSK-fältet (Pre-Shared Key). Användning av ECH aktiveras genom att ange ECHConfig-filen i PEM-format i direktivet «ssl_ech_file». Stödet är tillgängligt för OpenSSL-versioner med ECH.
- Stödet för Multipath TCP (MPTCP) har lagts till, vilket möjliggör samtidig leverans av paket via flera vägar över olika nätverksgränssnitt. Parametern "multipath" har lagts till i direktivet "listen" för att aktivera detta.
- Möjligheten att binda klientsessioner till samma servrar i en grupp har lagts till. Tre metoder finns tillgängliga: "cookie" — överföring av information om den valda servern genom den angivna cookie; "route" — den proxyserver som tilldelar en rutt till klienten vid första förfrågan; "learn" — nginx analyserar svar från upstream-servern och kommer ihåg sessioner som startats av servern. För att konfigurera bindning har direktivet "sticky" lagts till blocket "upstream" i modulen "http", och parametrarna "route" och "drain" har lagts till i direktivet "server".
- Direktivet "early_hints" har lagts till och stöd för HTTP-koden 103 har implementerats i svar från proxybackends och gRPC. Kod 103 gör det möjligt att informera klienten om innehållet i vissa HTTP-headerar omedelbart efter förfrågan, utan att vänta på att servern ska utföra alla operationer som är relaterade till förfrågan och börja leverera innehållet. På så sätt kan tips om relaterade element på den levererade sidan ges som kan laddas ner i förväg (till exempel kan länkar till använda css- och javascript-filer anges). När information om sådana resurser mottas börjar webbläsaren ladda dem utan att vänta på att huvudsidans leverans ska avslutas, vilket minskar den totala bearbetningstiden för förfrågan.
- Direktiven add_header_inherit och add_trailer_inherit har lagts till, vilket möjliggör förändringar av reglerna för arv av värden som anges i direktiven add_header och add_trailer. Parametern "off" avbryter arvet av värden, medan parametern "merge" inkluderar läggning av värden från föregående nivå till värden på den aktuella nivån.
- Direktivet "ssl_certificate_compression" har lagts till för att hantera komprimering. TLS-certifikat.
- Direktivet max_headers har lagts till, vilket begränsar antalet maximala HTTP-headerar i en förfrågan. Om gränsen överskrids returneras fel 400 (Bad Request). Möjligheten har överförts från FreeNginx.
- Variablerna $request_port och $is_request_port har lagts till. Den första variabeln innehåller portnumret från URI-komponenten eller från "Host"-headern, och den andra innehåller ":" om variabeln $request_port inte är tom.
- Variablerna $ssl_sigalg och $ssl_client_sigalg har lagts till, som innehåller namnet på algoritmen för digital signatur som används för TLS-anslutningen.
- Direktivet «geo» har fått parameter «volatile», som stänger av caching av variabler. Det är tillåtet att använda masker i direktivet «include» som anges inom blocket «geo».
- I blocket «upstream» har direktivet «keepalive» aktiverats som standard. Parameter «local» har lagts till i direktivet «keepalive» som används i blocket «upstream». När denna parameter anges, stödjs ett separat samband till uppströmsservern för varje block snarare än att dela på en enda anslutning som nämns i olika block location och server.
- Vid användning i proxy-läge är HTTP-protokollets version 1.1, med aktiverat keep-alive-läge, som standard. I modulen ngx_http_proxy_module är stöd för keep-alive aktiverat som standard och värdet «1.1» är angivet i direktivet «proxy_http_version», och sändningen av standardhuvudet «Connection» har upphört.
- Modulen ngx_http_proxy har fått stöd för protokollet HTTP/2, vilket möjliggör användning av HTTP/2 vid anrop till backend.
- Möjligheten att ladda upp kryptografiska nycklar från hårdvarutoken har tillhandahållits, med OpenSSL-biblioteket som leverantör.
- Implementeringen av QUIC-protokollet har fått stöd för 0-RTT-läget, tillgängligt på system med OpenSSL 3.5.1 och nyare versioner.
- Möjlighet till byggnation med kryptografibiblioteket AWS-LC, som utvecklas av Amazon, har lagts till.
- Standardkomprimering av TLSv1.3-certifikat är inaktiverat.
- Kompatibilitet med biblioteket OpenSSL 4.0 har säkerställts.
Dessutom kan man nämna publiceringen av release av projektet FreeNginx 1.30.0, utvecklingen av en fork av Nginx. Forken utvecklas av Maxim Dunin, en av de nyckelutvecklare som arbetar med Nginx. FreeNginx positioneras som ett icke-vinstdrivande projekt som säkerställer utvecklingen av kodbasen för Nginx utan företagsinblandning. Koden för FreeNginx fortsätter att distribueras under BSD-licensen. Bland ändringarna i FreeNginx 1.30 finns: stöd för TLS-tillägget ECH (Encrypted Client Hello); förbättrad hantering av direktivet limit_rate; tillagda direktiv send_min_rate och client_body_min_rate; genomförd möjligheten att begränsa antalet anslutningar och intensiteten av förfrågningar i e-postproxy; stöd för GeoIP2-databasen i GeoIP-modulen; förstärkt skydd av XSLT-modulen.
Källa: opennet.ru
