

I PackageKit, D-Bus-lagret som enhetliggör paketadministrationsoperationer, har en sårbarhet som heter Pack2TheRoot (CVE-2026-41651), vilket tillåter en icke-privilegierad användare att installera eller ta bort godtyckliga paket och få root-åtkomst till systemet. Problemet uppstod från version 1.0.2 (2014) och åtgärdades i PackageKit-version 1.3.5.
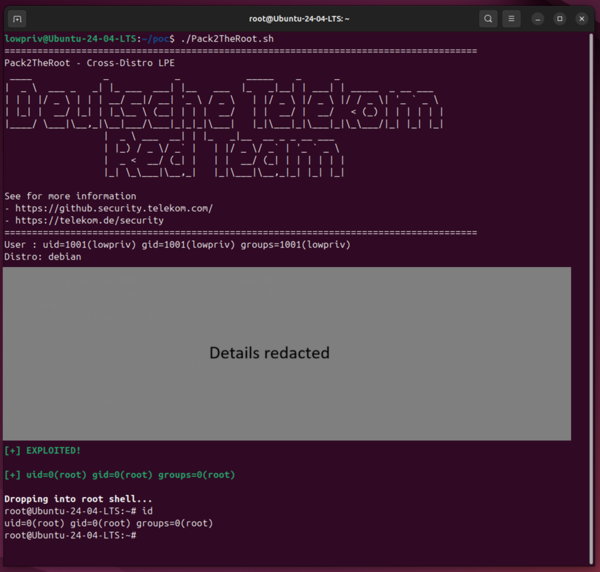
Problemet upptäcktes av forskare från Deutsche Telekom med hjälp av AI-modellen Claude Opus. En fungerande exploit har skapats som fungerar på de flesta distributioner med PackageKit, men detaljerad information om sårbarheten planeras att publiceras senare för att ge användarna tid att uppdatera sina system. Möjligheten att utnyttja sårbarheten har demonstrerats i Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 och Fedora 43 Desktop/Server. Status för åtgärder av sårbarheter i distributionerna kan bedömas på dessa sidor (om sidan inte är tillgänglig, betyder det att distributionens utvecklare ännu inte har påbörjat att ta itu med problemet): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Sårbarheten orsakas av ett tävlingsförhållande vid bearbetning av transaktionsflaggor i bakgrundsprocessen PackageKit, vilket möjliggör att ändra operationens parametrar mellan godkännandet och starten av paketoperationen. En angripare kan skicka en D-Bus-förfrågan för att utföra en operation som är tillåten för en icke-privilegierad användare, och sedan skicka en upprepande D-Bus-förfrågan. Om den upprepande förfrågan kommer in före den faktiska starten av den tillåtna operationen kan man åstadkomma en överskrivning av flaggorna för den redan påbörjade transaktionen och ändra det cachade tillståndet.
Således kommer en redan påbörjad tillåten transaktion att genomföras med icke-originala parametrar, utan med modifierade parametrar som har skickats i den andra förfrågan. Genom att ändra informationen om det paket som ska installeras kan man i stället installera vilket annat paket som helst, också det lokalt sparade paketet från angriparen. Paketinstallationen utförs med root-rättigheter, därför kan angriparen lägga till sin egen scriptlet i paketet, som automatiskt körs före eller efter installationen.
Källa: opennet.ru
