

Google har publicerat utgåvan av webbläsaren Chrome 150. Samtidigt finns den stabila versionen av det fria projektet Chromium tillgänglig, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Googles logotyper, en kraschmeddelandesystem, moduler för att spela upp kopieringsskyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig Sandbox-isolering, tillhandahållande av nycklar till Google API samt överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdateringar stöds en separat gren av Extended Stable, som är förenad med 8 veckors stöd. Nästa utgåva av Chrome 151 är planerad till den 28 juli.
Huvudsakliga ändringar i Chrome 150 (1, 2, 3, 4):
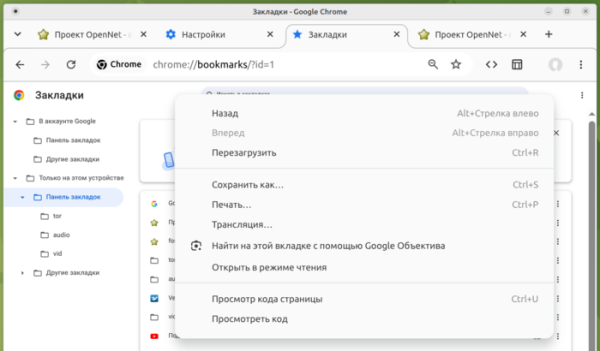
- De första resultaten av initiativet för att uppdatera gränssnittet på olika operativsystem har föreslagits, vilket gör det av med överflöd. Nya ikoner med mer mjukade kanter och animeringseffekter för knappar, såsom knappar för att öppna huvudmenyn och för att ladda om sidan, har använts. Strukturen i kontextmenyerna har förenklats, där sällan använda eller duplicerade element har tagits bort. En mer modern design av konfigurationsverktyget, nedladdningshanteraren och sidan för navigering bland bokmärkena har införts.

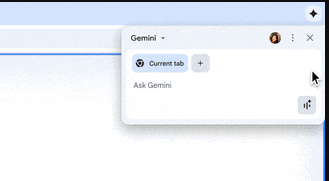
- Utvecklingen av AI-läget har fortsatt, vilket möjliggör interaktion med AI-agenten från adressfältet eller från sidan som visas vid öppnandet av en ny flik. I den nya versionen har möjligheten att koppla Chrome till AI-agenten Gemini Spark lagts till för att utföra handlingar i den aktuella aktiva fliken i processen att lösa uppgifter som kräver interaktion med webbinnehåll (klicka på knappar, följa länkar, fylla i formulär osv.). Dessutom har kontextuella rekommendationer för att använda Gemini under webbläsarens användning lagts till, till exempel när en stor artikel öppnas erbjuder Chrome att sammanfatta informationen med hjälp av Gemini, och när text redigeras i ett formulär rekommenderar den att kontrollera eller korrigera texten via Gemini.

- En del användare har en förenklad gemensam användargränssnitt för att koppla till sitt Google-konto och synkronisera data, såsom sparade lösenord och bokmärken. Synkroniseringen är integrerad med inloggningen och presenteras inte som en separat funktion i inställningarna. Användare kan koppla Chrome till sitt Google-konto och använda det för att lagra lösenord, bokmärken, webbhistorik och flikar. Data för automatisk ifyllning av adresser och autokomplettering av inmatning synkroniseras nu inte mellan enheter och lagras endast på det lokala systemet.
- En del användare som har aktiverat den utökade skyddsmoden (Enhanced Safe Browsing) har funktionen 'HTTPS-First' aktiverad, som automatiskt omdirigerar HTTP-förfrågningar till HTTPS. För att säkerställa funktionalitet med webbplatser som inte stöder HTTPS genomförs en återgång till HTTP, om förfrågan inte kan göras via HTTPS efter omdirigeringen eller om det uppstår problem med certifikat. Vid försök att öppna en webbplats via HTTP visas en speciell varning. I Chrome 154 planeras den att aktiveras som standard för alla offentligt tillgängliga webbplatser som inte är värdade i interna nätverk, såsom 192.168.0.1 och 10.0.0.0/8.
- Stödet för flaggan kExtensionManifestV2Disabled, som tillät installation av tillägg från Chrome Web Store som använde den andra versionen av manifestet, har tagits bort. I nästa version av Chrome 151 kommer parametern AllowLegacyMV2Extensions att tas bort, vilket möjliggjorde manuell uppladdning av tillägg baserade på den andra versionen av manifestet i utvecklarläge. De markerade flaggorna gjorde det möjligt att installera tillägget uBlock Origin på ett omvägssätt.
- Web Worker-handledare som skapas med URI 'data:' (till exempel genom 'new Worker('data:text/javascript…')') isoleras nu från sidan där de skapades och har inte tillgång till lokala lagringsutrymmen och cookies i kontexten av den aktuella domän. Ändringen tillåter att blockera användning av Web Workers som inte laddas från servern, utan som skapas på språng via 'data:', för att få tillgång till konfidentiella data i XSS-attacker.
- Skydd mot attacker som manipulerar begränsningen av det maximala antalet anslutningar till proxy har implementerats som en dold kommunikationskanal mellan JavaScript-kod som körs i olika flikar, eller för att avgöra om en viss webbplats besöktes tidigare. Till exempel kan en angripare använda alla tillgängliga anslutningar till proxy och lämna en enda socket ledig, för att sedan analysera dess tillgänglighet när man begär ett statiskt resurs — om socketen är ledig, har resursen från den kontrollerade webbplatsen returnerats från cache, d.v.s. användaren har redan laddat ner den tidigare. Begränsningen för det maximala antalet anslutningar till TCP-sockets i proxy varierar nu slumpmässigt.
- Användning av SVG-filter på tredjeparts (cross-origin) eller isolerade (sandboxed) iframe-block samt på plugins (som den inbyggda PDF-läsaren) är förbjudet. Denna begränsning skyddar mot attacker via sidokanaler, som GPU.zip, samt attacker av typen SVG Clickjacking, där SVG-filter används för att lägga en genomskinlig innehållslager över annat innehåll med syftet att placera en osynlig knapp, till exempel ovanpå stängningsknappen för ett reklamfönster.
- För isolerade webbapplikationer (PWA, Progressive Web App) har möjligheten att flytta till en ny underdomän inom en basdomän (till exempel att byta drive.example.com till fileman.example.com) utan användarnas deltagande tillhandahållits (tidigare knöts PWA-applikationen till den ursprungliga domänen och vid byte av underdomän, till exempel vid rebranding eller omstrukturering, krävdes manuell ominstallation).
- Stödet för algoritmen för digital signaturgenerering ML-DSA (CRYSTALS-Dilithium) har aktiverats som standard i TLS, vilket gör den motståndskraftig mot bruteforce-angrepp från kvantdatorer.
- I Android-versionen har stödet för FIDO Alliance Credential Exchange-standarden implementerats, vilket gör det möjligt att importera och exportera sparade lösenord och biometriska identifieringsparametrar med hjälp av end-to-end-kryptering på klientsidan, till exempel för säker överföring mellan Google Password Manager och tredjeparts lösenordshanterare.
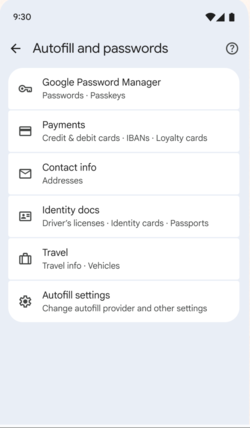
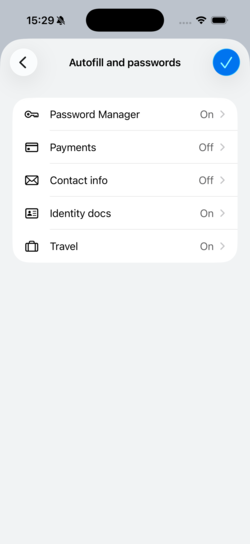
- I Android-versionen erbjuds en ny enhetlig gränssnitt i konfigureraren för att hantera sparade lösenord och data för automatisk ifyllning av formulär. Idén är att användaren enkelt ska kunna få information om olika klasser av konfidentiell data som sparas av webbläsaren, såsom lösenord, biometrisk autentisering, adresser och personuppgifter.


- CSS-egenskapen «text-fit» har lagts till för automatisk skalning av teckenstorleken så att texten passar i bredden på det överordnade containern (till exempel när man behöver passa en rubrik inom ett givet område utan att dela upp texten på en annan rad eller anpassa teckensnittet för olika skärmupplösningar).
- I CSS-egenskapen »background-clip» har stöd för parametern «border-area» lagts till, vilket förenklar skapandet av gränser med graderingar genom att rendera bakgrunden av elementet strikt inom det område som ramverket upptar.
- CSS-funktionen image() har lagts till, vilket möjliggör att generera en bild med en given färgfyllning.
- I läget Origin trials har testningen av protokollet EVP (email verification protocol) inletts för automatisk kryptografisk bekräftelse av ägande av e-post utan att behöva skicka engångskoder till e-posten.
- HTML-attributet focusgroup har lagts till för deklarativ hantering av växling av fokus för inmatning från tangentbordet inom sammansatta komponenter, såsom menyer, utan behov av JavaScript. Till exempel, efter att ha lämnat gruppen av element med Tab-tangenten och återkommit, kommer webbläsaren att återför fokuset till det senaste aktiva elementet, snarare än det första elementet i listan.
- Förbättringar har gjorts i verktygen för webbutvecklare. Möjligheter till inspektion och felsökning har lagts till i verktygsprogrammet WebMCP, som används för att integrera webbplatser med AI-agenter via MCP-protokollet. I stilpanelen har redigering av reglerna «@container», «@counter-style» och «@function» tillåtits på plats.
Förutom nya funktioner och buggfixar har den nya versionen åtgärdat 433 sårbarheter. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. För tjugo problem har kritisk risknivå tilldelats, vilket innebär att sårbarheterna kan kringgå alla skyddsnivåer i webbläsaren och köra kod på systemet utanför sandbox-miljön. 14 kritiska problem orsakas av åtkomst till redan frigjord minne (use-after-free), 3 – otillräcklig validering av osäkra indata, 2 – buffertöverskridning och 1 – felaktig hantering av typer (Type Confusion). Inom ramen för belöningsprogrammet för upptäckta sårbarheter har Google betalat ut 319 000 US-dollar (en premie på 250 000 dollar (CVE-2026-14382 i biblioteket ANGLE), tre premier på 10 000 dollar, 2 500 dollar, 2 000 dollar och 1 000 dollar, två premier på 3 000 dollar samt en premie på 8 000 dollar, 5 000 dollar och 4 000 dollar.
Källa: opennet.ru
