

Efter en kort paus återvänder vi till NSX. Idag visar jag hur man konfigurerar NAT och brandvägg.
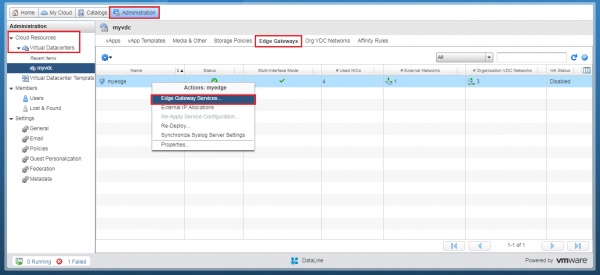
I fliken Administration gå till ditt virtuella datacenter – Cloud Resources – Virtuella Datacenters.
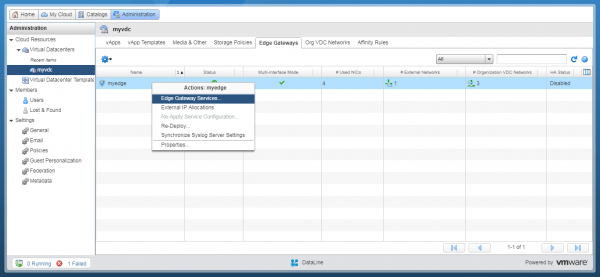
Välj fliken Edge Gateways och högerklicka på den NSX Edge du behöver. Välj alternativet Edge Gateway Services. NSX Edge kontrollpanelen öppnas i en ny flik.
Konfigurera brandväggsregler
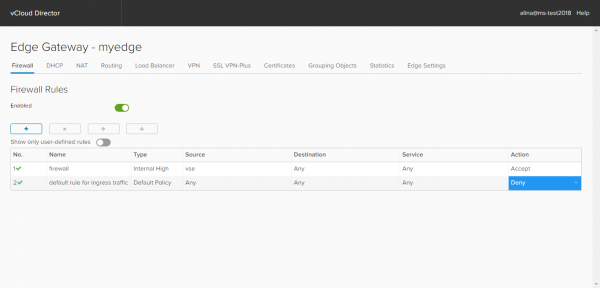
Som standard är alternativet default rule for ingress traffic inställt på Deny, vilket innebär att brandväggen blockerar all trafik.
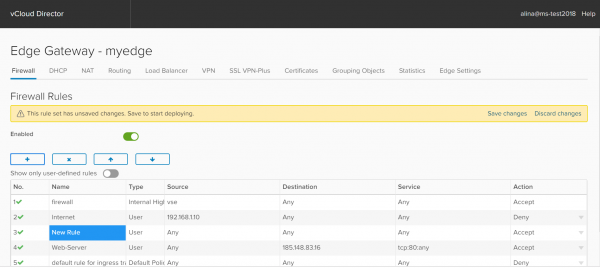
För att lägga till en ny regel, tryck på +. En ny post med namnet New rule. Redigera fälten i enlighet med dina krav.
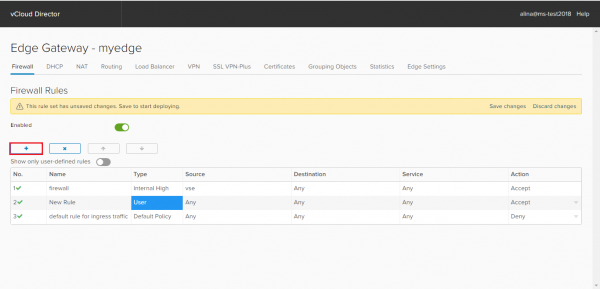
I fältet Namn ange regelnamn, till exempel Internet.
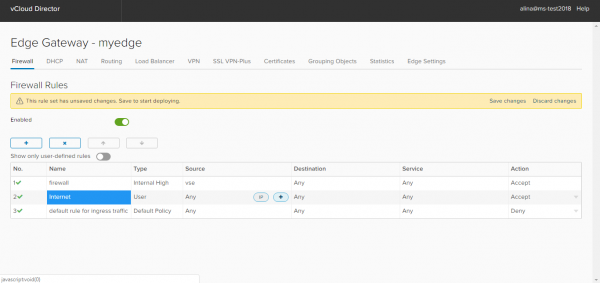
I fältet Source ange nödvändiga källadresser. Med knappen IP kan en enskild IP-adress, en IP-adressintervall eller CIDR anges.
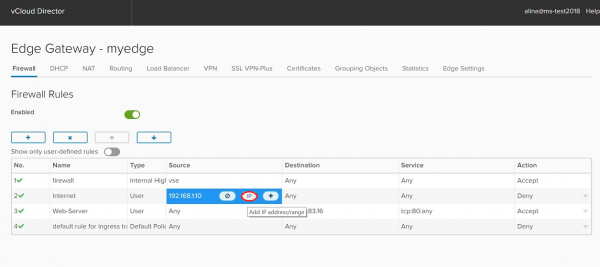
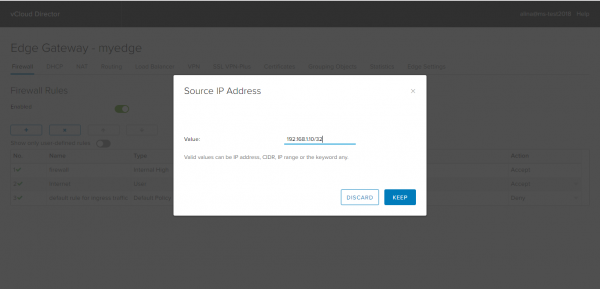
Med + knappen kan du specificera andra objekt:
- Gateway interfaces. Alla interna nätverk (Internal), alla externa nätverk (External) eller Any.
- Virtuella maskiner. Koppla regler till en specifik virtuell maskin.
- OrgVdcNetworks. Nätverk på organisationsnivå.
- IP Sets. En användarskapad grupp av IP-adresser (skapas i Grouping object).
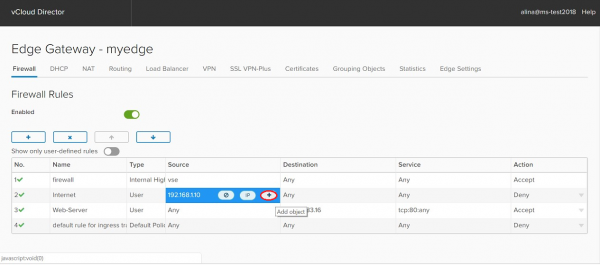
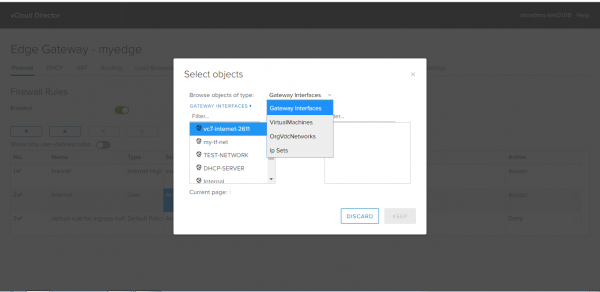
I fältet Destination ange mottagaradressen. Här finns samma alternativ som i fältet Source.
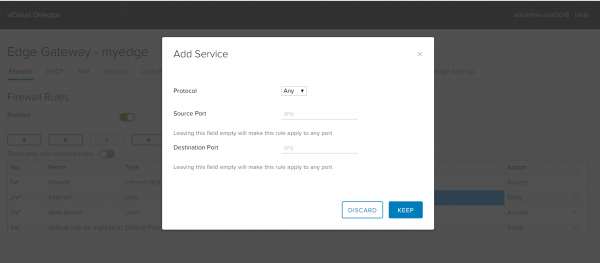
I fältet Tjänst du kan välja eller ange manuellt mottagarport (Destination Port), nödprotokoll (Protocol), avsändarport (Source Port). Tryck på Keep.
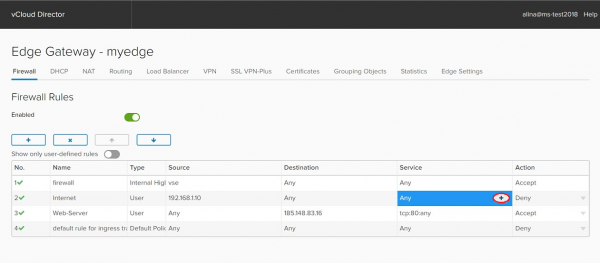
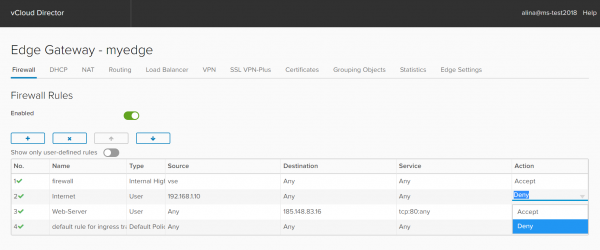
I fältet Action välj den åtgärd som krävs: tillåta trafik som matchar denna regel eller neka.
Tillämpa den angivna konfigurationen genom att välja alternativet Save changes.
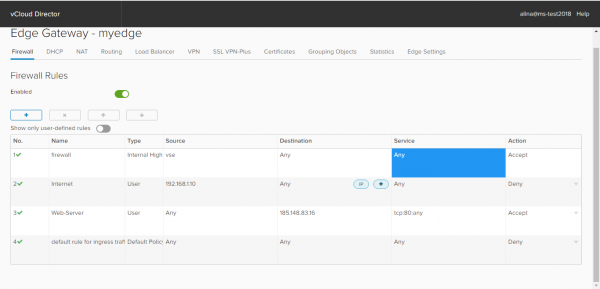
Exempel på regler
Regel 1 för brandvägg (Internet) tillåter åtkomst till Internet via alla protokoll för servern med IP 192.168.1.10.
Regel 2 för brandvägg (Web-server) tillåter åtkomst från Internet via (TCP-protokoll, port 80) genom din externa adress. I detta fall – 185.148.83.16:80.
Konfigurera NAT
NAT (Network Address Translation) – översättning av privata (grå) IP-adresser till externa (vita) och vice versa. Tack vare denna process får den virtuella maskinen tillgång till Internet. För att konfigurera denna mekanism måste regler för SNAT och DNAT ställas in.
Viktigt! NAT fungerar endast när brandväggen är aktiverad och när motsvarande tillåtande regler är inställda.
Skapa en SNAT-regel. SNAT (Source Network Address Translation) – en mekanism vars essens är att byta ut källadressen vid överföring av paket.
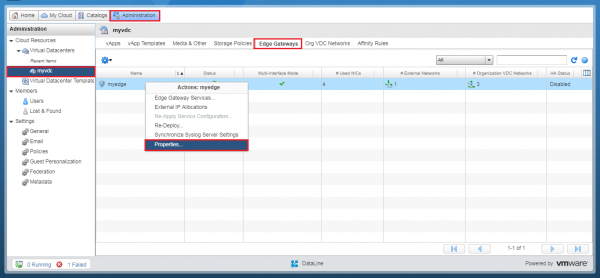
Först måste vi ta reda på den tillgängliga externa IP-adressen eller IP-adressintervall. För detta, gå till avsnittet Administration och dubbelklicka på den virtuella datacentret. I den framträdande inställningsmenyn, gå till fliken Edge Gateways. Välj önskad NSX Edge och högerklicka på den. Välj alternativet Egenskaper.
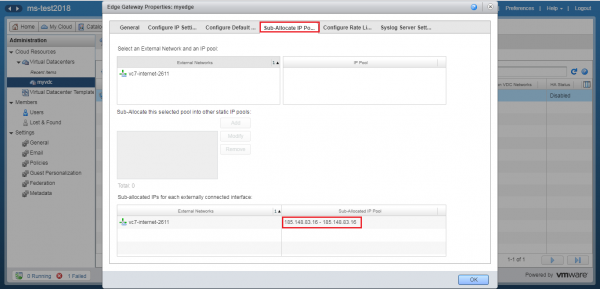
I det framträdande fönstret under fliken Sub-Allocate IP Pools kan du se den externa IP-adressen eller IP-adressintervallet. Anteckna eller kom ihåg det.
Klicka sedan höger på NSX Edge. I den framträdande menyn, välj alternativet Edge Gateway Services. Och vi är tillbaka i administrationspanelen NSX Edge.
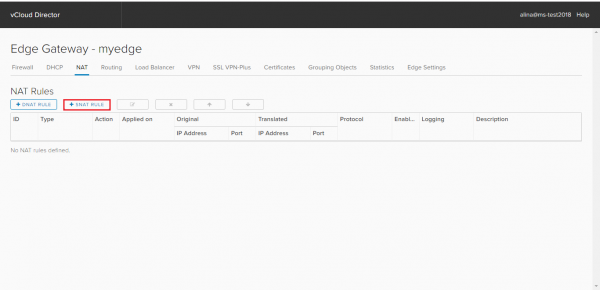
I det framträdande fönstret, öppna fliken NAT och klicka på Lägg till SNAT.
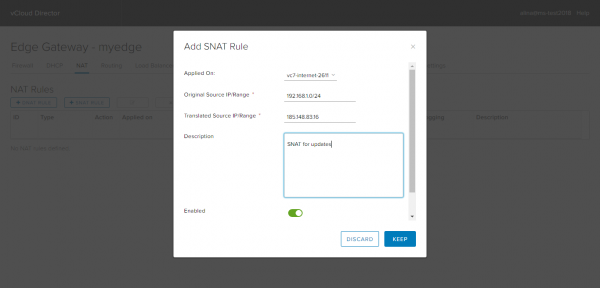
I det nya fönstret anger du:
- i fältet Tillämpas på – det externa nätverket (inte organisationsnivån!);
- Original Source IP/range – det interna adressintervallet, till exempel 192.168.1.0/24;
- Translated Source IP/range – den externa adressen som kommer att användas för internetåtkomst och som du tittade på i fliken Sub-Allocate IP Pools.
Klicka på Bevara.
Skapa DNAT-regel. DNAT är en mekanism som ändrar destinationen av paketadressen och även destinationens port. Den används för att omdirigera inkommande paket från en extern adress/port till en privat IP-adress/port inom ett privat nätverk.
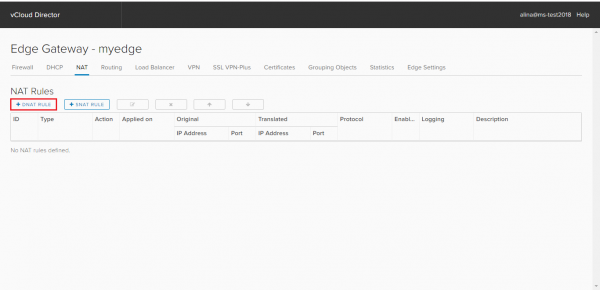
Välj fliken NAT och klicka på Lägg till DNAT.
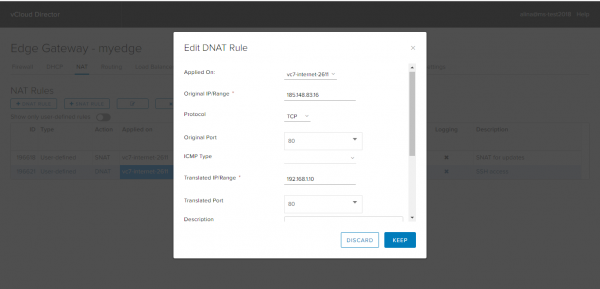
I det framträdande fönstret ange:
— i fältet Tillämpas på – det externa nätverket (inte organisationsnivån!);
— Original IP/range – den externa adressen (adressen från fliken Sub-Allocate IP Pools);
— Protokoll – protokollet;
— Original Port – porten för den externa adressen;
— Translated IP/range – den interna IP-adressen, till exempel 192.168.1.10
— Translated Port – porten för den interna adressen, till vilken den externa adressens port kommer att översättas.
Klicka på Bevara.
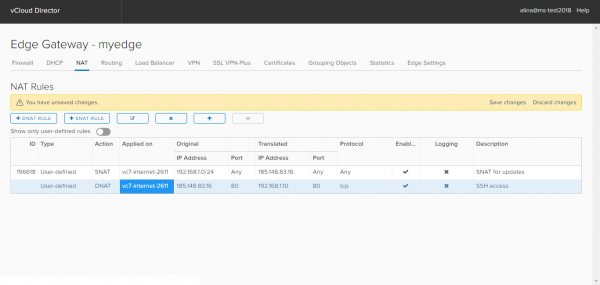
Tillämpa den angivna konfigurationen genom att välja alternativet Save changes.
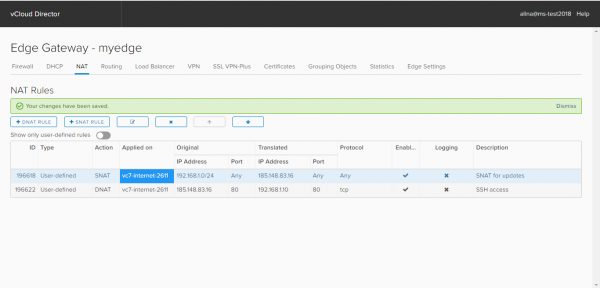
Klart.
Därefter väntar instruktioner för DHCP, inklusive konfiguration av DHCP-bindningar och relay.
Källa: habr.com
