

För de oerfarna verkar arbetet som säkerhetsadministratör vara en spännande duell mellan en antihacker och de onda hackarna som ständigt infiltrerar företagsnätverket. Vår hjälte avvärjer med snabba och skickliga kommandon i realtid och står till slut som en strålande segrare.
En riktig musketör med ett tangentbord istället för svärd och pistol.
I verkligheten ser det däremot ut som allting annat – vardagligt, enkelt och stundtals till och med tråkigt.
En av de viktigaste metoderna för analys är fortfarande att läsa loggar över händelser. En noggrann granskning av följande:
- vem som försökte logga in varifrån, vilket resurs de försökte få åtkomst till och hur de bevisade sina rättigheter till den resursen;
- vilka problem, fel och helt enkelt misstänksamma överensstämmelser som inträffade;
- vem och hur de testade systemet, skannade portar, försökte knäcka lösenord;
- och så vidare och så vidare …
Varför skulle det här överhuvudtaget vara romantiskt? Det gäller att inte somna vid ratten.
För att våra specialister inte ska tappa kärleken till konsten, utvecklas verktyg som underlättar deras liv. Dessa inkluderar olika typer av analysatorer (logganalysatorer), övervakningssystem med meddelanden om kritiska händelser och mycket mer.
Men om man tar ett bra verktyg och börjar koppla det manuellt till varje enhet, till exempel en internetgateway, är det inte så enkelt, inte så bekvämt, och man behöver dessutom ha extra kunskaper från helt olika områden. Till exempel, var ska man installera programvaran för sådan övervakning? På en fysisk server, en virtuell maskin eller en speciell enhet? I vilken form ska data lagras? Om en databas används, vilken? Hur gör man säkerhetskopiering och är det nödvändigt? Hur ska hanteringen utföras? Vilket gränssnitt ska användas? Hur skyddar man systemet? Vilken krypteringsmetod ska användas – och mycket mer.
Det är mycket enklare när det finns en enhetlig mekanism som tar på sig att lösa alla ovanstående frågor och ger administratören arbete helt inom sitt specifika område.
Som traditionen föreskriver, kallas termen "moln" allt som inte finns på denna värd. Molntjänsten Zyxel CNM SecuReporter löser inte bara många problem utan erbjuder också praktiska verktyg.
Vad är Zyxel CNM SecuReporter?
Detta är en intelligent analys tjänst med funktioner för datainsamling, statistisk analys (korrelation) och rapportering för Zyxel-utrustning i ZyWALL-serien. Den ger nätverksadministratören en centraliserad översikt över olika aktiviteter i nätverket.
Till exempel kan illvilliga aktörer försöka hacka försvarssystemet genom att använda attacker av typen smygande, riktade och beständiga. SecuReporter beräknar misstänkt beteende, vilket ger administratören möjlighet att vidta nödvändiga skyddsåtgärder genom att konfigurera ZyWALL.
Självklart är säkerhet otänkbar utan ständig dataanalys som ger varningar i realtid. Man kan rita hur många vackra diagram som helst, men om administratören inte är medveten om vad som pågår... Nej, så kan det verkligen inte vara med SecuReporter!
Några frågor om användning av SecuReporter
Analytik
Egen analys av det som sker är kärnan i att bygga informationssäkerhet. Genom att analysera händelser kan säkerhetsspecialisten förhindra eller i tid stoppa en attack, samt få detaljerad information för rekonstruktion med syfte att samla bevis.
Vad ger "molnarkitektur"?
Denna tjänst är byggd enligt modellen Software as a Service (SaaS), vilket förenklar skalning genom att använda resurser från fjärrservrar, distribuerade datalagringssystem och så vidare. Användningen av molnmodellen gör det möjligt att abstrahera från hårdvaru- och programvarunyanser, genom att fokusera allt på att skapa och förbättra skyddstjänsten.
Detta gör att användaren kan avsevärt minska kostnaderna för inköp av utrustning för lagring, analys och åtkomst, och det finns inget behov av att hantera servicefrågor som backup, uppdatering, felprevention och så vidare. Det räcker att ha en enhet som stöder arbetet med SecuReporter och motsvarande licens.
VIKTIGT! Tack vare den molnbaserade arkitekturen kan säkerhetsadministratörer proaktivt övervaka nätverksstatus när som helst och var som helst. Detta löser även problem relaterade till frånvaro, sjukskrivningar med mera. Åtkomst till utrustning, till exempel stöld av en laptop som användes för att få tillgång till webgränssnittet SecuReporter, kommer inte att ge något resultat, förutsatt att ägaren inte har brutit mot säkerhetsreglerna, inte har lagrat lösenord lokalt och så vidare.
Molnhanteringsalternativet passar bra både för monoföretag i en stad och för organisationer med filialer. Denna oberoende av plats behövs inom många olika branscher, till exempel för tjänsteleverantörer eller programvaruutvecklare vars verksamhet är spridd över flera städer.
Vi pratar mycket om analysmöjligheter, men vad innebär det egentligen?
Det handlar om olika analysverktyg, till exempel sammanställningar av händelsefrekvenser, listor över de 100 mest aktuella (både verkliga och antagna) offren för en viss händelse, loggar som angiven specifika mål för attacker och så vidare. Allt som hjälper administratören att identifiera dolda trender och beräkna misstänkt beteende hos användare eller tjänster.
Men vad sägs om rapportering?
I SecuReporter finns möjligheten att anpassa rapportformatet och få resultatet i PDF-format. Naturligtvis kan man, om så önskas, inkludera sin egen logotyp i rapporten, titel på rapporten, referenser eller rekommendationer. Det finns möjlighet att skapa rapporter vid förfrågan eller enligt schema, till exempel en gång per dag, vecka eller månad.
Det är möjligt att ställa in varningar med hänsyn till trafikens specifikhet inom nätverksinfrastrukturen.
Kan man minska risken från insiderhot eller bara slarviga användare?
Det speciella verktyget User Partially Quotient gör det möjligt för administratören att snabbt identifiera riskabla användare utan extra ansträngning och med hänsyn till sambandet mellan olika nätverksloggar eller händelser.
Det innebär att en djupgående analys av alla händelser och trafik kopplad till användare som uppträtt misstänkt utförs.
Vilka andra punkter är karakteristiska för SecuReporter?
Lättanpassad konfiguration för slutanvändare (säkerhetsadministratörer).
Aktivering av SecuReporter i molnet sker genom en enkel inställningsprocedur. Efter detta får administratörer omedelbar tillgång till all data, analysverktyg och rapportering.
Multi-Tenants på en gemensam molnplattform — du kan anpassa din analys för varje kund. Återigen, vid ökning av kundbasen tack vare molnarkitekturen kan systemet lätt anpassas utan att påverka effektiviteten.
Lagstiftning om dataskydd
VIKTIGT! Zyxel är mycket noga med internationella och lokala lagar samt andra regelverk för skydd av personuppgifter, inklusive GDPR och OECD:s principer för personuppgifter. Stöder den federala lagen "Om personuppgifter" från 27.07.2006 № 152-ФЗ.
För att säkerställa efterlevnad av kraven har SecuReporter tre alternativ för skydd av personuppgifter:
- inte anonyma data — personuppgifter identifieras helt i Analyzer, Rapport och nedladdade Arkivloggar;
- delvis anonyma — personuppgifter ersätts med deras artificiella identifierare i Arkivloggar;
- helt anonyma — personuppgifter anonymiseras helt i Analyzer, Rapport och nedladdade Arkivloggar.
Hur aktiverar man användningen av SecuReporter på enhet?
Låt oss ta ett exempel med ZyWall-enheten (i detta fall har vi ZyWall 1100). Gå in i inställningsavsnittet (fliken till höger med en ikon av två kugghjul). Öppna sedan avsnittet Cloud CNM och välj delavsnittet SecuReporter.
För att tillåta användningen av tjänsten måste du aktivera elementet Aktivera SecuReporter. Dessutom bör alternativet Inkludera trafiklogg aktiveras för insamling och analys av trafikloggar.
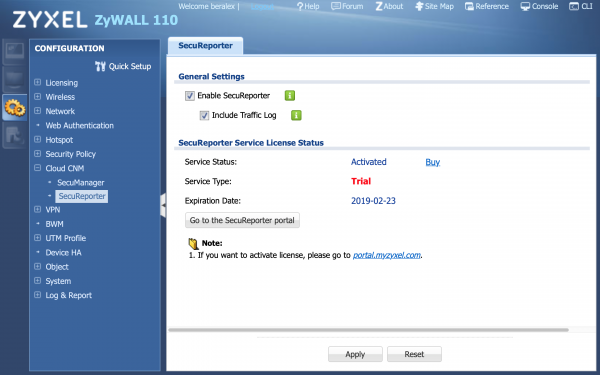
Bild 1. Aktivera SecuReporter.
Det andra steget är att tillåta insamling av statistik. Detta görs i avsnittet Övervakning (fliken till höger med en ikon av en monitor).
Gå sedan till avsnittet UTM-statistik, delavsnittet App Patrol. Här måste du aktivera alternativet Samla statistik.
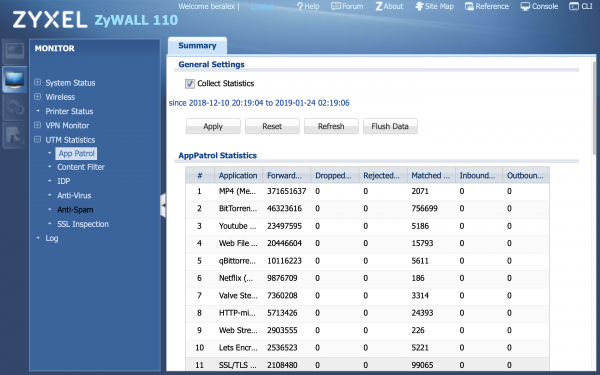
Bild 2. Aktivering av statistikinsamling.
Det är klart, du kan nu ansluta till webgränssnittet SecuReporter och aktivera molntjänsten.
VIKTIGT! För SecuReporter finns det utmärkt dokumentation i PDF-format. Du kan ladda ner den på .
Beskrivning av webgränssnittet SecuReporter
Det är inte möjligt att ge en detaljerad berättelse om alla funktioner som SecuReporter tillhandahåller säkerhetsadministratören — det finns tillräckligt många för en artikel.
Därför begränsar vi oss till en kort beskrivning av de tjänster som administratören ser och som hen kontinuerligt arbetar med. Låt oss därför bekanta oss med vad webbkonsolen SecuReporter består av.
Karta
I detta avsnitt visas registrerad utrustning med angivande av stad, enhetsnamn och IP-adress. Information om huruvida enheten är aktiverad och vilken varningsstatus som gäller visas. På Threat Map kan man se källan till paket som används av angripare och frekvensen av attacker.
Dashboard
Kort information om de huvudsakliga åtgärderna och en komprimerad analytisk översikt för den angivna perioden. Man kan ange en tidsram från 7 dagar ned till 1 timme.
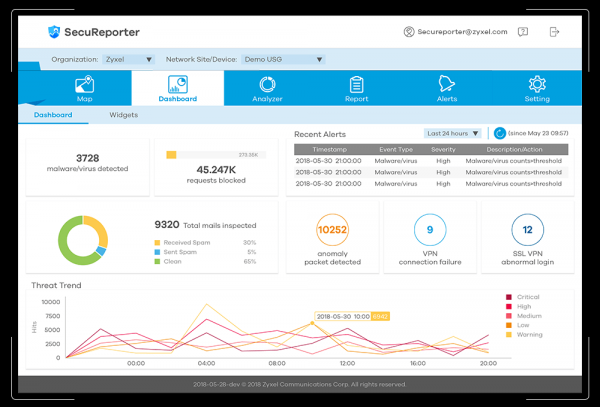
Bild 3. Exempel på utseendet för avsnittet Dashboard.
Analyzer
Namnet säger allt. Det är konsolen för det namngivna verktyget som diagnostiserar misstänkt trafik under den valda perioden, identifierar trender i hotens uppkomst och samlar information om misstänkta paket. Analyzer kan spåra den vanligaste skadliga koden och ge ytterligare information om säkerhetsproblem.
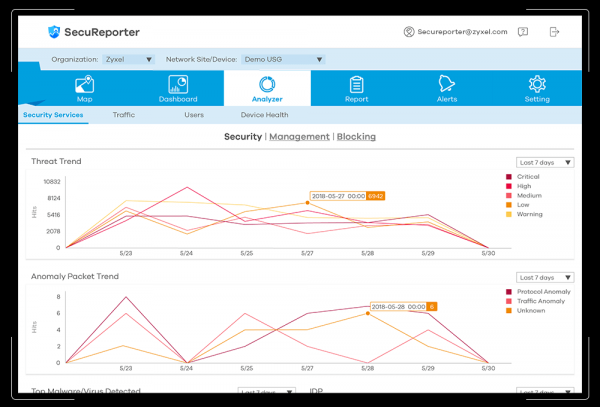
Bild 4. Exempel på utseendet för avsnittet Analyzer.
Rapport
I detta avsnitt har användaren tillgång till anpassningsbara rapporter med grafiskt gränssnitt. Den information som krävs kan omedelbart samlas och presenteras i ett användbart format, eller enligt en uppgjord schema.
Varningar
Här ställs systemet för varningar in. Gränsvärden och olika viktighetsnivåer kan ställas in, vilket förenklar processen att identifiera avvikelser och potentiella attacker.
Inställningar
Ja, inställningar är faktiskt inställningar.
Det bör också noteras att SecuReporter kan stödja olika skyddspolicys vid hantering av personuppgifter.
Slutsats
Lokala metoder för att analysera statistik relaterad till säkerhet har visat sig vara ganska effektiva.
Men omfattningen och allvaret av hot ökar för varje dag. Den skyddsnivå som tidigare var acceptabel blir efter en tid otillräcklig.
Förutom de nämnda problemen kräver användning av lokala resurser vissa ansträngningar för att upprätthålla funktionaliteten (underhåll av hårdvara, säkerhetskopiering och så vidare). Det finns också problemet med avlägsen placering – det går inte alltid att ha en säkerhetsadministratör på kontoret dygnet runt. Därför måste man på något sätt organisera säker åtkomst till det lokala systemet utifrån och sköta detta själv.
Användningen av molntjänster gör det möjligt att undvika sådana problem och istället fokusera på att upprätthålla en önskad säkerhetsnivå och skydd mot intrång samt regelöverträdelser från användare.
SecuReporter är verkligen ett exempel på lyckad implementering av en sådan tjänst.
Erbjudande
Från och med idag finns det en gemensam kampanj för köpare av brandväggar som stöder Secureporter, i samarbete mellan Zyxel och vår Guldpartner X-Com:
Nyttiga länkar
[1] .
[2] på den officiella webbplatsen Zyxel.
[3] .
Källa: habr.com
