

Hur ofta köper du något spontant, lockad av en fantastisk reklam, och sedan ligger den från början önskade saken och samlar damm i garderoben, förrådet eller garaget fram till nästa storstädning eller flytt? Resultatet blir en besvikelse på grund av orimliga förväntningar och slösslade pengar. Mycket värre är det när något liknande händer i affärslivet. Marknadsföringstricks är ofta så effektiva att företag köper dyra lösningar utan att se hela bilden av hur de kommer att användas. Under tiden hjälper provtestning av systemet till att förstå hur man förbereder infrastrukturen för integration, vilken funktionalitet och i vilken omfattning som bör implementeras. På så sätt kan man undvika en stor mängd problem som följer av att välja produkter ”blint”. Dessutom kommer implementeringen efter en välintegrerad ”pilot” att orsaka betydligt mindre stress och gråa hår för teknikerna. Låt oss titta på varför pilot-testning är så viktigt för ett framgångsrikt projekt, med hjälp av ett populärt verktyg för åtkomstkontroll av företagsnätverk — Cisco ISE. Vi kommer att överväga både standard- och helt unika användningsscenarier som vi stött på i vår praktik.
Cisco ISE — "Radius-server på steroider"
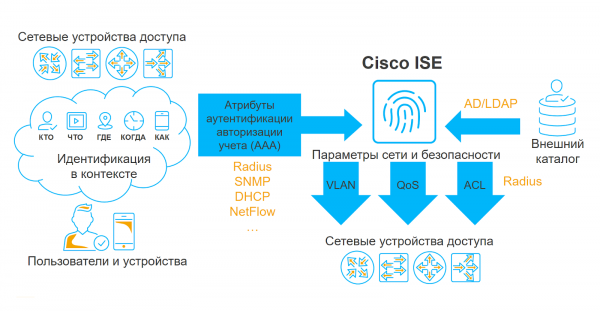
Cisco Identity Services Engine (ISE) är en plattform för att skapa ett system för åtkomstkontroll av organisationens lokala datanätverk. Inom expertkretsar har produkten fått smeknamnet "Radius-server på steroider" på grund av sina egenskaper. Varför det? I grunden är lösningen en Radius-server, till vilken ett stort antal extra tjänster och "finesser" har kopplats som möjliggör insamling av stora mängder kontextuell information och användning av dessa data i åtkomstpolitiken.
Precis som alla andra Radius-servrar samverkar Cisco ISE med nätverksutrustning på åtkomstnivå, samlar information om alla försök att ansluta till företagsnätverket och baserat på autentisering och auktorisering policyer avgör om användare släpps in i LAN eller inte. Möjligheten till profilering, övervakning och integration med andra säkerhetslösningar gör det möjligt att komplexifiera auktoriseringspolitiken avsevärt och därigenom lösa ganska svåra och intressanta uppgifter.
Implementera eller pilotera: varför behövs testning?
Värdet av pilot-testning ligger i att demonstrera alla systemets möjligheter i den specifika infrastrukturen hos en viss organisation. Jag är övertygad om att pilotering av Cisco ISE före implementation är till nytta för alla projektets deltagare, och här är varför.
För integratörer ger detta en tydlig bild av kundens förväntningar och hjälper till att formulera en korrekt teknisk specifikation som innehåller mycket mer detaljer än den vanliga frasen 'gör så att allt fungerar bra'. 'Piloten' låter oss känna av alla kundens smärtpunkter, förstå vilka uppgifter som är prioriterade för dem, och vilka som är mindre viktiga. För oss är detta ett utmärkt tillfälle att på förhand klargöra vilken utrustning som används i organisationen, hur implementationen kommer att göras, på vilka platser, var de ligger och så vidare.
Kunderna får under pilot-testningen se det verkliga systemet i aktion, bekanta sig med dess gränssnitt, kontrollera om det är kompatibelt med deras befintliga 'hårdvara', och få en helhetsbild av hur lösningen kommer att fungera efter fullständig implementering. 'Piloten' är den tidpunkt när man kan se alla 'fällor' man sannolikt kommer att möta vid integration, och avgöra hur många licenser som behöver köpas.
Vad kan 'dyka upp' under 'piloten'
Så hur ska man förbereda sig för implementeringen av Cisco ISE på rätt sätt? Från vår erfarenhet har vi identifierat 4 viktiga punkter att beakta under pilot-testningsprocessen.
Formfaktor
Först och främst måste man bestämma i vilken form faktorn systemet kommer att implementeras: som en fysisk eller virtuell appliance. Varje alternativ har sina fördelar och nackdelar. Till exempel är en stark sidan av fysiska appliances deras förutsägbara prestanda, men man får inte glömma att sådana enheter blir föråldrade över tid. Virtuella appliances är mindre förutsägbara, eftersom de beror på hårdvaran som virtualiseringsmiljön körs på, men de har den stora fördelen att de alltid kan uppdateras till den senaste versionen om de har stöd.
Är din nätverksutrustning kompatibel med Cisco ISE?
Självklart skulle det ideala scenariot vara att ansluta all utrustning till systemet på en gång. Men det är inte alltid möjligt, eftersom många organisationer fortfarande använder obekanta switchar eller switchar som inte stödjer vissa teknologier som Cisco ISE arbetar med. Det handlar inte bara om switchar, det kan också vara trådlösa nätverkskontroller, VPN-hubbar och all annan utrustning som användare ansluter till. I min erfarenhet har jag sett fall där kunden efter en demonstration av systemet uppgraderade i stort sett hela sitt utbud av access-switchar till modern Cisco-utrustning för en fullständig implementering. För att undvika obehagliga överraskningar är det viktigt att i förväg ta reda på andelen icke-stödd utrustning.
Är alla era enheter standardiserade?
I ett nätverk finns det standardenheter vars anslutning inte borde orsaka problem: automatiserade arbetsstationer, IP-telefoner, Wi-Fi-åtkomstpunkter, videokameror och så vidare. Men det händer också att man behöver ansluta icke-standardiserade enheter, som RS232/Ethernet-signalkonverterare, UPS-gränssnitt, olika tekniska utrustningar osv. Det är viktigt att identifiera en lista över sådana enheter i förväg, så att ni under implementeringen redan har en uppfattning om hur de tekniskt sett kommer att fungera med Cisco ISE.
Konstruktiv dialog med IT-specialister
Ofta är det säkerhetsavdelningar som beställer Cisco ISE, medan IT-avdelningarna vanligtvis ansvarar för att konfigurera access-switchar och Active Directory. Därför är produktivt samarbete mellan säkerhetspersonal och IT-specialister en av de viktiga förutsättningarna för en smärtfri implementering av systemet. Om IT-specialister är tveksamma till integrationen, bör man förklara för dem hur lösningen kommer att vara nyttig för IT-avdelningen.
Topp 5 användningsfall för Cisco ISE
Enligt vår erfarenhet identifieras den nödvändiga funktionaliteten för systemet även under pilot-testfasen. Nedan följer några av de mest populära och mindre vanliga användningsfallen för lösningen.
Säker kabelanslutning till LAN med EAP-TLS
Som våra penetrationstestare har visat i sina studier, använder illvilliga aktörer ganska ofta vanliga uttag, dit skrivare, telefoner, IP-kameror, Wi-Fi-punkter och andra icke-personliga nätverksenheter är anslutna, för att få tillgång till företagets nätverk. Därför, även om nätverksåtkomst sker via dot1x-teknologi, men alternativa protokoll används utan användarautentiseringscertifikat, finns det en hög risk för lyckade attacker med sessionstrafikavlyssning och bruteforce-lösenord. När det gäller Cisco ISE blir det betydligt svårare att knäcka certifikatet – hackarna behöver avsevärt större beräkningskraft, vilket gör detta fall ganska effektivt.
Trådlös åtkomst Dual-SSID
Essensen av detta scenario ligger i användningen av 2 nätverksidentifierare (SSID). En av dem kan benämnas "gäståtkomst". Genom den kan både gäster och företagets anställda komma in i det trådlösa nätverket. De anställda omdirigeras vid anslutningsförsök till en särskild portal där provisionering sker. Det innebär att användaren får ett certifikat och konfigurationen av deras personliga enhet sker för automatisk återanslutning till det andra SSID, där EAP-TLS används med alla fördelar från det första scenariet.
MAC-autentisering Bypass och profilering
Ännu ett populärt scenario handlar om automatisk identifiering av typen av ansluten enhet och tillämpning av rätt begränsningar. Varför är detta intressant? Det finns fortfarande många enheter som inte stöder autentisering enligt protokollet 802.1X. Därför måste sådana enheter få åtkomst till nätverket baserat på MAC-adressen, som är ganska lätt att förfalska. Här kommer Cisco ISE till hjälp: systemet kan se hur enheten beter sig i nätverket, skapa en profil och koppla den till en grupp av andra enheter, som en IP-telefon och en arbetsstation. Om en angripare försöker förfalska MAC-adressen och koppla upp sig i nätverket, kommer systemet att se att enhetsprofilen har ändrats, ge en signal om misstänkt beteende och inte släppa in den misstänkta användaren i nätverket.
EAP-Chaining
Teknik EAP-Chaining innebär sekventiell autentisering av arbetsstationen och användarkontot. Denna lösning har blivit vanlig, eftersom många företag fortfarande inte tillåter att medarbetarnas personliga enheter kopplas till det företagsinterna nätverket. Genom att använda denna autentisering kan man kontrollera om en viss arbetsstation är medlem i domänen, och om svaret är negativt kan användaren antingen inte komma åt nätverket eller få begränsad åtkomst.
Postering
I detta fall handlar det om att bedöma om programvaran på arbetsstationen uppfyller IT-säkerhetskraven. Med denna teknik kan man kontrollera om programvaran på arbetsstationen är uppdaterad, om skyddsmedel är installerade, om hostfirewall är korrekt konfigurerad osv. Intressant nog gör denna teknik det också möjligt att lösa andra uppgifter som inte är relaterade till säkerhet, till exempel att kontrollera om nödvändiga filer finns eller om gemensamma systemprogram är installerade.
Mindre vanliga användningsfall för Cisco ISE inkluderar åtkomstkontroll med genomgående domänautentisering (Passive ID), SGT-baserad mikromolning och filtrering, samt integration med mobila enhetshanteringssystem (MDM) och sårbarhetsscanners (Vulnerability Scanner).
Skräddarsydda projekt: varför Cisco ISE kan behövas, eller 3 sällsynta fall från vår praktik
Åtkomstkontroll till servrar baserade på Linux
En gång arbetade vi med ett ganska komplext fall för en av våra kunder som redan hade implementerat Cisco ISE-systemet: vi behövde hitta ett sätt att kontrollera användaråtgärder (det handlade huvudsakligen om administratörer) på servrar med installerat Linux OS. I vår sökning efter ett svar kom vi på idén att använda den fria programvaran PAM Radius Module, som möjliggör inloggning på servrar som kör Linux med autentisering på en extern radius-server. Allt i denna plan skulle vara bra, om det inte vore för ett "men": radius-servern, i sitt svar på autentiseringsbegäran, skickar endast användarnamn och resultat – assess accepted eller assess rejected. Under tiden, för att autentisera i Linux, måste minst en parameter tilldelas – hemkatalog, så att användaren faktiskt kan komma någonstans. Vi fann ingen lösning för att ge detta som en radius-attribut, så vi skrev ett speciellt skript för att skapa användarkonton på värdar på ett halvautomatiskt sätt. Denna uppgift var helt genomförbar, eftersom vi hade att göra med administratörs konton, vars antal inte var så stort. Därefter loggade användarna in på den nödvändiga enheten, varefter de blev tilldelade nödvändig åtkomst. En berättigad fråga uppstår: måste man nödvändigtvis använda just Cisco ISE i sådana fall? Faktum är att nej – vilken radius-server som helst skulle fungera, men eftersom kunden redan hade detta system, lade vi helt enkelt till en ny funktion till det.
Inventering av "hårdvara" och mjukvara i LAN
En gång arbetade vi med ett projekt för leverans av Cisco ISE till en kund utan en preliminär "pilot". Det fanns inga tydliga krav på lösningen, och dessutom hade vi att göra med ett platt, icke-segmenterat nätverk, vilket komplicerade vår uppgift. Under projektet konfigurerade vi alla möjliga profileringmetoder som nätverket stödde: NetFlow, DHCP, SNMP, integration med AD, osv. Som ett resultat konfigurerades åtkomst via MAR, vilket innebar att användare kunde gå in i nätverket även vid misslyckad autentisering. Det vill säga, även om autentiseringen inte lyckades fick systemet ändå användaren in i nätverket, samlade information om denne och registrerade den i ISE-databasen. Denna nätverksövervakning under flera veckor hjälpte oss att identifiera anslutna system och icke-personliga enheter samt att utveckla en strategi för att segmentera dem. Efter det konfigurerade vi dessutom skärmdelning för att installera agenten på arbetsstationer för att samla information om den installerade programvaran. Vad blev resultatet? Vi lyckades segmentera nätverket och definiera en lista över programvara som behövde tas bort från arbetsstationerna. Jag ska inte dölja att de följande uppgifterna för att fördela användarna i domängrupper och begränsa åtkomst rättigheterna tog ganska lång tid, men på så sätt fick vi en fullständig bild av vilken "hårdvara" som fanns i kundens nätverk. För övrigt var det inte svårt tack vare den bra profilering som fungerade "ur lådan". Där profileringen inte hjälpte, tittade vi själva, och isolerade porten på switchen dit utrustningen var ansluten.
Fjärrinstallation av programvara på arbetsstationer
Denna fallstudie är en av de mest märkliga i min praktik. En gång kontaktade en kund oss med ett rop om hjälp - vid implementeringen av Cisco ISE gick något fel, allt kraschade och ingen kunde få tillgång till nätverket. Vi började utreda och kom fram till följande. Företaget hade 2000 datorer, som i brist på en domänkontroller styrdes från administratörskontot. För att göra en inventering implementerades Cisco ISE i organisationen. Man behövde på något sätt förstå om antivirusprogram var installerat på de befintliga datorerna, om programvaran var uppdaterad etc. Eftersom nätverksutrustningen lades in i systemet av IT-administratörer var det logiskt att de hade tillgång till det. Efter att ha sett hur det fungerade och genomfört en inventering av sina datorer kom administratörerna på idén att installera programvara på anställdas arbetsstationer på distans utan personliga besök. Tänk bara på hur många steg man kan spara på en dag! Administratörerna genomförde flera kontroller av ARM för att se om en viss fil fanns i katalogen C:Program Files, och om den saknades initierades en automatisk remediering med en länk som ledde till ett filarkiv med installationsfilen .exe. Detta gjorde att vanliga användare kunde gå in i fildelningen och ladda ner den nödvändiga programvaran därifrån. Tyvärr kände administratören inte systemet ISE särskilt bra och skadade mekanismerna för inventeringen - han skrev policyn fel, vilket ledde till det problem vi blev inkopplade för att lösa. Jag är personligen uppriktigt förvånad över en så kreativ lösning, för det hade varit mycket billigare och mindre arbetskrävande att skapa en domänkontroller. Men som proof of concept fungerade detta.
Mer om de tekniska aspekterna som uppstår vid implementeringen av Cisco ISE, läs i min kollegas artikel .
Artem Bobrikov, projektörsingenjör vid Informationssäkerhetscenteret på företaget „Infosystem Jet“
Epilog:
Trots att detta inlägg handlar om Cisco ISE-systemet, är de beskrivna problemen relevanta för hela klassen av NAC-lösningar. Det spelar ingen roll vilket leverantörslösning som ska implementeras - det mesta av det som sagts ovan kommer att förbli tillämpligt.
Källa: habr.com
