

Fredagen den 12 april publicerade informationssäkerhetsspecialisten John Page information om en oupptäckt sårbarhet i den aktuella versionen av Internet Explorer och visade även hur den kan utnyttjas. Denna sårbarhet kan potentiellt tillåta en angripare att få åtkomst till innehållet i lokala filer på Windows-system, utan att gå igenom webbläsarens säkerhetssystem.
Sårbarheten handlar om hur Internet Explorer hanterar filer i MHTML-format, som vanligtvis har filändelsen .mht eller .mhtml. Detta format används som standard av Internet Explorer för att spara webbsidor, och gör det möjligt att spara hela sidan tillsammans med allt medieinnehåll i en enda fil. För närvarande sparar de flesta moderna webbläsare inte längre webbsidor i MHT-format och använder istället det standardmässiga webformatet – HTML, men de stöder fortfarande hantering av filer i detta format och kan använda det för att spara med hjälp av inställningar eller tillägg.
Sårbarheten som John upptäckte hör till klassen XXE (XML eXternal Entity) och beror på felaktig konfiguration av XML-kodshanteraren i Internet Explorer. "Denna sårbarhet tillåter en avlägsen angripare att få åtkomst till användarens lokala filer och till exempel utvinna information om versionen av mjukvaran som är installerad i systemet," berättar Page. "Således skulle en begäran om 'c:Python27NEWS.txt' returnera versionen av detta program (Python-tolkaren i detta fall)."
Eftersom alla MHT-filer i Windows som standard öppnas i Internet Explorer är det en trivsam uppgift att utnyttja den här sårbarheten, eftersom användaren bara behöver dubbelklicka på en farlig fil som de fått via e-post, sociala medier eller meddelandeappar.
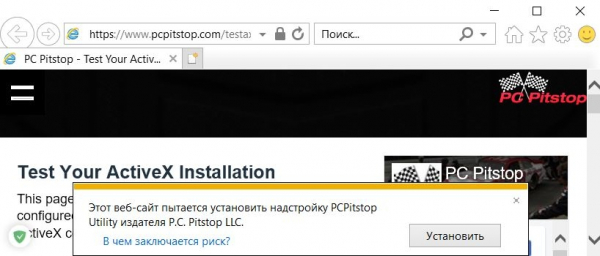
"Som regel, när ett ActiveX-objekt, såsom Microsoft.XMLHTTP, skapas, får användaren en säkerhetsvarning i Internet Explorer som begär bekräftelse för att aktivera blockerat innehåll," förklarar forskaren. "Men när en förberedd .mht-fil öppnas med hjälp av speciellt formaterade -taggar får användaren ingen varning om potentiellt farligt innehåll."
Enligt Page har han framgångsrikt testat sårbarheten i den aktuella versionen av webbläsaren Internet Explorer 11 med alla de senaste säkerhetsuppdateringarna i Windows 7, Windows 10 och Windows Server 2012 R2.
Den enda goda nyheten i att denna sårbarhet avslöjades för allmänheten är sannolikt att den tidigare dominerande marknadsandelen för Internet Explorer har minskat till ungefär 7,34 %, enligt NetMarketShare. Men eftersom Windows använder Internet Explorer som standardapplikation för att öppna MHT-filer behöver användarna inte ställa in IE som sin standardwebbläsare, och de är fortfarande sårbara så länge IE finns kvar i deras system, och de inte är uppmärksamma på formatet av nedladdade filer från internet.
Den 27 mars meddelade John Microsoft om denna sårbarhet i deras webbläsare, men den 10 april fick forskaren ett svar från företaget där de angav att de inte bedömer problemet som kritiskt.
"En fix kommer att släppas först med nästa produktversion," står det i Microsofts brev. "För närvarande planerar vi inte att släppa en lösning för detta problem."
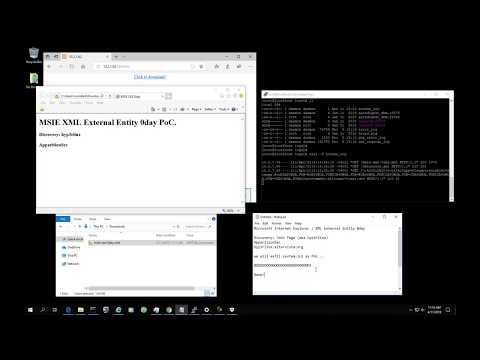
Efter Microsofts klara respons publicerade forskaren detaljer om nolldagars-sårbarheten på sin webbplats, samt demonstrationskod och video på YouTube.
Även om implementeringen av denna sårbarhet inte är så enkel och kräver att användaren på något sätt tvingas att köra en okänd fil i MHT-format, bör denna sårbarhet inte tas lätt, trots avsaknaden av reaktion från Microsoft. Hackergrupper har redan använt MHT-filer för phishing och spridning av skadlig programvara tidigare, och det finns inget som hindrar dem från att göra det nu.
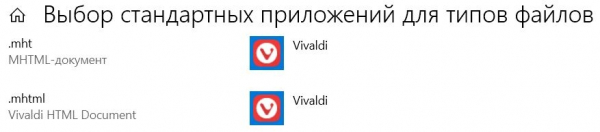
För att undvika denna och många liknande sårbarheter räcker det att vara uppmärksam på filändelserna för de filer du får från internet och kontrollera dem med ett antivirusprogram eller på webbplatsen VirusTotal. Som en extra säkerhetsåtgärd kan du också ställa in din favoritwebbläsare, som är olika från Internet Explorer, som standardapplikation för filer med .mht eller .mhtml. Till exempel görs detta enkelt i Windows 10 via menyn "Välj standardappar för filtyper."
Källa: 3dnews.ru
