

Välkommen till lektion 8. Lektionen är mycket viktig, eftersom du efter att ha genomfört den kommer att kunna konfigurera internetåtkomst för dina användare! Måste erkänna att många slutar vid denna konfiguration 🙂 Men vi är inte bland dem! Och vi har mycket intressant kvar att utforska. Nu till ämnet för vår lektion.
Som du kanske redan gissat kommer vi idag att prata om NAT. Jag är säker på att alla som tittar på denna lektion vet vad NAT är. Därför kommer vi inte att detaljerat beskriva hur det fungerar. Jag vill bara påminna om att NAT är en teknik för adresstranslation som skapades för att spara 'vita', det vill säga offentliga IP-adresser (de adresser som routas på internet).
I den föregående lektionen har du kanske redan lagt märke till att NAT ingår i policyn för åtkomstkontroll. Det är ganska logiskt. I SmartConsole har inställningarna för NAT flyttats till en separat flik. Vi kommer definitivt att titta dit idag. Generellt kommer vi i denna lektion att diskutera typer av NAT, konfigurera internetåtkomst och gå igenom ett klassiskt exempel med port forwarding. Det vill säga den funktionalitet som oftast används i företag. Låt oss börja.
Två sätt att konfigurera NAT
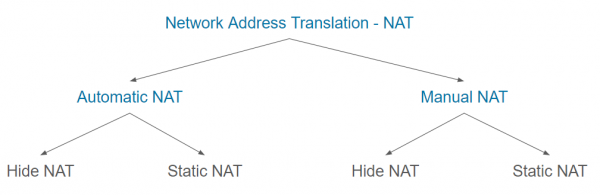
Check Point stöder två sätt att konfigurera NAT: Automatisk NAT och Manuell NAT. För varje av dessa metoder finns det två typer av översättning: Dölj NAT och Statisk NAT. I allmänhet ser det ut som på denna bild:
Jag förstår att det förmodligen ser ganska komplicerat ut just nu, så låt oss titta på varje typ lite noggrannare.
Automatisk NAT
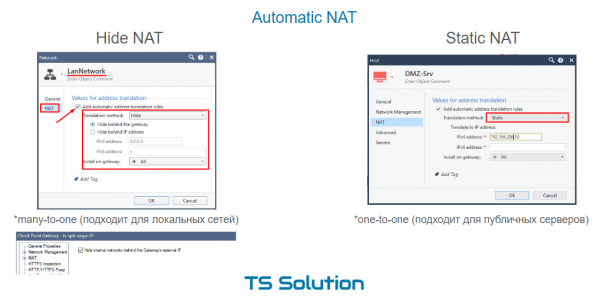
Detta är det snabbaste och enklaste sättet. NAT-konfigurationen görs bokstavligen i två klick. Det enda du behöver göra är att öppna egenskaperna för den objekt (oavsett om det är gateway, nätverk, värd osv.), gå till fliken NAT och sätta en bock i "Lägg till automatiska adresstranslationsregler". Här ser du det aktuella fältet — metoden för översättning. Det finns, som nämnts tidigare, två stycken.
1. Automatisk Dölja NAT
Som standard är detta Dölja. Det vill säga, i detta fall kommer vårt nätverk att 'dölja' sig bakom någon offentlig IP-adress. Denna adress kan tas från den externa gränssnittet av gatewayen, eller så kan man ange någon annan. Denna typ av NAT kallas ofta dynamisk eller många-till-en, eftersom flera interna adresser översätts till en extern. Detta är möjligt tack vare användning av olika portar vid översättning. Hide NAT fungerar endast en väg (inifrån-till-ute) och är perfekt för lokala nätverk när man bara behöver säkerställa åtkomst till Internet. Om trafiken initieras från det externa nätverket kommer NAT naturligtvis inte att fungera. Det blir som en extra skydd för interna nätverk.
2. Automatisk Statisk NAT
Hide NAT är bra, men kanske behöver du ge åtkomst från det externa nätverket till en intern server. Till exempel till en DMZ-server, som i vårt exempel. I det här fallet kan Statisk NAT vara till hjälp. Den ställs också in ganska enkelt. Det räcker med att ändra översättningsmetod till Statisk i objektets egenskaper och ange den publika IP-adressen som ska användas för NAT (se bilden ovan). Det vill säga, om någon från det externa nätverket kontaktar denna adress (via vilken port som helst!), kommer förfrågan att omdirigeras till servern med den interna IP-adressen. Om servern själv går ut på Internet, kommer dess IP-adress också att ändras till den vi angivit. Det vill säga, detta är NAT i båda riktningarna. Det kallas också en-till-en och används ibland för offentliga servrar. Varför ”ibland”? För att den har en stor nackdel - den offentliga IP-adressen används helt (alla portar). Det går inte att använda en offentlig adress för olika interna servrar (med olika portar). Till exempel HTTP, FTP, SSH, SMTP etc. Man kan lösa detta problem med Manual NAT.
Manuell NAT
Särskilt med Manual NAT är att du måste skapa översättningsregler själv. På den specifika fliken NAT i Åtkomstkontrollpolicyn. Dessutom gör Manual NAT det möjligt att skapa mer komplexa översättningsregler. Du har tillgång till fälten: Original Källa, Original Destination, Original Tjänster, Översatt Källa, Översatt Destination, Översatta Tjänster.
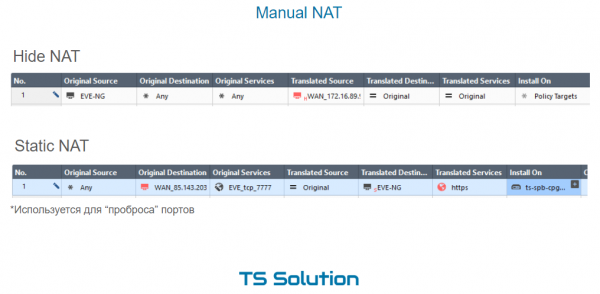
Här är också två typer av NAT möjliga - Hide och Statisk.
1. Manuell Hide NAT
Hide NAT kan användas i olika situationer. Här är några exempel:
- När du kontaktar en specifik resurs från det lokala nätverket, vill du använda en annan adress för översättning (skild från den som används för alla andra fall).
- I det lokala nätverket finns det ett stort antal datorer. Automatic Hide NAT fungerar inte här, eftersom denna inställning endast kan tillåta en offentlig IP-adress bakom vilken datorerna "döljer sig". Antalet portar för översättning kanske helt enkelt inte räcker till. De är, som ni minns, lite mer än 65 tusen. Varje dator kan generera hundratals sessioner. Manual Hide NAT tillåter att ange en pool av offentliga IP-adresser. På så sätt ökar antalet möjliga NAT-översättningar.
2. Manual Static NAT
Static NAT används mycket oftare vid manuell skapande av översättningsregler. Ett klassiskt exempel — portöppning. Ett fall när externa nätverk anropar en offentlig IP-adress (som kan tillhöra en gateway) på en viss port och begäran översätts till en intern resurs. I vårt labbjobb kommer vi att öppna port 80 till DMZ-servern.
Videolektion
Håll dig uppdaterad för mer och gå med i vår 🙂
Källa: habr.com
