

Idag är frågan om informationssäkerhet (hädanefter - IS) för företag en av de mest aktuella i världen. Det är inte förvånande, eftersom många länder skärper kraven på organisationer som lagrar och bearbetar personuppgifter. För närvarande kräver rysk lagstiftning att en betydande del av dokumenthanteringen bevaras i pappersformat. Samtidigt finns det en märkbar tendens mot digitalisering: många företag lagrar redan en stor mängd konfidentiell information både i digitalt format och i form av pappersdokument.
Enligt resultaten från analytiska centret Anti-Malware har 86% av respondenterna angett att de under det senaste året minst en gång har behövt hantera incidenter efter cyberattacker eller till följd av att användare brutit mot de fastställda reglerna. I detta sammanhang har prioriteringen av informationssäkerhet i näringslivet blivit en nödvändighet.
För närvarande är företagens informationssäkerhet inte bara en uppsättning tekniska lösningar, såsom antivirusprogram eller brandväggar, utan en heltäckande strategi för hantering av företagets tillgångar i allmänhet och information i synnerhet. Företag närmar sig dessa frågor på olika sätt. Idag vill vi tala om implementeringen av den internationella standarden ISO 27001 som en lösning på ett sådant problem. För företag på den ryska marknaden förenklar en sådan certifiering interaktionen med utländska kunder och partners som har höga krav i denna fråga. ISO 27001 tillämpas i stor utsträckning i Västerlandet och omfattar krav inom IS som måste täckas av de tekniska lösningar som används, samt bidra till att bygga upp affärsprocesser. På så sätt kan denna standard bli din konkurrensfördel och en kontaktpunkt med utländska företag.
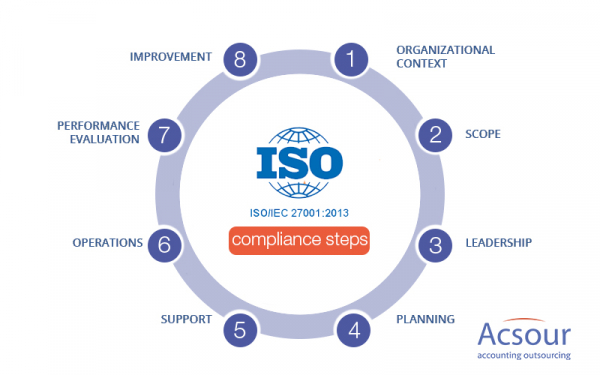
Denna certifiering av informationssäkerhetsstyrningssystemet (hädanefter kallat ISMS) har sammanfört de bästa praxis för design av ISMS och, vilket är viktigt, förutsett möjligheten att välja styrmedel för att säkerställa systemets funktion, krav på tekniskt säkerhetsstöd och till och med processen för personalhantering i företaget. Det är viktigt att förstå att tekniska störningar bara är en del av problemet. I frågor om informationssäkerhet spelar den mänskliga faktorn en stor roll, något som är betydligt svårare att eliminera eller minimera.
Om ditt företag planerar att genomgå certifiering enligt standarden ISO 27001, har ni kanske redan försökt hitta en enkel väg för att göra detta. Vi måste tyvärr göra er besvikna: det finns inga lätta vägar här. Men det finns vissa steg som kan hjälpa till att förbereda organisationen för internationella krav på informationssäkerhet:
1. Få stöd från ledningen
Du kan tycka att detta är uppenbart, men i praktiken glöms detta ofta bort. Dessutom är detta en av de främsta anledningarna till att projekt för implementering av ISO 27001 ofta misslyckas. Utan förståelse för vikten av projektet för att införa standarden kommer ledningen varken att tillhandahålla tillräckligt med mänskliga resurser eller en tillräcklig budget för certifieringen.
2. Utveckla en plan för certifieringsförberedelse
Att förbereda sig för certifiering enligt ISO 27001 är en komplex uppgift, som inkluderar olika typer av arbete, kräver involvering av många människor och kan ta lång tid (eller till och med år). Därför är det mycket viktigt att skapa en detaljerad projektplan: fördela resurser, tid och involvering av människor på strängt definierade uppgifter och övervaka respekten för deadlines – annars kanske du aldrig avslutar arbetet.
3. Definiera certifieringsperimetrarna
Om du har en stor organisation med diversifierad verksamhet kan det vara meningsfullt att bara certifiera en del av företagets verksamhet under ISO 27001, vilket avsevärt kan minska riskerna för ditt projekt, liksom dess tidslinje och kostnad.
4. Utveckla en policy för informationssäkerhet
En av de viktigaste dokumenten är företagets informationstrygghetspolicy. Den bör återspegla företagets mål inom informationstrygghet och de grundläggande principerna för informationssäkerhetsstyrning som ska följas av alla anställda. Syftet med detta dokument är att bestämma vad företagets ledning vill uppnå inom informationssäkerhet och hur detta kommer att genomföras och övervakas.
5. Definiera metodik för riskbedömning
En av de mest utmanande uppgifterna är att definiera regler för riskbedömning och hantering. Det är viktigt att förstå vilka risker företaget kan anse vara acceptabla och vilka som kräver omedelbara åtgärder för att minska dem. Utan dessa regler kommer informationssäkerhetssystemet (ISMS) inte att fungera.
Det är också viktigt att tänka på att de åtgärder som vidtas för att minska riskerna är adekvata. Men man ska inte bli för ivrig med optimeringsprocessen, eftersom dessa kan medföra stora tids- eller ekonomiska kostnader eller kan vara helt ogenomförbara. Vi rekommenderar att ni vid utformningen av riskminskande åtgärder använder principen om "minimal tillräcklighet".
6. Hantera riskerna enligt den godkända metodologin
Nästa steg är att systematiskt tillämpa riskhanteringsmetodologin, det vill säga att bedöma och hantera riskerna. Denna process bör genomföras regelbundet och med stor noggrannhet. Genom att hålla riskregistret för informationssäkerhet aktuellt, kan ni effektivt fördela företagets resurser och förebygga allvarliga incidenter.
7. Planera hanteringen av risker
Risker som överstiger den acceptabla nivån för ert företag måste nödvändigtvis inkluderas i riskhanteringsplanen. Den bör dokumentera de åtgärder som vidtas för att minska riskerna, liksom ansvariga personer och tidsramar.
8. Fyll i Gällande tillämpning
Detta är ett nyckeldokument som kommer att granskas av experter från certifieringsorganet vid en revision. Det bör beskriva vilka kontroller inom informationstrygghet som är tillämpliga på er verksamhet.
9. Definiera hur effektiviteten av informationssäkerhetsåtgärderna kommer att mätas
Varje åtgärd måste ha ett resultat som leder till uppfyllandet av de fastställda målen. Därför är det viktigt att tydligt definiera vilka parametrar som ska användas för att mäta uppnåendet av målen, både för hela informationssäkerhetsledningssystemet och för varje vald kontrollmekanism i Bilagan om tillämplighet.
10. Implementera informationssäkerhetskontroller
Endast efter att ha genomfört alla tidigare steg kan man börja implementera de tillämpliga informationssäkerhetskontrollerna från Bilagan om tillämplighet. Den största utmaningen här kommer att vara att införa en helt ny handlingsplan i många av processerna i din organisation. Människor motsätter sig vanligtvis nya policyer och procedurer, så var uppmärksam på nästa punkt.
11. Inför utbildningsprogram för medarbetare
Alla ovanstående punkter kommer att vara meningslösa om dina medarbetare inte förstår vikten av projektet och inte agerar i enlighet med informationssäkerhetspolicyerna. Om du vill att din personal ska följa de nya reglerna, måste du först förklara för dem varför de är nödvändiga, och sedan genomföra utbildning om ISMS, som belyser alla viktiga policyer som medarbetarna bör beakta i sitt dagliga arbete. Brist på medarbetarutbildning är en vanlig orsak till att ISO 27001-projekt misslyckas.
12. Upprätthåll ISMS-processer
I det här skedet blir ISO 27001 en del av den dagliga rutinen i din organisation. För att bekräfta implementeringen av informationssäkerhetskontroller i enlighet med standarden måste revisorerna tillhandahålla dokumentation - bevis på att kontrollmekanismer faktiskt används. Men först och främst bör dokumentationen hjälpa dig att övervaka huruvida dina medarbetare (och leverantörer) utför sina uppgifter enligt de godkända reglerna.
13. Övervaka ISMS
Vad händer med ditt ISMS? Hur många incidenter har ni, och vilken typ är de? Utförs alla procedurer korrekt? Genom dessa frågor bör du kontrollera om företaget når sina mål inom informationssäkerhet. Om inte, bör du utveckla en åtgärdsplan.
14. Genomför internrevision av ISMS
Målet med den interna revisionen är att identifiera avvikelser mellan de faktiska processerna i företaget och de godkända policyerna för informationssäkerhet. Detta handlar i stor utsträckning om att kontrollera hur väl dina anställda följer reglerna. Detta är en mycket viktig punkt, för om du inte övervakar din personals arbete kan din organisation drabbas av skador (avsiktliga eller oavsiktliga). Men uppgiften här är inte att peka ut skyldiga och påföra disciplinära åtgärder för bristande efterlevnad av policyer, utan att rätta till situationen och förhindra framtida problem.
15. Organisera en analys från ledningen
Ledningen bör inte konfigurerar din brandvägg, men de bör veta vad som händer i informationssäkerhetssystemet: till exempel, om alla uppfyller sina uppgifter och om informationssäkerhetssystemet uppnår sina mål. Baserat på detta bör ledningen fatta nyckelbeslut för att förbättra informationssäkerhetssystemet och interna affärsprocesser.
16. Inför ett system för korrigerande och förebyggande åtgärder
Precis som vilken ISO 27001-standard som helst kräver "ständig förbättring": systematisk korrigering och förebyggande av avvikelser i informationssäkerhetssystemet. Genom korrigerande och förebyggande åtgärder kan avvikelser rättas till och förhindras från att återkomma i framtiden.
Sammanfattningsvis vill jag säga att det faktiskt är mycket svårare att bli certifierad än vad som beskrivs i olika källor. Ett bevis på detta är att det i Ryssland idag endast har blivit certifierade för överensstämmelse. Samtidigt är det utomlands en av de mest populära standarderna som svarar mot de växande kraven från företag inom informationssäkerhet. Denna efterfrågan på implementering beror inte bara på en ökning och förstärkning av typer av hot, utan även på lagkrav samt kundernas krav på att bevara fullständig konfidentialitet för deras data.
Trots att certifiering av informationssäkerhetssystemet är en utmanande uppgift kan själva faktum att uppfylla kraven i den internationella standarden ISO/IEC 27001 ge en betydande konkurrensfördel på den globala marknaden. Vi hoppas att vår artikel har gett en grundläggande förståelse för de nyckelsteg som krävs för att förbereda företaget för certifiering.
Källa: habr.com
