

Vi utvecklade DevOps så gott vi kunde. Vi var åtta personer, och Vasja var den mest kompetenta när det kom till Windows. Plötsligt lämnade Vasja, och jag fick i uppdrag att driva ett nytt projekt som levererar Windows-utveckling. När jag la ut hela Windows-utvecklingsstacken på bordet insåg jag att situationen var problematisk...
Så här börjar historien Alexandra Sinchinova till . När den ledande Windows-specialisten lämnade företaget ställde Alexandra sig frågan vad hon skulle göra nu. Självklart skulle hon byta till Linux! Alexandra kommer att berätta hur hon lyckades skapa ett prejudikat och flytta en del av Windows-utvecklingen till Linux med exemplet av ett genomfört projekt med 100 000 slutanvändare.
Hur kan man enkelt och smidigt leverera ett projekt i RPM med TFS, Puppet och Linux .NET core? Hur upprätthåller man versionering av projektets databas om utvecklarna hör för första gången ord som Postgres och Flyway, och deadline är om två dagar? Hur integrerar man med Docker? Hur motiverar man .NET-utvecklare att avstå från Windows och smoothies till förmån för Puppet och Linux? Hur löser man ideologiska konflikter när man inte har varken kraft, vilja eller resurser att stödja Windows i produktion? Om detta, liksom Web Deploy, testning, CI, praktiker för att använda TFS i befintliga projekt och självklart om brutna kryckor och fungerande lösningar, i Alexandra's presentation.
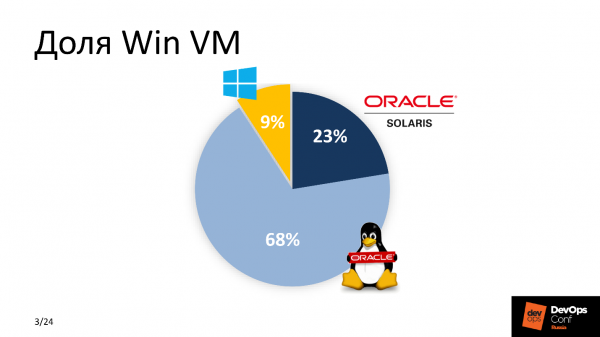
Så, Vasja hade lämnat, uppgiften låg på mig, utvecklarna väntade otåligt med gafflar. När jag till slut insåg att jag inte kunde få tillbaka Vasja, satte jag igång med arbetet. Först bedömde jag andelen Win VM i vår park. Resultatet var inte till Windows fördel.
Eftersom vi aktivt utvecklar DevOps insåg jag att något måste förändras i tillvägagångssättet för att flytta det nya programmet. Lösningen var att så mycket som möjligt överföra allt till Linux. Google hjälpte mig – vid den tidpunkten fanns redan .Net porterat till Linux, och jag insåg att det var lösningen!
Varför .NET core i kombination med Linux?
Det fanns flera anledningar. Mellan "att betala pengar" och "inte betala" väljer de flesta det andra – precis som jag. Licensen för MSDB kostar cirka 1 000 $, och underhållet av mängden Windows virtuella maskiner kostar hundratals dollar. För ett stort företag är det stora utgifter. Så därför besparing — är den första anledningen. Det är inte den viktigaste, men en av de betydande.
Windows virtuell maskiner kräver mer resurser än deras Linux-syskon – de är tunga. Med tanke på storleken på ett stort företag valde vi Linux.
Systemet integreras enkelt i den befintliga CI. Vi ser oss själva som progressiva DevOps:are, använder Bamboo, Jenkins och GitLab CI, så därför körs det mesta av oss på Linux.
Den sista anledningen är bekväm support. Vi behövde sänka tröskeln för "supportarna" - de som förstår den tekniska delen, säkerställer drift och underhåller tjänster med andra linjen. De var redan bekanta med Linux-stacken, så det var mycket lättare för dem att förstå den nya produkten, stödja och underhålla den, än att spendera extra resurser på att förstå motsvarande funktionalitet av en programvara för Windows-plattformen.
Krav
Första och främsta är bekvämligheten med den nya lösningen för utvecklarna. Inte alla av dem var redo för förändringar, särskilt efter att ha hört ordet Linux. Utvecklare vill ha sin älskade Visual Studio, TFS med automatiserade tester för byggen och smoothies. Hur leveransen går till produktion bryr de sig inte om. Därför beslutade vi att inte ändra den vanliga processen och behålla allt oförändrat för Windows-utvecklingen.
Nytt projekt måste integreras i den befintliga CI. Rails fanns redan och allt arbete måste genomföras med hänsyn till konfigurationshanteringssystemets parametrar, antagna leveransstandarder och övervakningssystem.
Enkelhet i support och drift, som ett villkor för en minimal ingångströskel för alla nya deltagare från olika avdelningar och supportavdelningen.
Deadline – igår.
Windows-utvecklingsgruppen
Vad arbetade då Windows-teamet med?
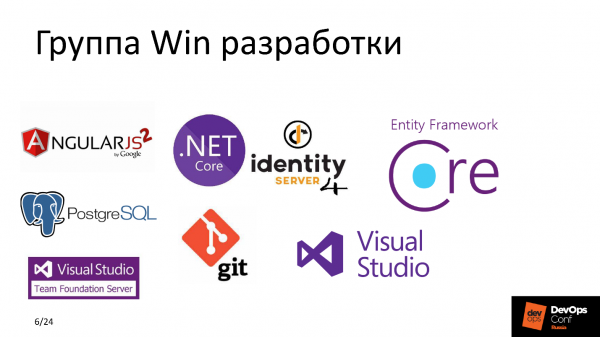
Nu kan jag säkert säga att IdentityServer4 – det är ett fantastiskt gratis alternativ till ADFS med liknande möjligheter, eller att Entity Framework Core – är en dröm för utvecklare, där man kan slippa skriva SQL-skript och istället beskriva frågor i databasen i termer av OOP. Men då, under diskussionen om handlingsplanen, såg jag på den här stacken som på sumerisk kilskrift och kände bara igen PostgreSQL och Git.
Vid den tiden använde vi aktivt Puppet som konfigurationshanteringssystem. I de flesta av våra projekt använde vi GitLab CI, Elastic, balanserade högbelastade tjänster med hjälp av HAProxy, höll koll på allt med hjälp av Zabbix, kombinationen Grafana och Prometheus, Jaeger, och allt detta kördes på maskiner HP c ESXi till VMware. Vem känner inte till – klassikern.
Låt oss titta på och försöka förstå vad som hände innan vi påbörjade alla dessa ingrepp.
Vad hände
TFS är ett ganska kraftfullt system som inte bara levererar kod från utvecklaren till den slutliga produktionsmaskinen, utan även har en uppsättning för mycket flexibel integration med olika tjänster för att säkerställa CI på plattformsövergripande nivå.
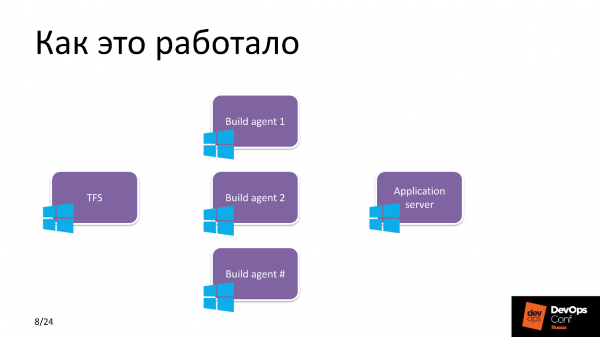
Tidigare var det bara fönster. TFS använde flera byggagenter där många projekt samlades. I varje agent fanns det 3-4 arbetare för att parallellisera uppgifter och optimera processen. Därefter, enligt releaseplanerna, levererade TFS den nybakade bygget till Windows-applikationsservern.
Vad ville vi uppnå
För leverans och utveckling använder vi TFS, och vi kör applikationen på Linux-applikationsserver, och mellan dem finns någon slags magi. Den Magic Box är själva kärnan i det kommande arbetet. Innan vi går in i detaljerna, låt mig ta ett steg åt sidan och säga några ord om applikationen.
Projektet
Applikationen tillhandahåller funktionalitet för att hantera förbetalda kort.
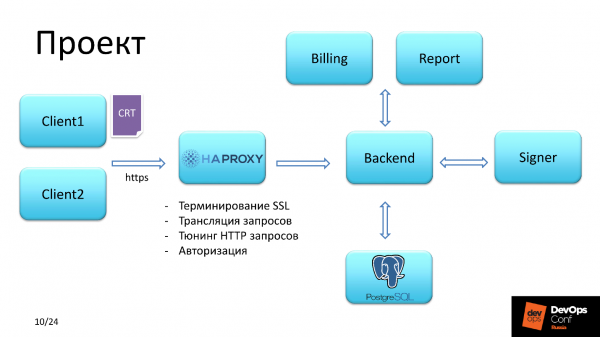
Client
Det fanns två typer av användare. Första fick tillgång genom att autentisera med ett SSL-certifikat SHA-2. Han den andra hade tillgång med inloggning och lösenord.
HAProxy
Sedan skickades klientens begäran till HAProxy, som löste följande uppgifter:
- primär autentisering;
- terminering av SSL;
- justering av HTTP-begärningar;
- översättning av begärningar.
Kontroll av klientens certifikat skedde genom en kedja. Vi är authority och vi kan tillåta oss detta, eftersom vi själva utfärdar certifikat till tjänsteanvändarna.
Var uppmärksam på den tredje punkten, vi återkommer till den senare.
Backend
Backend var planerat att göras på Linux. Backend interagerar med databasen, laddar den nödvändiga listan med behörigheter och sedan, beroende på vilka behörigheter den autentiserade användaren har, erbjuder tillgång för att signera finansiella dokument och skicka dem till utförande, eller för att generera någon form av rapport.
Besparingar med HAProxy
Förutom de två kontexter som varje klient passerade genom, fanns det också en kontext för identitet. IdentityServer4 som just möjliggör autentisering, detta är ett gratis och starkt alternativ till ADFS — Active Directory Federation Services.
Begäran i identiteten bearbetades i flera steg. Första steget - klient hamnade i backend, som utbytte data med denna server och kontrollerade förekomsten av en token för kunden. Om den inte hittades - förfrågan skickades tillbaka till den kontext från vilken den kom, men redan med en omdirigering, och med omdirigeringen gick till identity.
Andra steget - förfrågan kom till inloggningssidan i IdentityServer, där kunden registrerade sig, och i databasen för IdentityServer dök den efterlängtade token upp.
Tredje steget - kunden omdirigerades tillbaka till den kontext som han kom ifrån.
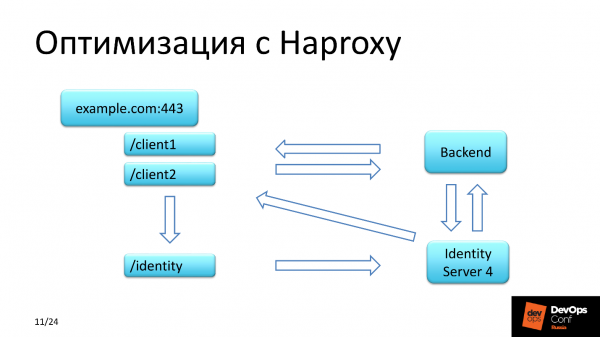
IdentityServer4 har en egenskap: svaret på den omvända förfrågan returneras via HTTP. Oavsett hur vi kämpade med serverinställningen, oavsett hur mycket vi läste dokumentationen, så fick vi varje gång den ursprungliga förfrågan från kunden med en URL som kom via HTTPS, medan IdentityServer returnerade samma kontext, men med HTTP. Vi var i chock! Och vi översatte allt detta genom identity-kontexten på HAProxy, och i headers måste vi modifiera protokollet från HTTP till HTTPS.
Vad är förbättringen och var sparade vi?
Vi sparade pengar genom att använda en gratis lösning för autentisering av gruppanvändare, resurser, eftersom vi inte flyttade IdentityServer4 som en separat nod till ett separat segment, utan använde det tillsammans med backend på samma server där applikationens backend körs.
Hur det borde fungera
Så, som jag lovade - Magic Box. Vi förstår redan att vi garanterat rör oss mot Linux. Låt oss formulera specifika uppgifter som krävde lösning.
Puppet-manifest. För att leverera och hantera konfigurationen av tjänsten och applikationen behövde vi skriva fantastiska recept. En rullande med en penna visar tydligt hur snabbt och kvalitativt detta gjordes.
Leveransmetod. Standarden är RPM. Alla förstår att utan den kan man inte hantera Linux, men själva projektet efter bygget bestod av ett antal körbara DLL-filer. Det var omkring 150, projektet är ganska tungt. Den enda harmoniska lösningen är att paketera denna binärfil i RPM och redan från den distribuera applikationen.
Versionshantering. Vi skulle göra utgåvor väldigt ofta, och vi behövde bestämma hur vi skulle skapa paketnamnet. Detta är en fråga på integrationsnivå med TFS. Byggagenten kördes på Linux. När TFS skickar en uppgift till behandlaren — worker — på byggagenten, vidarebefordrar den också en samling variabler som hamnar i processens miljö. I dessa miljövariabler skickas namn på bygget, versionsnamn och andra variabler. Mer om detta i avsnittet "bygga RPM-paket".
TFS-inställning bestod av att konfigurera Pipeline. Tidigare samlade vi alla Windows-projekt på Windows-agenter, men nu läggs en Linux-agent — byggagenten — till i bygggruppen, vilket måste berikas med vissa artefakter, säga vilken typ av projekt som ska byggas på denna byggagent och på något sätt modifiera Pipeline.
IdentityServer. ADFS är inte vår väg, vi satsar på Open Source.
Låt oss titta på komponenterna.
Magic Box
Den består av fyra delar.
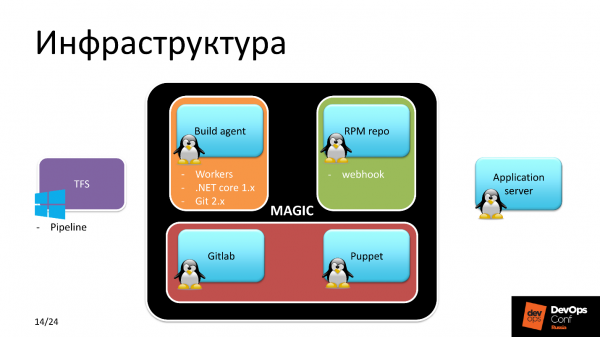
Linux byggagent. Linux, eftersom vi bygger för det — det är logiskt. Denna del utfördes i tre steg.
- Konfigurera workers och inte bara en, eftersom distribuerat arbete antogs för projektet.
- Installera .NET Core 1.x. Varför just 1.x, när 2.0 redan är tillgänglig i standardrepositoryt? Eftersom när vi började utvecklingen var den stabila versionen 1.09, och projektet beslutades att göras för den.
- Git 2.x.
RPM-repository. RPM-paketen behövde lagras någonstans. Det antogs att vi skulle använda samma företags RPM-repository som är tillgängligt för alla Linux-värdar. Så gjordes det. På servern för repositoryt är det konfigurerat webhook som laddade ner det nödvändiga RPM-paketet från den angivna platsen. Byggagent meddelade versionen av paketet till webhook.
GitLab. Observera! GitLab används här inte av utvecklarna, utan av driftavdelningen för versionskontroll av applikationen, versionskontroll av paketen, övervakning av alla Linux-maskinvaror och i den lagras receptet — alla Puppet-manifest.
Puppet — löser alla tvistiga frågor och levererar just den konfiguration vi vill ha, från Gitlab.
Vi börjar dyka in. Hur sker leveransen av DLL till RPM?
Leveransen av DLL till RPM
Anta att vi har en rockstjärna inom utveckling på .NET. Han använder Visual Studio och skapar en release-gren. Efter det laddar han upp den till Git, och Git här är en TFS-entitet, det vill säga detta är applikationens repository som utvecklaren arbetar med.
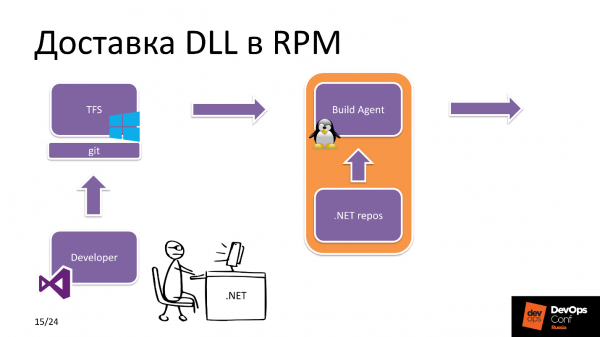
Efter vilket TFS ser att en ny commit har kommit. Vilket program? I TFS-inställningarna finns en märkning av vilka resurser varje Build-agent har. I det här fallet ser den att vi bygger ett .NET Core-projekt och väljer en Linux Build-agent från poolen.
Build-agenten hämtar källkoden, laddar ner nödvändiga dependencies från .NET-repositoriet, npm, etc. och efter byggandet av själva applikationen och den efterföljande paketeringen skickar den RPM-paketet till RPM-repositoriet.
Å andra sidan händer följande. Ingenjören på driftsavdelningen hanterar direkt distributionen av projektet: ändrar versionsnummer på paketen i Hiera i förrådet där receptet för applikationen förvaras, varefter Puppet triggar Yum, hämtar det nya paketet från förrådet, och den nya versionen av applikationen är redo att användas.
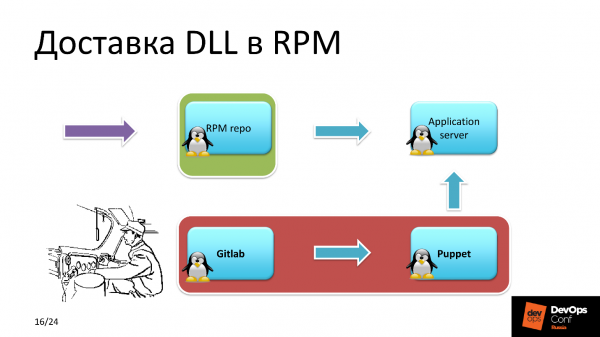
Det låter enkelt, men vad händer inuti själva Build-agenten?
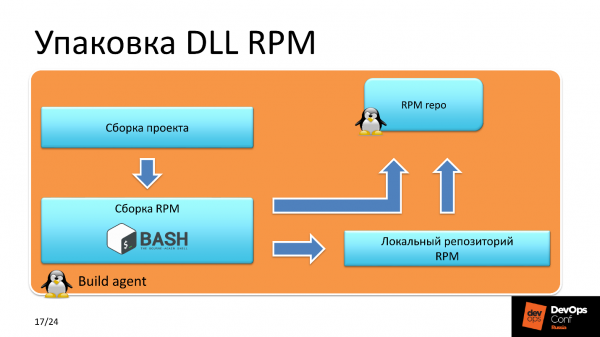
Paketering av DLL RPM
Källkoden för projektet har mottagits och en bygguppgift från TFS. Build-agenten startar byggandet av själva projektet från källkoden.Det byggda projektet är tillgängligt i form av ett antal DLL-filer, som paketeras i ett zip-arkiv för att minska belastningen på filsystemet.
ZIP-arkivet läggs i katalogen för byggandet av RPM-paketet. Därefter initierar ett Bash-skript miljövariabler, hittar versionen av Build, versionen av projektet, sökvägen till byggkatalogen och startar RPM-build. När byggandet är klart publiceras paketet i det lokala förrådet, som finns på Build-agenten.
Därefter skickas en JSON-förfrågan från Build-agenten till servern i RPM-repositoriet med angivande av versionsnamn och build. Webhooken som jag nämnde tidigare hämtar detta paket från det lokala förrådet på Build-agenten och gör den nya byggnaden tillgänglig för installation. Varför är just denna leveransmetod av paketet till RPM-repositoriet? Varför kan man inte skicka den byggda paketet direkt till förrådet? Anledningen är att detta är ett villkor för att säkerställa säkerheten. Detta scenarion begränsar möjligheten till obehörig uppladdning av RPM-paket av utomstående på servern, som är tillgänglig för alla Linux-maskiner.
Versionering av databasen
Vid en konsil med utvecklarna framgick det att teamet föredrog MS SQL, men i de flesta non-Windows-projekten hade vi redan använt PostgreSQL. Eftersom vi redan hade beslutat att avstå från allt som är betalt, började vi använda PostgreSQL även här.
На консилиуме с разработкой выяснилось, что ребятам ближе MS SQL, но в большинстве non-Windows проектов мы уже вовсю использовали PostgreSQL. Так как мы уже решили отказаться от всего платного, то стали использовать PostgreSQL и здесь.
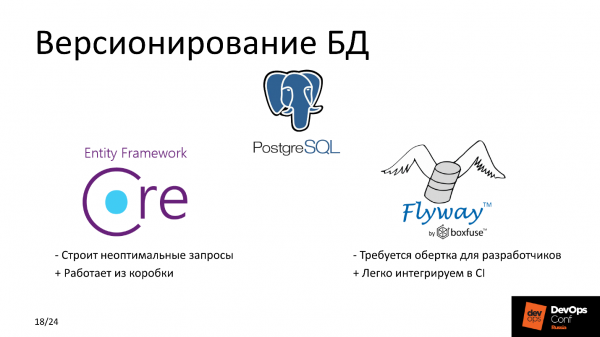
I denna del vill jag berätta hur vi genomförde versionering av databasen och hur vi valde mellan Flyway och Entity Framework Core. Låt oss titta på deras fördelar och nackdelar.
Nackdelar
Flyway går bara i en riktning, vi kan inte gå tillbaka — det är en betydande nackdel. Att jämföra med Entity Framework Core kan göras utifrån andra parametrar — ur utvecklarens bekvämlighetssynpunkt. Ni minns väl att vi satte detta i fokus, och det största kriteriet var att inte ändra något för Windows-utvecklingen.
För Flyway behövde vi någon form av omslag, så att killarna inte skrev SQL-frågor. Det är mycket närmare för dem att arbeta i OOP-termer. Vi skrev instruktioner för att arbeta med databasobjekt, en SQL-fråga formades och kördes. Den nya databasen är klar, den har testats — allt är bra, allt fungerar.
Entity Framework Core har en nackdel — vid hög belastning skapar den icke-optimala SQL-frågor, och belastningen på databasen kan bli betydande. Men eftersom vår tjänst inte är högbelastad, räknar vi inte belastningen i hundratals RPS, accepterade vi dessa risker och delegerade problemet till framtida oss.
Fördelar
Entity Framework Core fungerar ur lådan och är bekväm för utveckling, medan Flyway lätt integreras i befintlig CI.Men vi vill ju göra det bekvämt för utvecklarna :)
Proceduren för distribueringsuppdateringen
Puppet ser att det kommer en versionändring i paketen, däribland det som ansvarar för migrering. Först installerar den paketet som innehåller migreringsskripten och funktionaliteten kopplad till databasen. Efter detta startar applikationen om som arbetar med databasen. Därefter installeras de återstående komponenterna. Installationsordningen av paketen och körningen av applikationerna beskrivs i Puppet-manifestet.
Applikationerna använder känsliga uppgifter, såsom tokens, databaspassord, och allt detta dras in i konfigurationen från Puppet master, där de lagras i krypterad form.
TFS-problem
Efter att vi hade klargjort och insett att allt verkligen fungerade, bestämde jag mig för att se vad som händer med byggena i TFS generellt för avdelningen för Windows-utveckling av andra projekt — om vi bygger/releases snabbt eller inte, och upptäckte betydande problem med hastigheten.
Ett av de viktigaste projekten tar 12-15 minuter att bygga — det är länge, så kan vi inte leva. En snabb analys visade en fruktansvärd nedgång i I/O, och det på matriser.
Genom att analysera komponent för komponent identifierade jag tre fokusområden. Det första — «Kaspersky antivirus», som skannar källkoden på alla Windows Build-agenter. Den andra - Windows Indexer. Den var inte avstängd, och allt indexerades i realtid på Build-agenterna under distributionsprocessen.
Den tredje - Npm install. Det visade sig att vi i de flesta Pipelines använde just det här scenariot. Vad är nackdelen? Proceduren Npm install körs när beroendeträdet skapas i package-lock.json, där versionerna av paketen som ska användas för att bygga projektet registreras. Nackdelen är att Npm install varje gång hämtar aktuella versioner av paketen från internet, vilket tar tid i fallet med ett stort projekt.
Utvecklare experimenterar ibland på den lokala maskinen för att kontrollera funktionen hos en specifik del eller hela projektet. Ibland visade det sig att allt fungerade bra lokalt, men vid sammanställning och distribution fungerade inget. Vi börjar undersöka problemet - aha, olika versioner av beroendepaketen.
Lösning
- Källorna i undantag AV.
- Stäng av indexeringen.
- Övergång till npm ci.
Fördelarna med npm ci är att vi skapar beroendeträdet en gång, och får möjlighet att ge utvecklaren en aktuell lista över paket, som han kan experimentera med lokalt utan begränsningar. Det sparar tid för utvecklarna som skriver kod.
Konfiguration
Nu lite om konfigurationen av repositoriet. Historiskt har vi använt Nexus för att hantera repositorier, inklusive Internal REPO. I detta interna repository levereras alla komponenter som vi använder för interna ändamål, till exempel egna övervakningar.
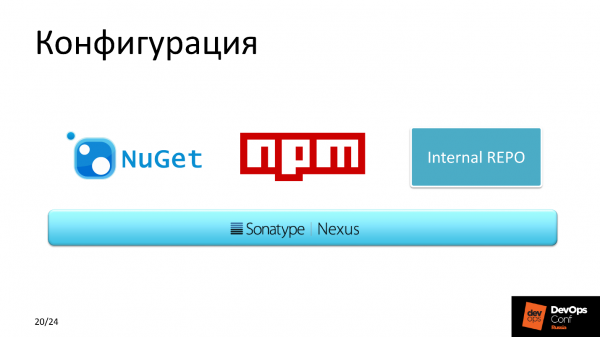
Vi använder också NuGet, eftersom det cachelagrar bättre jämfört med andra paketförvaltare.
Resultat
Efter att vi har optimerat Build-agenterna har den genomsnittliga byggtiden minskat från 12 minuter till 7.
Om vi räknar alla de maskiner som vi skulle ha kunnat använda för Windows, men som vi istället har överfört till Linux i detta projekt, har vi sparat cirka $10 000. Och det här är bara för licenser, och om man räknar med driftkostnader - mer.
Planer
För nästa kvartal har vi planerat arbete med att optimera kodleveransen.
Övergång till en förbyggd Docker-image. TFS är en bra grej med många plugins som möjliggör integration i Pipeline, inklusive byggen utlösta av triggers, till exempel Docker-image. Denna trigger vill vi skapa på just det. package-lock.json. Om sammansättningen av komponenter som används för att bygga projektet på något sätt ändras, så skapas en ny Docker-image. Den används senare för att distribuera en container med den sammanställda applikationen. För närvarande har vi inte detta, men vi planerar att gå över till mikrotjänstarkitektur i Kubernetes, som aktivt utvecklas inom vårt företag och länge har drivit produktionslösningar.
Sammanfattning
Jag uppmanar alla att överge Windows, men det beror inte på att jag inte kan hantera det. Anledningen är att största delen av Open Source-lösningar är Linux-stack. Du kommer att spara mycket på resurser. Enligt min åsikt ligger framtiden hos Open Source-lösningar på Linux med ett starkt community.
Profilen för talare Alexander Sinchinov .
är en konferens om integrationen av utvecklings-, test- och driftsprocesser för professionella av professionella. Därför är projektet som Alexander berättade om genomfört och fungerar, och på dagen för presentationen genomfördes två framgångsrika releaser. På den 27 och 28 maj blir det ännu fler sådana fall från praktiker. Man kan fortfarande hoppa på sista tåget och eller ta sin tid och ett biljett. Vi ses i Skolkovo!
Källa: habr.com
