

En gång kom det in en begäran om molntjänster. Vi skissade på vad vi behövde och skickade en lista med frågor för att klargöra detaljerna. Därefter analyserade vi svaren och insåg att kunden vill lagra personuppgifter med andra skyddsnivåer. Vi svarade: "Ni har den andra nivån av personuppgifter, tyvärr kan vi bara göra en privat molnlösning." Och han sa: "Vet ni, på företag X kan jag lagra allt i det offentliga."
Foto Steve Crisp, Reuters
Märkliga saker! Vi gick till företag X:s webbplats, granskade deras certifikatdokument, skakade på huvudet och insåg att det finns många obesvarade frågor kring lagringen av personuppgifter och att de måste ventileras noggrant. Det är vad vi ska göra i det här inlägget.
Så här borde allt fungera
Först och främst ska vi gå igenom vad som avgör på vilka grunder personuppgifter klassas till olika skyddsnivåer. Det beror på datakategorin, antalet personer vars data operatören lagrar och bearbetar, samt typen av aktuella hot.
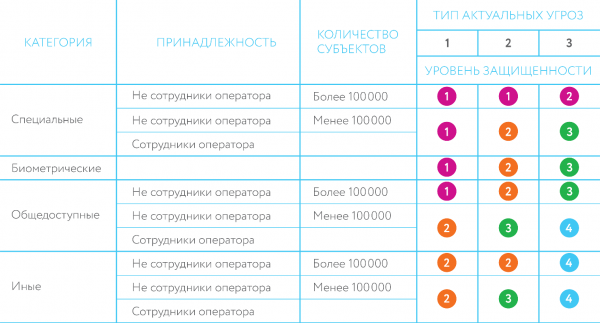
Definitionen av typer av aktuella hot anges i från den 1 november 2012 "Om godkännande av krav på skydd av personuppgifter vid deras bearbetning i informationssystem för personuppgifter":
"Hot av typ 1 är aktuella för ett informationssystem om det för detta system bland annat är aktuella hot som är kopplade till förekomsten av odokumenterade (oinskrivna) möjligheter i systemprogramvaran, som används i informationssystemet.
Hot av typ 2 är aktuella för ett informationssystem om det för detta system bland annat är aktuella hot som är kopplade till förekomsten av odokumenterade (oinskrivna) möjligheter i tillämpad programvara, som används i informationssystemet.
Hot av typ 3 är aktuella för ett informationssystem om det för detta system är aktuella hot som inte är kopplade till förekomsten av odokumenterade (oinskrivna) möjligheter i systemprogramvara och tillämpad programvara, som används i informationssystemet."
Det viktigaste i dessa definitioner är förekomsten av odokumenterade (oinskrivna) möjligheter. För att bekräfta avsaknaden av odokumenterade möjligheter i programvara (i fallet med molnet, hypervisorn) genomförs certifiering av FSTEK i Ryssland. Om PDU-operatören anser att sådana möjligheter inte finns i programvaran, så är de aktuella hoten irrelevanta. Hot av typ 1 och 2 betraktas mycket sällan som aktuella av PDU-operatörer.
Förutom att fastställa nivån på skyddet av personuppgifter måste operatören också identifiera specifika aktuella hot för det offentliga molnet och, baserat på den identifierade skyddsnivån och aktuella hot, fastställa nödvändiga åtgärder och skyddsmedel mot dem.
Hos FSTEK är alla huvudhot tydligt uppräknade i (hotdatabasen). Leverantörer och certifierare av molninfrastrukturer använder denna databas i sitt arbete. Här är exempel på hot:
: "Hotet ligger i möjligheten av att säkerheten för användardata kan äventyras av program som körs inom en virtuell maskin av skadlig programvara som fungerar utanför den virtuella maskinen." Detta hot beror på sårbarheter i hypervisorns programvara, som säkerställer isoleringen av adressutrymmet som används för att lagra användardata från obehörig åtkomst av skadlig programvara som fungerar utanför den virtuella maskinen.
Genomförandet av detta hot är möjligt om skadlig kod lyckas övervinna gränserna för den virtuella maskinen, inte bara genom att utnyttja hypervisorns sårbarheter utan också genom att åstadkomma detta från lägre (i förhållande till hypervisorn) nivåer av systemets funktion.
: "Hotet ligger i möjligheten av obehörig åtkomst till skyddad information från en molntjänstkonsument av en annan. Detta hot beror på att konsumenter av molntjänster behöver dela samma molninfrastruktur på grund av egenskaperna hos molnteknologier. Genomförande av detta hot är möjligt om det görs misstag vid uppdelningen av element av molninfrastrukturen mellan molntjänstkonsumenter samt vid isoleringen av deras resurser och separeringen av data från varandra."
För att skydda sig mot dessa hot krävs endast hypervisorn, eftersom det är den som hanterar virtuella resurser. Därför bör hypervisorn betraktas som ett skyddsmedel.
Och i enlighet med Från och med den 18 februari 2013 måste hypervisorn certifieras för att vara fri från dolda funktioner enligt nivå 4, annars blir användningen av personuppgifter på nivå 1 och 2 olaglig (»p.12. … För att säkerställa skyddsnivåerna 1 och 2 för personuppgifter, samt för att uppnå skyddsnivå 3 för personuppgifter i informationssystem där aktuella hot klassificeras som typ 2, används informationsskyddsmedel vars mjukvara har genomgått kontroll på minst nivå 4 för avsaknad av dolda funktioner«).
Den nödvändiga certifieringsnivån, NDF-4, innehas endast av en hypervisor, som är en rysk utveckling — . För att säga det milt, en av de mindre populära lösningarna. Kommersiella moln byggs vanligtvis på VMware vSphere, KVM, Microsoft Hyper-V. Ingen av dessa produkter har certifiering enligt NDF-4. Varför? Troligen är det ekonomiskt ofördelaktigt för tillverkare att skaffa sådan certifiering än så länge.
Och för personuppgifter på nivå 1 och 2 i publika moln kvarstår endast Horizont VS. Sorgligt men sant.
Så här (enligt vår uppfattning) fungerar allt i verkligheten
Vid första ögonkastet verkar allt ganska strikt: de angivna hoten måste åtgärdas genom korrekt konfiguration av de inbyggda skyddsmekanismerna hos hypervisorn, certifierad enligt NDF-4. Men det finns ett kryphål. Enligt FSTEK-ordern №21 (»p.2 Säkerheten för personuppgifter vid deras behandling i en informationssystem för personuppgifter (hädanefter - informationssystemet) säkerställs av operatören eller av den person som behandlar personuppgifter på uppdrag av operatören i enlighet med i Ryska federationen«), bedömer leverantörerna själva relevansen av möjliga hot och väljer åtgärder för skydd i enlighet med detta. Därför, om hoten UBI.44 och UBI.101 inte betraktas som aktuella, kommer det inte att finnas något behov av att använda en hypervisor certifierad enligt NDF-4, vilken just ska skydda mot dem. Och det är tillräckligt för att få ett intyg om överensstämmelse för det publika molnet med skyddsnivåer 1 och 2 för personuppgifter, vilket kommer att tillfredsställa Roskomnadzor.
Självklart, förutom Roskomnadzor kan FSATEK komma för att göra en kontroll — och denna organisation är betydligt mer detaljrik när det gäller tekniska frågor. De kommer garanterat att vara intresserade av varför just hoten UBI.44 och UBI.101 har bedömts som irrelevanta? Men vanligtvis genomför FSATEK kontroller endast när de får information om någon uppseendeväckande incident. I sådana fall går den federala myndigheten först till operatören av personuppgifter — det vill säga kunden av molntjänster. I värsta fall får operatören en liten böter — till exempel 5000 rubel för Twitter i början av året. i liknande fall uppgick till 5000 rubel. Därefter går FSATEK vidare till tillhandahållaren av molntjänster, som mycket väl kan förlora sin licens på grund av bristande efterlevnad av regelverken — och det innebär helt andra risker, både för molnleverantören och för dess kunder. Men jag upprepar, för att FSATEK ska genomföra en kontroll krävs vanligtvis ett tydligt skäl. Så molnleverantörer är beredda att ta risker. Fram till den första allvarliga incidenten.
Det finns också en grupp "mer ansvarsfulla" leverantörer som anser att de kan stänga av alla hot genom att komplettera hypervisorn med en lösning som vGate. Men i en miljö som är distribuerad mellan kunderna kan effektiva skyddsmekanismer för vissa hot (som nämnda UBI.101) endast genomföras på nivå med en certifierad hypervisor enligt NDV-4, eftersom alla system som är tillägg påverkar inte hypervisorns standardfunktioner för resursadministration (särskilt minneshantering).
Så här arbetar vi
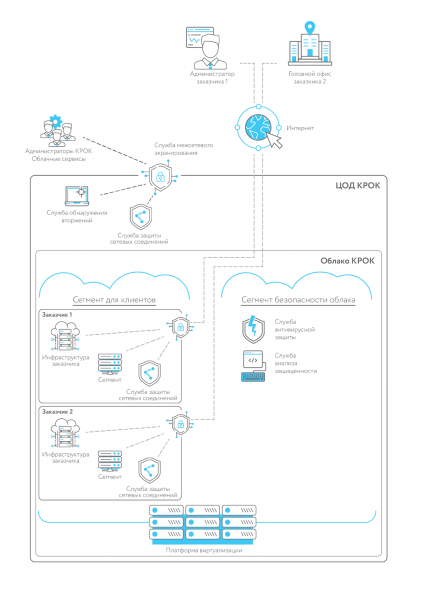
Vi har ett molnsegment implementerat på en hypervisor som är certifierad av FSATEK (men utan certifiering till NDV-4). Detta segment är certifierat, så personuppgifter kan lagras i molnet baserat på det. nivå 3 och 4 av skydd — kraven för skydd mot icke-deklarerade funktioner behöver här inte följas. Här är förresten arkitekturen för vårt skyddade molnsegment:
System för personuppgifter nivå 1 och 2 av skydd Vi implementerar endast på dedikerad utrustning. Endast i det här fallet, till exempel, är hotet UBI.101 faktiskt inte aktuellt, eftersom serverrack, som inte är sammankopplade i en virtuell miljö, inte kan påverka varandra ens när de placeras i samma datacenter. För sådana fall erbjuder vi tjänsten att hyra dedikerad utrustning (detta kallas ibland Hardware as a Service, utrustning som en tjänst).
Om du är osäker på vilken nivå av säkerhet som krävs för ditt personuppgiftssystem hjälper vi också till med deras klassificering.
Utdata
Vår lilla marknadsundersökning visade: vissa molnoperatörer är villiga att riskera både säkerheten för kundernas data och sin egen framtid för att få en beställning. Men vi har en annan policy när det gäller dessa frågor, vilket vi kortfattat beskrivit lite högre upp. Vi ser fram emot att svara på dina frågor i kommentarerna.
Källa: habr.com
