

Hej igen! Jag har återigen hittat en öppen databas med medicinska uppgifter för er. Jag påminner om att jag nyligen publicerade tre artiklar om detta ämne: , och .
Den här gången blev en Elasticsearch-server med loggar från det medicinska IT-systemet i laboratorienätverket "Centrum för molekylärdiagnostik" (CMD, www.cmd-online.ru) offentlig.
Opublicerat meddelande: all information nedan publiceras uteslutande i utbildningssyfte. Författaren har inte fått tillgång till personuppgifter om tredje part eller företag. Informationen är hämtad antingen från öppna källor eller har tillhandahållits författaren av anonyma välvilliga källor.
Servern upptäcktes på morgonen den 1 april, vilket jag inte tyckte var roligt. Meddelande om problemet skickades till CMD runt 10:00 (MSK) och vid 15:00 blev databasen otillgänglig.
Enligt sökmotorn Shodan blev denna server första gången offentlig den 09.03.2019. Om hur , har jag skrivit en separat artikel.
Från loggarna kunde man få mycket känslig information, inklusive namn, kön, födelsedatum för patienter, namn på läkare, kostnader för undersökningar, forskningsdata, filer med screeningsresultat och mycket mer.
Exempel på logg med analysresultat för patienten:
"Pass0423BF97FA5E-1DWW98675708386841791018.03.2019РОСС RU.13СК03.006012iVBORw0KGgoAAAANSUhEUgAABfoAAAfuCAIAAAArOR8rAAD//0lEQVR4Xuy9P7BtQ7u+/e3oECF6iRAhQoQI0SZCtIkQIdpEiBCxI0SIECFiV50qRKg6VYgQIUKEiDfiRL7rnPtXz+nqHnPMsfb6s+cc61rBqjl79Oh++uoe/eceT/c8888///Jag har täckt alla känsliga data med symbolen "X". I verkligheten lagrades allt i öppet format.
Från sådana loggar kunde man enkelt (genom att avkoda från Base64) få PNG-filer med screeningsresultat, redan i ett läsbart format:
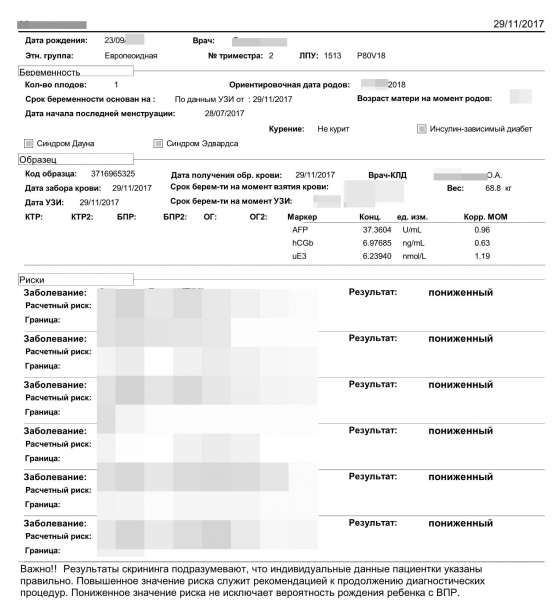
Den totala storleken på loggarna översteg 400 MB och innehöll sammanlagt mer än en miljon poster. Det är uppenbart att inte varje post var data från en unik patient.
Officiellt svar från CMD:
Vi vill tacka dig för den snabba informationen som du skickade den 01.04.2019 om sårbarheten i databasen för loggning och lagring av fel i Elasticsearch.
Baserat på denna information har våra anställda tillsammans med ämnesexperter begränsat åtkomsten till den angivna databasen. Felet med att överföra konfidentiell information till den tekniska databasen har åtgärdats.
Vid undersökningen av incidenten kunde vi fastställa att åtkomsten till den angivna databasen med fel-loggar blev offentlig på grund av en mänsklig faktor. Åtkomsten till uppgifterna stängdes snabbt den 01.04.2019.
För närvarande genomförs åtgärder av interna och extern anlita experter för att utföra en ytterligare granskning av IT-infrastrukturen för dataskydd.
Vår organisation har utvecklat särskilda regler för hantering av personuppgifter och systemet för nivåansvar för personal.
Den nuvarande programvaruinfrastrukturen förutsätter användning av Elasticsearch-databasen för lagring av fel. För att öka tillförlitligheten i vissa system kommer migrationen av motsvarande servrar att genomföras till vår partners datacenter, till en certifierad programvaru- och hårdvarumiljö.
Tack för den information du tillhandahöll i tid.
Nyheter om dataläckor och visselblåsare kan alltid hittas på min Telegram-kanal «».
Källa: habr.com
