

Intel information om den nya i sina processorer — (Microarchitectural Data Sampling). Precis som tidigare attacker av Spectre-klass kan de nya problemen leda till läckage av känslig information från operativsystem, virtuella maskiner och andra processer. Det hävdas att problemen först upptäcktes av anställda och partner till Intel under en intern granskning, varefter information om liknande problem i Intel överlämnades till oberoende forskare. Processorer från AMD och ARM är inte påverkade av problemet.
Baserat på de identifierade problemen har forskare från Grazer tekniska universitet (Österrike) flertalet praktiska attacker via sidokanaler:
- () — möjliggör utvinning av konfidentiell information från andra processer, operativsystem, virtuella maskiner och skyddade enheter (TEE, Trusted Execution Environment). Exempelvis har möjligheten att bestämma tidigare webbsidor i Tor-webbläsaren, som kördes i en annan virtuell maskin, demonsterats, liksom att identifiera använda accessnycklar och lösenord i applikationer;
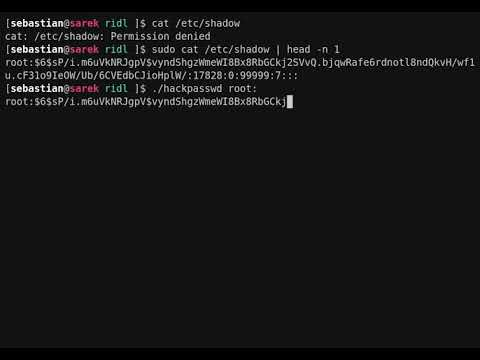
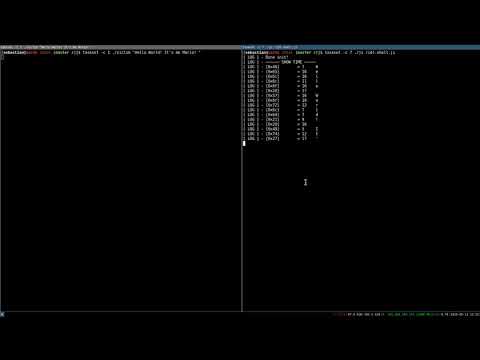
- () — möjliggör läckage av information mellan olika isolerade områden i Intel-processorer, såsom buffertar, lagringsbuffertar och laddningsportar. Exempel på attacker har visats för att anordna läckor från andra processer, operativsystem, virtuella maskiner och skyddade enheter. Till exempel visades det hur man kan få innehållet i root-lösenordets hash från /etc/shadow vid periodiska autentiseringförsök (attacken tog 24 timmar);

Dessutom visades ett exempel på en attack med användning av JavaScript och WebAssembly vid öppning av en skadlig sida i SpiderMonkey-motorn (i moderna fullfjädrade webbläsare är en sådan attack osannolik på grund av timerprecisionens begränsningar och åtgärder för att skydda mot Spectre);
- () — ger möjlighet att läsa data som nyligen skrivits av operativsystemet och att bestämma minneslayouten i OS för att underlätta andra attacker;
- — utnyttjar CPU-optimeringar för arbete med lagringsbuffertar och kan användas för att kringgå mekanismen för randomisering av kärnans adressutrymme (KASLR), för att övervaka tillståndet i operativsystemet eller för läckor i kombination med gadgetar baserade på Spectre-metoder.
Identifierade :
- CVE-2018-12126 — MSBDS (Microarchitectural Store Buffer Data Sampling), återställande av innehållet i lagringsbuffertar. Används i Fallout-attacker. Riskgraden är definierad till 6,5 poäng (CVSS);
- CVE-2018-12127 — MLPDS (Microarchitectural Load Port Data Sampling), återställande av innehållet i lastportar. Används i RIDL-attacker. CVSS 6,5;
- CVE-2018-12130 — MFBDS (Microarchitectural Fill Buffer Data Sampling), återställande av innehållet i fyllnadsbuffertar. Används i ZombieLoad- och RIDL-attacker. CVSS 6,5;
- CVE-2019-11091 — MDSUM (Microarchitectural Data Sampling Uncacheable Memory), återställande av innehållet i icke-cacheminne. Används i RIDL-attacker. CVSS 3,8.
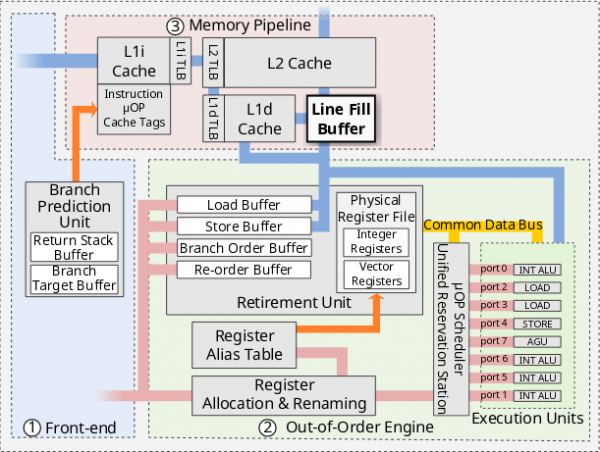
identifierade problem med användning av analysmetoder via sidokanaler på data i mikroarkitektoniska strukturer, som applikationerna inte har direkt tillgång till. Det handlar om sådana låg nivå strukturer som fyllnadsbuffertar (Line Fill Buffer), lagringsbuffertar (Store Buffer) och lastportar (Load Port), som är mindre komponenter än första nivåns cache (L1D), dataladdningscache (RDCL) eller L1TF (L1 Terminal Fault), och inkluderar därför mindre information och uppdateras mer intensivt.
Sidkanalsattacker på mikroarkitektoniska strukturer är betydligt svårare att genomföra jämfört med metoder för att återställa cacheinnehåll och kräver spårning och analys av stora datamängder för att fastställa deras koppling till specifika minnesadresser (i praktiken kan angriparen inte avsiktligt fånga specifika data, utan kan under en längre tid samla läckor och använda statistiska metoder för att rekonstruera specifika typer av data). Dessutom påverkar attacken endast data på samma fysiska CPU-kärna som angriparens kod.
De föreslagna metoderna för att bestämma innehållet i mikroarkitektoniska strukturer bygger på att dessa strukturer används vid spekulativ undantagsbehandling (fault) eller last- och lagringsoperationer.
Vid spekulativ exekvering omdirigeras innehållet i interna strukturer för behandling till register eller cache. Spekulativa operationer avslutas inte och resultatet kasseras, men det omdirigerade innehållet kan bestämmas genom metoder för cacheanalys via sidokanaler.
Laddningsportar används av processorn för att hämta data från minnet eller I/O-subsystemet och för att tillhandahålla den erhållna informationen i CPU-register. På grund av implementeringsverkligheten förblir data från gamla laddningsoperationer i portarna tills de skrivs över med ny data, vilket möjliggör en indirekt bestämning av dataets tillstånd i laddningsporten genom manipuleringar med undantag (fault) och instruktioner SSE/AVX/AVX-512 som laddar mer än 64 bitar data. Under sådana förhållanden spekulerar laddningsoperationer i gamla värden av data från interna strukturer i beroende operationer. På liknande sätt organiseras läckor genom bufferten som används för att påskynda skrivningar till CPU-cache och som inkluderar en adress-, värde- och flaggtabell, samt genom fyllnadsbufferten som innehåller data som saknas i L1-cachen (cache-miss) under tiden de laddas från andra nivåers cacher.
Problemet Intel-processormodeller som har släppts sedan 2011 (från och med sjätte generationen). Här blockerar hårdvarusårbarheter som börjar med vissa modeller av åttonde och nionde generationens Intel Core och andra generationens Intel Xeon Scalable (kan kontrolleras genom biten ARCH_CAP_MDS_NO i IA32_ARCH_CAPABILITIES MSR). Sårbarheterna är också redan på nivån av firmware, mikrokod och operativsystem. Enligt Intel ökar förlusten av prestanda efter aktivering av korrigeringen för de flesta användare 3%. Vid inaktivering av Hyper-Threading kan prestandan minska med upp till 9% i SPECint_rate_base-testet, upp till 11% vid aktiva heltalsberäkningar och upp till 19% vid körning av servrar för Java-applikationer (vid aktiverat HT är prestandafallet praktiskt taget obefintligt). Korrigeringarna har nästan ingen inverkan på prestandan för in- och utmatningsoperationer.
I Linux-kärnan skyddas mot MDS i dagens 5.1.2, 5.0.16,
4.19.43, 4.14.119 och 4.9.176. Skyddsmetoden på att rensa innehållet i mikroarkitekturens buffertar vid återgång från kärnan till användarutrymme eller vid överföring av kontrollen till ett gästsystem, för vilket instruktionen VERW används. För att skyddet ska fungera krävs stöd för MD_CLEAR-läget, implementerat i den senaste mikrokodsuppdateringen. För fullständigt skydd rekommenderas det också att stänga av Hyper-Threading. För att kontrollera systemets sårbarhet mot kärnan i Linux hanter "\/sys\/devices\/system\/cpu\/vulnerabilities\/mds". För att styra aktiveringen av olika lägen för sårbarhetsblockering har en parameter "mds=" lagts till i kärnan, som kan anta värdena "full", "full,nosmt" (avaktivering av Hyper-Threads), "vmwerv" och "off".
Paketuppdateringar har redan släppts för och , men är fortfarande inte tillgängliga för , och .
Buggfixar för att blockera dataläckor från virtuella maskiner är också för hypervisorn Xen. För att skydda virtualiseringens system, som utför kommandot L1D_FLUSH innan kontrollen överförs till en annan virtuell maskin, och för att skydda Intel SGX-enklaver räcker det med en mikroprogramsuppdatering.
Källa: opennet.ru
