

Privilegiumshöjning är en process där en angripare utnyttjar sina nuvarande kontorättigheter för att få ytterligare, vanligtvis högre, åtkomstnivåer i systemet. Även om privilegiumshöjning kan vara resultatet av utnyttjande av zero-day sårbarheter, eller av skickliga hackers som genomför riktade attacker, eller av välmaskerad skadlig programvara, sker det oftast på grund av felkonfiguration av datorn eller kontot. Genom att vidareutveckla attacken använder angripare en rad separata sårbarheter, vilket sammantaget kan leda till en katastrofal dataläckage.
Varför ska användare inte ha lokala administratörsrättigheter?
Som säkerhetsspecialist kan det tyckas uppenbart att användare inte bör ha lokala administratörsrättigheter, eftersom detta:
- Gör deras konton mer sårbara för olika attacker
- Gör dessa attacker mycket mer allvarliga
Tyvärr är detta fortfarande en mycket kontroversiell fråga för många organisationer och åtföljs ibland av livliga diskussioner (se till exempel ). Utan att gå in på detaljer i denna diskussion anser vi att en angripare har fått lokala administratörsrättigheter på det system som undersöks: antingen genom en exploatering eller därför att maskinerna inte var korrekt skyddade.
Steg 1. Omvänd DNS-namnupplösning via PowerShell
Som standard är PowerShell installerat på många lokala arbetsstationer och på de flesta Windows-servrar. Även om det ibland överdrivet beskrivs som ett otroligt användbart verktyg för automatisering och hantering, kan det på samma sätt bli nästan osynligt (ett hackningsprogram som inte lämnar några attackeringsspår).
I vårt fall börjar angriparen genomföra nätverksrekognosering med hjälp av ett PowerShell-skript, som systematiskt går igenom nätets IP-adressutrymme för att försöka avgöra om den aktuella IP-adressen kan lösas till en nod, och om så är fallet, vad nodens nätverksnamn är.
Det finns många sätt att utföra denna uppgift, men användning av cmdlet ADComputer — ett pålitligt alternativ, eftersom det ger en verkligt rik uppsättning data om varje nod:
import-module activedirectory Get-ADComputer -property * -filter { ipv4address -eq '10.10.10.10'}Om hastigheten i stora nätverk orsakar problem kan en omvänd DNS-anrop användas:
[System.Net.Dns]::GetHostEntry('10.10.10.10').HostName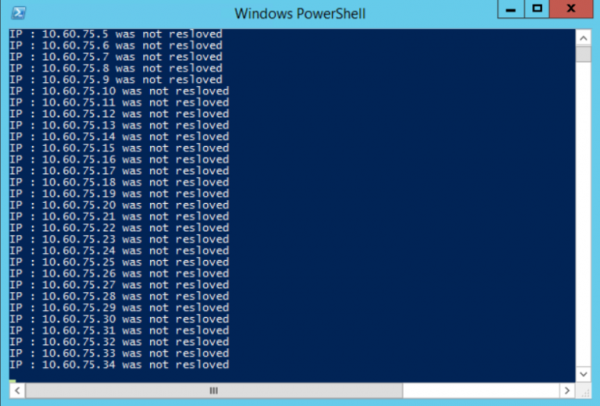
Denna metod för att lista noder i nätverket är mycket populär, eftersom de flesta nätverk inte använder en säkerhetsmodell med noll förtroende och inte spårar interna DNS-frågor för misstänkta aktivitetstoppar.
Steg 2: Välj mål
Slutresultatet av detta steg är att få en lista över värdnamn för servrar och arbetsstationer som kan användas för att fortsätta attacken.
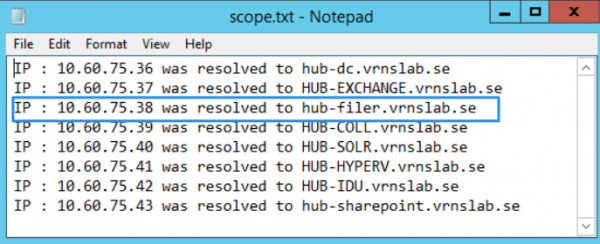
Med tanke på namnet verkar servern 'HUB-FILER' vara ett värt mål, eftersom filservrar vanligtvis ackumulerar en stor mängd nätverksmappar och överflödigt åtkomst från en stor krets av användare över tid.
Genom att titta med Windows Utforskaren kan vi avgöra om det finns en öppen delad mapp, men vårt nuvarande konto kan inte få tillgång till den (antagligen har vi rättigheter endast för listning).
Steg 3: Granska ACL
Nu kan vi på vår värd HUB-FILER och den målade delade mappen share köra ett PowerShell-skript för att få en lista över ACL. Vi kan göra detta från den lokala maskinen, eftersom vi redan har rättigheter som lokal administratör:
(get-acl hub-filershare).access | ft IdentityReference,FileSystemRights,AccessControlType,IsInherited,InheritanceFlags –autoResultat av utförande:
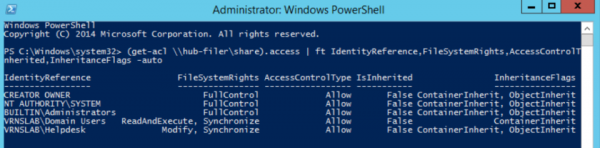
Av detta ser vi att gruppen Domänanvändare har tillgång endast för listning, men gruppen Helpdesk har även rätt att ändra.
Steg 4: Identifiering av Konton
Kör , så kan vi få alla medlemmar i denna grupp:
Get-ADGroupMember -identity Helpdesk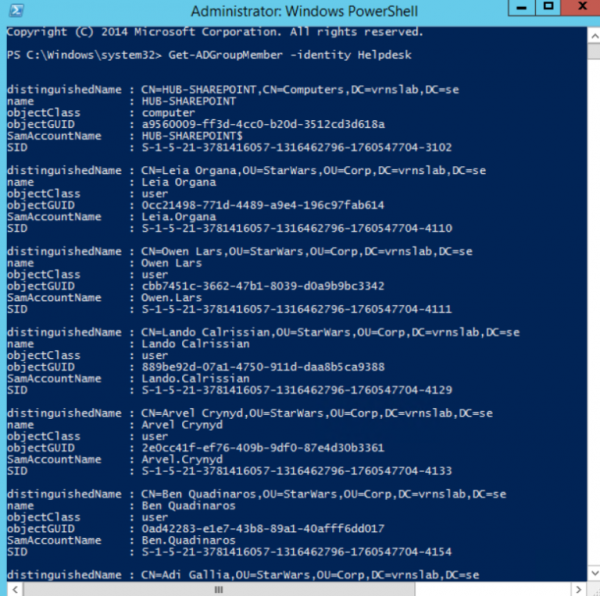
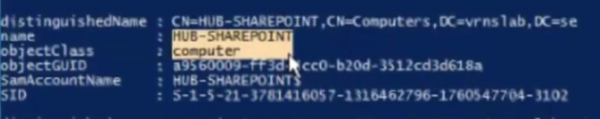
I denna lista ser vi datorkontot som vi redan har identifierat och fått åtkomst till:
Steg 5: Använd PSExec för att arbeta från datorns konto
från Microsoft Sysinternals gör det möjligt att utföra kommandon i kontexten av systemkontot SYSTEM@HUB-SHAREPOINT, som vi vet är medlem i den målgrupp Helpdesk. Det vill säga, vi behöver bara köra:
PsExec.exe -s -i cmd.exeMen nu har du full tillgång till målmappen HUB-FILERshareHR, eftersom du arbetar i kontexten av datorkontot HUB-SHAREPOINT. Med denna åtkomst kan data kopieras till en bärbar lagringsenhet eller på annat sätt extraheras och överföras över nätverket.
Steg 6: Upptäckten av denna attack
Den specifika sårbarheten i rättighetsinställningar för konton (datorer som får åtkomst till delade nätverksmappar istället för användarkonton eller tjänstekonton) kan upptäckas. Dock är det mycket svårt att göra utan rätt verktyg.
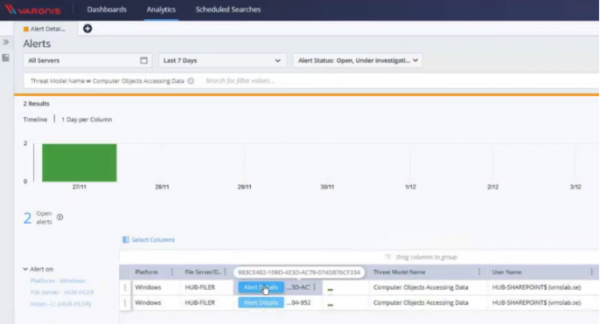
För att upptäcka och förhindra denna typ av attacker kan vi använda för att identifiera grupper med datoranvändarkonton i dem, och sedan stänga åtkomsten till dem. går ett steg längre och möjliggör att skapa en avisering specifikt för ett sådant scenario.
På skärmdumpen nedan visas en användaravisering som kommer att aktiveras vid varje åtkomst av ett datoranvändarkonto till data på den övervakade servern.
Följande steg med hjälp av PowerShell
Vill du veta mer? Använd avkodningen "blog" för gratis tillgång till hela .
Källa: habr.com
