

I den här artikeln kommer vi att prata om grunderna i fångst och analys av SIP-trafik som genereras av 3CX PBX. Artikeln riktar sig till nybörjande systemadministratörer eller vanliga användare vars ansvar inkluderar att underhålla telefonisystem. För en djupare förståelse av ämnet rekommenderar vi att du går igenom .
3CX V16 möjliggör fångst av SIP-trafik direkt genom webbgränssnittet på servern och sparar i standardformatet Wireshark PCAP. Du kan bifoga fångstfilen när du kontaktar supporten eller ladda ner för självständig analys.
Om 3CX körs på Windows måste Wireshark installeras manuellt på 3CX-servern. Annars kommer följande meddelande att visas vid försök till fångst.
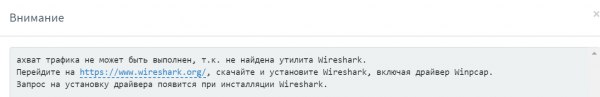
I Linux-system installeras verktyget tcpdump automatiskt vid installation eller uppdatering av 3CX.
Traffikfångst
För att börja fånga, gå till avsnittet Gränssnittet Hem > SIP-händelser och välj det gränssnitt där fångsten ska göras. Det är också möjligt att fånga trafik på alla gränssnitt samtidigt, förutom tunnelfunktioner för IPv6.
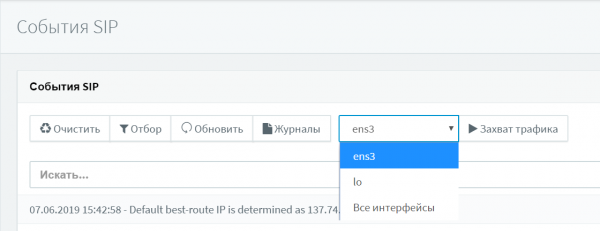
I 3CX för Linux kan trafikfångst göras för den lokala värden (lo). Denna fångst används för att analysera anslutningar av SIP-klienter med teknologin .
Knappen "Fånga trafik" startar Wireshark på Windows eller tcpdump på Linux. Vid denna tidpunkt måste problemet snabbt återskapas, eftersom fångsten belastar processorn och tar upp mycket diskutrymme.
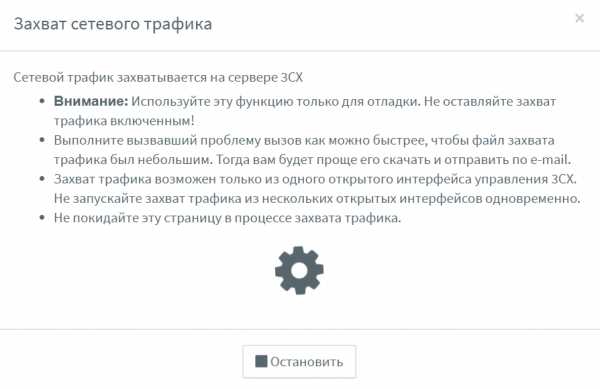
Var uppmärksam på följande samtalsparametrar:
- Numret som ringde, numret som mottogs och andra nummer / deltagare i samtalet.
- Den exakta tiden för problemet enligt klockan på 3CX-servern.
- Samtalsväg.
Försök att inte klicka på andra ställen i gränssnittet än knappen "Stoppa". Gå inte heller till andra länkar i detta webbläsarfönster. Annars fortsätter trafikfångsten i bakgrunden och leder till extra belastning på servern.
Hämta fångstfilen
Knappen "Stoppa" stoppar fångsten och sparar fångstfilen. Du kan ladda ner filen till din dator för analys i verktyget Wireshark eller generera en speciell fil , som inkluderar denna fångst och annan felsökningsinformation. Efter nedladdning eller inkludering i supportpaketet raderas fångstfilen automatiskt från 3CX-servern av säkerhetsskäl.
På 3CX-servern finns filen på följande plats:
- Windows: C:ProgramData3CXInstance1DataLogsdump.pcap
- Linux: /var/lib/3cxpbx/Instance/Data/Logs/dump.pcap
För att undvika ökad belastning på servern eller paketförlust under fångst är tidsperioden för fångst begränsad till 2 miljoner paket. Efter detta stoppas fångsten automatiskt. Om du behöver en längre fångst, använd det separata verktyget Wireshark, som beskrivs nedan.
Fångst av trafik med verktyget Wireshark
Om du är intresserad av en djupare analys av nätverkstrafik kan du fånga den manuellt. Ladda ner Wireshark-verktyget för ditt operativsystem. . Efter installation av verktyget på 3CX-servern, gå till avsnittet Fångst > Gränssnitt. Här visas alla nätverksgränssnitt för operativsystemet. IP-adresserna för gränssnitten kan visas enligt standarden IPv6. För att se adressen IPv4, klicka på IPv6-adressen.
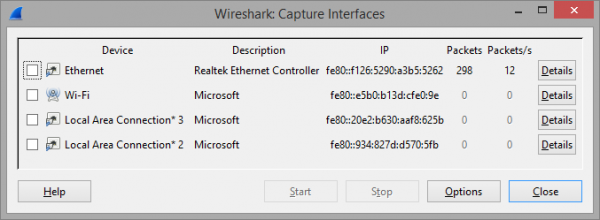
Välj gränssnitt för fångst och klicka på knappen Alternativ. Avmarkera rutan Fånga trafik i promiscuous mode, och låt de andra inställningarna vara oförändrade.
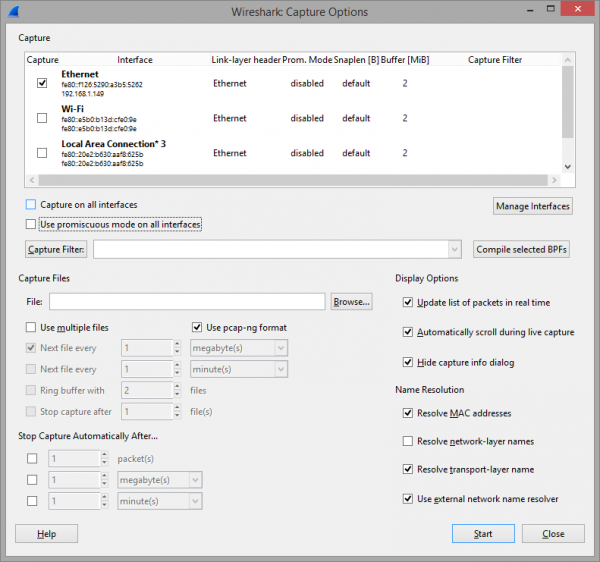
Nu behöver du återskapa problemet. När problemet har återupprepats, stoppa fångsten (meny Fångst > Stopp). SIP-meddelanden kan avgränsas i menyn Telefoni > SIP Flöden.
Grunderna i trafikanalys – SIP INVITE-meddelandet
Låt oss titta på de grundläggande fälten i SIP-INITE-meddelandet, som skickas för att initiera ett VoIP-samtal, det vill säga fungerar som utgångspunkt för analysen. Vanligtvis innehåller SIP INVITE mellan 4 och 6 fält med information som används av slutliga SIP-enheter (telefoner, gateways) och telekommunikationsoperatörer. Att förstå innehållet i INVITE-meddelandet och de efterföljande meddelandena hjälper ofta till att identifiera källan till problemet. Dessutom hjälper kunskap om fälten i INVITE vid anslutningen av SIP-operatörer till 3CX eller vid sammankoppling av 3CX med andra SIP PBX-system.
I INVITE-meddelandet identifieras användare (eller SIP-enheter) genom URI. Vanligtvis är en SIP URI användarens telefonnummer + SIP-serverns adress. SIP URI liknar mycket en e-postadress och skrivs som sip:x@y:Port.
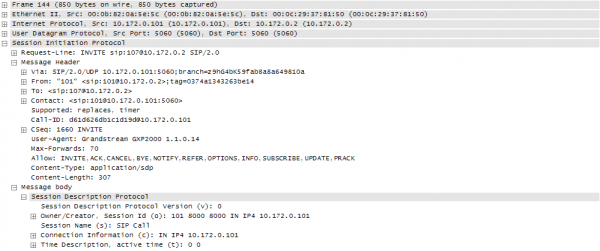
Request-Line-URI:
Request-Line-URI – fältet innehåller mottagaren av samtalet. Det innehåller samma information som i fältet Till, men utan det visade användarnamnet (Visningsnamn).
Via:
Via — varje SIP-server (proxy) som tar emot en INVITE-förfrågan lägger till sin IP-adress och port högst upp i Via-listan, och skickar meddelandet vidare längs vägen. När den slutgiltiga mottagaren svarar på INVITE-förfrågan "ser" alla transitknytpunkter på Via-huvudet och returnerar meddelandet till avsändaren via samma rutt. Under detta tar den transitiva SIP-proxyn bort sina uppgifter från huvudet.
Från:
Från — huvudet anger initiativtagaren av förfrågan sett från SIP-serverns perspektiv. Huvudet skapas på samma sätt som en e-postadress (user@domain, där user är användarens tilläggsnummer i 3CX, och domain är den lokala IP-adressen eller SIP-domänen för 3CX-servern). Precis som To-huvudet innehåller From-huvudet en URI och, valfritt, visningsnamn. Genom From-huvudet kan man förstå hur denna SIP-förfrågan ska behandlas.
SIP-standard RFC 3261 föreskriver att om visningsnamnet inte skickas, ska IP-telefonen eller VoIP-gatewayen (UAC) använda visningsnamnet "Anonym", till exempel From: "Anonym" .
Till:
Till — detta huvud anger mottagaren av förfrågan. Detta kan vara både den slutgiltiga mottagaren av samtalet eller en mellanliggande länk. Vanligtvis innehåller huvudet en SIP URI, men andra scheman är också möjliga (se RFC 2806 [9]). Dock måste SIP URI stödjas i alla implementeringar av SIP-protokollet, oavsett tillverkare. To-huvudet kan även innehålla visningsnamnet, till exempel Till: "Namn Efternamn" .
Vanligtvis innehåller To-fältet en SIP URI som pekar på den första (nästa) SIP-proxyn som kommer att hantera förfrågan. Det behöver inte nödvändigtvis vara den slutliga mottagaren av förfrågan.
Kontakt:
Kontakt — huvudet innehåller en SIP URI som kan användas för att nå avsändaren av INVITE-förfrågan. Detta är ett obligatoriskt huvud som måste innehålla endast en SIP URI. Det är en del av den tvåvägskommunikation som motsvarar den ursprungliga SIP INVITE-förfrågan. Det är mycket viktigt att Kontakt-huvudet innehåller korrekt information (inklusive IP-adressen) för den information som avsändaren av förfrågan väntar svar på. URI-kontakt används även i vidare kommunikationer, redan efter att kommunikationssessionen har etablerats.
Tillåt:
Allow – fältet innehåller en lista med parameterar (SIP-metoder) separerade med kommatecken. Dessa beskriver vilka funktioner SIP-protokollet stöder för den angivna avsändaren (enheten). Den fullständiga listan över metoder: ACK, BYE, CANCEL, INFO, INVITE, NOTIFY, OPTIONS, PRACK, REFER, REGISTER, SUBSCRIBE, UPDATE. Mer information om SIP-metoderna finns här. .
Källa: habr.com
