

Säkerhetsforskare från Cybereason e-postserveradministratörer om en massautomatiserad attack som utnyttjar (CVE-2019-10149) i Exim, upptäckt förra veckan. Under attacken lyckas angriparna köra sin kod med root-rättigheter och installerar skadlig programvara för kryptovaluta-mining på servern.
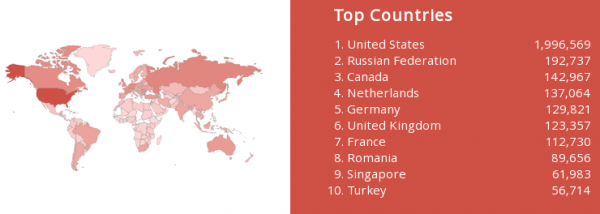
I enlighet med juni månads andel av Exim är 57,05 % (för ett år sedan 56,56 %), Postfix används på 34,52 % (33,79 %) av e-postservrar, Sendmail — 4,05 % (4,59 %), Microsoft Exchange — 0,57 % (0,85 %). Enligt Shodan-tjänsten förblir mer än 3,6 miljoner e-postservrar globalt potentiellt sårbara som inte har uppdaterats till den senaste versionen av Exim 4.92. Cirka 2 miljoner potentiellt sårbara servrar är placerade i USA, 192 000 i Ryssland. Enligt RiskIQ har redan 70 % av Exim-servrarna uppgraderat till version 4.92.
Administratörer rekommenderas att omedelbart installera uppdateringar som fortfarande förra veckan förberedde distributionerna (, , , , , ). Om systemet har en påverkan av sårbarheten i Exim-versionerna (från 4.87 till 4.91 inklusive) är det nödvändigt att försäkra sig om att systemet inte redan är komprometterat genom att kontrollera crontab för misstänkta anrop och säkerställa att det inte finns några extra nycklar i katalogen /root/.ssh. Attacken kan också indikeras genom förekomsten av aktivitet i brandväggens logg från värdar an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io och an7kmd2wp4xo7hpr.onion.sh, som används för att ladda ner skadlig programvara.
De första attackförsöken mot Exim-servrar 9 juni. Den 13 juni hade attacken karaktär. Efter att ha utnyttjat sårbarheten laddades ett skript ner via tor2web-gateways från den dolda Tor-tjänsten (an7kmd2wp4xo7hpr) som kontrollerar om OpenSSH finns (om det inte finns ), ändrar dess inställningar ( inloggning som root och autentisering med nycklar) och installerar för användaren root , vilket ger privilegierad åtkomst till systemet via SSH.
Efter att en bakdörr har ställts in i systemet installeras en portscanner för att identifiera andra sårbara servrar. Sökning utförs också i systemet efter redan befintliga gruvsystem, som tas bort om de upptäcks. I det sista steget laddas en egen miner upp och registreras i crontab. Minern laddas upp i form av en ico-fil (som i verkligheten är en zip-arkiv med lösenordet "no-password"), som innehåller en körbar fil i ELF-format för Linux med Glibc 2.7+.
Källa: opennet.ru
