

Internet verkar vara en stark, oberoende och oförstörbar struktur. I teorin är nätverks hållfasthet tillräcklig för att överleva en kärnvapensprängning. I verkligheten kan internet falla på en enda liten router. Allt på grund av att internet är ett hopkok av motsägelser, sårbarheter, fel och kattvideos. Grunden för internet — BGP-protokollet — har en massa problem. Det är märkligt att det alls fungerar. Utöver felen i själva internet bryter alla som har lust det: stora internetleverantörer, företag, stater och DDoS-attacker. Vad kan man göra åt detta och hur lever man med det?
Svaret vet Alexey Uchakin () — ledare för teamet av nätverksingenjörer på IQ Option. Hans huvuduppgift är att säkerställa tillgången till plattformen för användarna. I transkriberingen av Alexeys föredrag på diskuterar vi BGP, DDoS-attacker, avstängningsknappen för internet, leverantörers fel, decentralisering och fall där en liten router har fått internet att sova. I slutet — ett par tips om hur man överlever allt detta.
Dagen då internet gick sönder
Jag kommer att nämna några incidenter där internet har förlorat sin anslutning. Detta kommer att vara tillräckligt för att ge en fullständig bild.
«Incidenten med AS7007». Första gången internet gick sönder var i april 1997. I programvaran på en router från det autonoma systemet 7007 fanns det ett fel. Vid något tillfälle annonserade routern sin interna routingtabell till grannarna och skickade hälften av nätet till ett black hole.
«Pakistan mot YouTube». År 2008 bestämde sig hjältarna i Pakistan för att blockera YouTube i sitt land. De gjorde det så bra att hela världen utan kattvideos blev kvar.
«Prefixcapture av VISA, MasterCard och Symantec av Rostelekom». År 2017 började Rostelekom av misstag annonsera prefixen för VISA, MasterCard och Symantec. Som ett resultat dirigerades finansiell trafik genom kanaler som kontrollerades av leverantören. Läckan varade inte länge, men det var obehagligt för de finansiella företagen.
«Google mot Japan». I augusti 2017 började Google annonsera prefixen för stora japanska leverantörer NTT och KDDI för vissa av sina uplinks. Trafiken skickades till Google som transit, förmodligen av misstag. Eftersom Google inte är en leverantör och inte släpper igenom transit trafik, blev en stor del av Japan utan internet.
«DV LINK har tagit över prefix från Google, Apple, Facebook, Microsoft». Under 2017 började den ryska leverantören DV LINK av någon anledning att annonsera nätverk från Google, Apple, Facebook, Microsoft och några andra stora aktörer.
«eNet från USA har tagit över prefix från AWS Route53 och MyEtherwallet». År 2018 annonserade en leverantör från Ohio eller någon av deras kunder nätverk från Amazon Route53 och kryptovaluta-plånboken MyEtherwallet. Attacken lyckades: även om det fanns ett självsignerat certifikat, vilket ledde till en varning för användaren när de kom in på MyEtherwallet, blev många plånböcker kapade och en del kryptovaluta stulen.
Under 2017 inträffade det mer än 14000 sådana incidenter! Nätverket är fortfarande decentraliserat, så allt går inte sönder och inte hos alla. Men incidenter sker i tusentals och alla är kopplade till BGP-protokollet som internet är baserat på.
BGP och dess problem
Protokoll BGP – Border Gateway Protocol, beskrevs först 1989 av två ingenjörer från IBM och Cisco Systems på tre «servetter» – A4-ark. Dessa ligger fortfarande i huvudkontoret för Cisco Systems i San Francisco som en relik från nätverksvärlden.
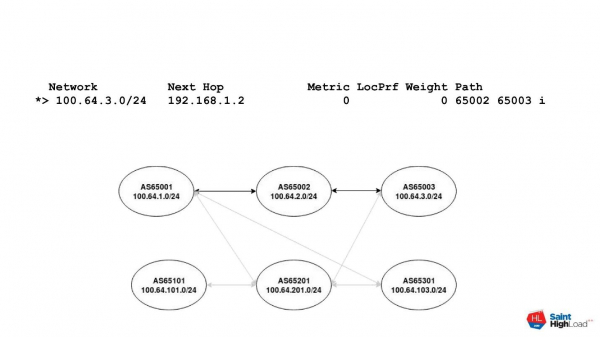
I grunden för protokollet är interaktionen mellan autonoma system — Autonomous Systems eller förkortat – AS. Ett autonomt system är helt enkelt en viss ID, som i det offentliga registret kopplas till IP-nätverk. En router med ett sådant ID kan annonsera dessa nätverk till omvärlden. Därmed kan varje väg på internet representeras som en vektor som kallas AS Path. Vektorn består av nummer på autonoma system som måste passeras för att nå destinationsnätverket.
Till exempel finns det ett nätverk av ett visst antal autonoma system. Du behöver ta dig från system AS65001 till system AS65003. Vägen från ett system representeras av AS Path i diagrammet. Den består av två autonoma system: 65002 och 65003. För varje destinationsadress finns det en AS Path-vektor, som består av numren på de autonoma system vi behöver passera.
Vad har BGP för problem?
BGP är ett förtroendeprotokoll
BGP-protokollet är baserat på förtroende. Det betyder att vi per default litar på vår granne. Detta är en egenskap hos många protokoll som utvecklades i internetets tidiga dagar. Låt oss undersöka vad »lita på» betyder.
Ingen autentisering av grannen. Formellt finns det MD5, men MD5 2019 – tja, sådär…
Ingen filtrering. Det finns filter i BGP, och de är beskrivna, men de används inte, eller så används de felaktigt. Jag ska förklara senare varför.
Mycket enkelt att ställa in grannskapet. Att konfigurera grannskapet i BGP-protokollet på nästan vilken router som helst kräver bara ett par rader konfiguration.
Det krävs inga rättigheter för att hantera BGP. Du behöver inte skriva prov för att bekräfta din kompetens. Ingen kommer att ta ifrån dig rätten att konfigurera BGP även om du gör det berusad.
Två huvudproblem
Prefixkapningar - prefix hijacks. Prefixkapning innebär att annonsera ett nätverk som du inte äger, som i fallet med MyEtherwallet. Vi tog vissa prefix, kom överens med leverantören eller hackade den, och genom den annonserar vi dessa nätverk.
Ruttläckor - route leaks. Ruttläckor är lite mer komplicerade. En läcka är en förändring av AS Path. I bästa fall leder förändringen till högre latens, eftersom man tvingas ta en längre väg eller en mindre kapacitetsrik länk. I värsta fall kan det bli som med Google och Japan.
Själva Google är inte en operatör och inte en transit autonom system. Men när de annonserade till sin leverantör nät från japanska operatörer, såg trafiken genom Google på AS Path ut att vara mer prioriterad. Trafiken gick dit och droppades helt enkelt eftersom routinginställningarna inom Google är mer komplicerade än bara filter på gränsen.
Varför fungerar inte filtren?
Ingen bryr sig. Det här är huvudskälet - ingen bryr sig. En administratör från en liten leverantör eller ett företag som anslutit sig till leverantören via BGP tog en MikroTik, konfigurerade BGP på den och vet knappt att det går att konfigurera filter.
Konfigurationsfel. Något debuggedes, man gjorde fel i masken, satte inte in rätt nät - och här är, ännu ett fel.
Ingen teknisk möjlighet. Till exempel har kommunikationsleverantörer många kunder. Klokast skulle vara att automatiskt uppdatera filter för varje kund - hålla koll på att de fångar upp nya nät, att de hyr ut sina nät till någon. Att hålla koll på detta är svårt, och ännu svårare att göra för hand. Därför sätter man helt enkelt avslappnade filter eller sätter inga filter alls.
Undantag. Det finns undantag för favoriter och stora kunder. Särskilt vid interoperatörskopplingar. Till exempel har TransTeleCom och Rostelecom massor av nät och en koppling mellan dem. Om kopplingen faller är det ingen som får det bra, så filtren slappas eller tas helt bort.
Föråldrad eller irrelevant information i IRR. Filter byggs på grundval av den information som är registrerad i IRR - Internet Routing Registry. Det handlar om register över regionala internetregistratorer. Ofta innehåller registren föråldrad eller irrelevant information, eller både och.
Vem är dessa registratorer?
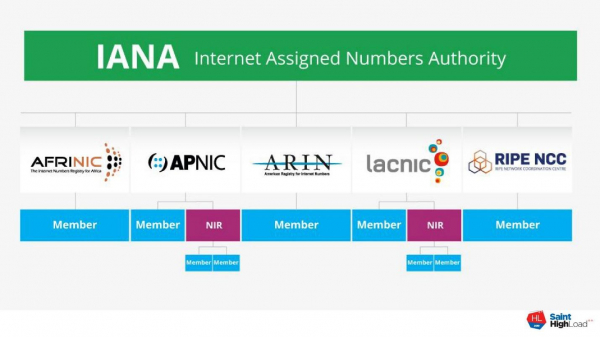
Alla adresser på internet tillhör organisationen IANA - Internet Assigned Numbers Authority. När du köper ett IP-nätverk från någon, köper du inte adresser utan rätten att använda dem. Adresser är en immateriell resurs, och det är allmänt överenskommet att alla tillhör IANA.
Systemet fungerar så här. IANA delegerar hanteringen av IP-adresser och autonoma systemnummer till fem regionala registratorer. Dessa utfärdar autonoma system LIR - lokala internetregistratorer. Sedan fördelar LIR IP-adresser till slutkunder.
Nackdelen med systemet är att varje regional registrator för sin egen register på sitt sätt. Var och en har sina åsikter om vilken information som bör ingå i registren, vem som bör eller inte bör kontrollera dem. Resultatet blir det röriga tillstånd vi har nu.
Hur kan vi annars bekämpa dessa problem?
IRR - medelmåttig kvalitet. Med IRR är det tydligt - där är allt dåligt.
BGP-community. Detta är en viss attribut som beskrivs i protokollet. Vi kan exempelvis koppla en speciell community till vår annonsering, så att grannen inte skickar våra nätverk till sina grannar. När vi har en P2P-länk, delar vi bara våra nätverk. För att förhindra att en rutt av misstag går till andra nätverk, kopplar vi community.
Community är icke-transitiva. Det är alltid ett avtal mellan två parter, och det är deras nackdel. Vi kan inte koppla vilken som helst community, förutom en som accepteras som standard av alla. Vi kan inte vara säkra på att denna community kommer att accepteras och tolkas korrekt. Därför, i bästa fall, om du kommer överens med din uplink, kommer den att förstå vad du vill ha gällande community. Men grannen kanske inte förstår det, eller så kan operatören bara släppa din etikett, och du når inte det du ville.
RPKI + ROA löser endast en liten del av problemen. RPKI är Resource Public Key Infrastructure — ett särskilt ramverk för att signera routningsinformation. En bra idé för att tvinga LIR:er och deras kunder att upprätthålla en aktuell databas för adresseringsutrymme. Men det finns ett problem med det.
RPKI är också ett hierarkiskt system för offentliga nycklar. IANA har en nyckel från vilken RIR-nycklar skapas, och från dem LIR-nycklar? som de signerarar sitt adresseringsutrymme med hjälp av ROAs — Route Origin Authorisations:
— Jag försäkrar att detta prefix kommer att annonseras av denna autonomi.
Förutom ROA finns det andra objekt, men dem tar vi en annan gång. Det verkar som en bra och användbar sak. Men den skyddar oss inte från läckor överhuvudtaget och löser inte alla problem med prefixstöld. Därför är spelarna inte särskilt snabba att implementera den. Även om vi redan har löften från stora aktörer som AT&T och stora IX:er att prefix med invalid ROA-post kommer att tas bort.
De kanske kommer att göra det, men för tillfället har vi ett stort antal prefix som inte är signerade på något sätt. Å ena sidan är det oklart om de annonseras på ett giltigt sätt. Å den andra sidan kan vi inte ta bort dem som standard eftersom vi inte är säkra på om det är rätt eller fel.
Vad finns det mer?
BGPSec. Det är en cool sak som akademikerna har kommit på för nätverket av rosa ponnyer. De sa:
— Vi har RPKI + ROA — en mekanism för att försäkra signaturen av adresseringsutrymmet. Låt oss skapa en separat BGP-attribut och kalla det BGPSec Path. Varje router kommer att signera sina annonser med sin egen signatur, som de annonserar till grannarna. På så sätt får vi en betrodd väg i kedjan av signerade annonser och kan verifiera den.
I teorin bra, men i praktiken många problem. BGPSec bryter många av de befintliga BGP-mekanismerna för val av next-hop och hantering av inkommande/utgående trafik direkt på routern. BGPSec fungerar inte förrän 95 % av marknadsaktörerna har implementerat det, vilket i sig är en utopi.
BGPSec har stora prestandaproblem. På nuvarande hårdvara är hastigheten för verifiering av annonser ungefär 50 prefix per sekund. För jämförelse: den nuvarande internettabellen med 700 000 prefix skulle ta 5 timmar att ladda upp, under vilken tid 10 andra gånger skulle ändras.
BGP Open Policy (Rollbaserad BGP). Ett nytt förslag baserat på modellen Gao-Rexford. Det är två forskare som arbetar med att undersöka BGP.
Gao-Rexford-modellen handlar om följande. För att förenkla, i fallet med BGP finns det ett begränsat antal typer av interaktioner:
- Leverantör Kunder;
- P2P;
- intern interaktion, låt oss säga iBGP.
Baserat på routerns roll kan vissa import/export-policies som standard tillämpas. Administratören behöver inte konfigurera prefixlistor. Baserat på rollen som förhandlas mellan routrarna och som kan ställas in, får vi redan vissa standardfilter. Det här är just nu ett utkast som diskuteras inom IETF. Jag hoppas att vi snart kommer att se detta i form av RFC och implementering på hårdvara.
Stora internetleverantörer
Låt oss ta ett exempel med leverantören CenturyLink. Det är den tredje största leverantören i USA som betjänar 37 delstater och har 15 datacenter.
I december 2018 hade CenturyLink driftstopp på den amerikanska marknaden i 50 timmar. Under incidenten fanns det problem med att bankomater fungerade i två delstater, och numret 911 var inte i drift i fem delstater under flera timmar. Dessutom ställdes lotteriet i Idaho in. För denna incident undersöker nu den amerikanska kommissionen för telekommunikation.
Anledningen till tragedin var ett nätverkskort i ett datacenter. Kortet slutade fungera, skickade felaktiga paket och alla 15 datacenter av leverantören föll.
För denna leverantör fungerade inte idén "för stor för att falla". Den här idén fungerar överhuvudtaget inte. Man kan ta vilken stor aktör som helst och få den att falla med något litet. I USA fungerar kopplingarna fortfarande bra. Kunder till CenturyLink, som hade reserv, flyttade massivt över till dem. Därefter klagade alternativa operatörer på överbelastningen av sina länkar.
Om en hypotetisk "Kazakhtelecom" skulle falla, skulle hela landet bli utan internet.
Företag
Håller internetet verkligen uppe på Google, Amazon, FaceBook och andra företag? Nej, de kan också skapa problem.
År 2017 vid konferensen ENOG13 i Sankt Petersburg Jeff Houston från APNIC år . I den talas det om att vi har vant oss vid att interaktioner, flöden av pengar och trafik på internet är vertikala. Vi har små leverantörer som betalar för att koppla upp sig mot större, och de betalar sedan för att koppla upp sig mot global transit.
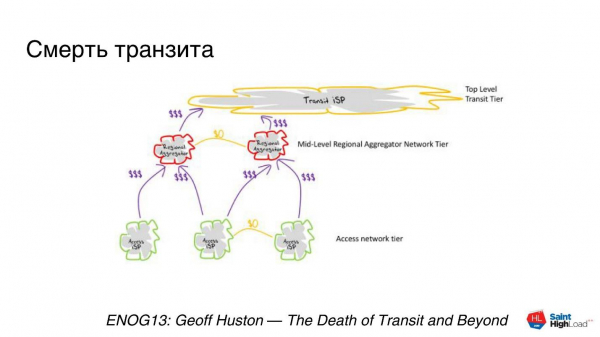
Nu har vi en vertikalt orienterad struktur. Det skulle vara bra, men världen förändras – stora aktörer bygger sina transoceana kablar för att bygga sina egna backbones.
Nyheten om CDN-kabeln.
År 2018 publicerade TeleGeography en studie som visade att mer än hälften av trafiken på internet inte längre är internet, utan backbones CDN från stora aktörer. Det är trafik som har att göra med internet, men det är inte längre det nätverk vi pratade om.
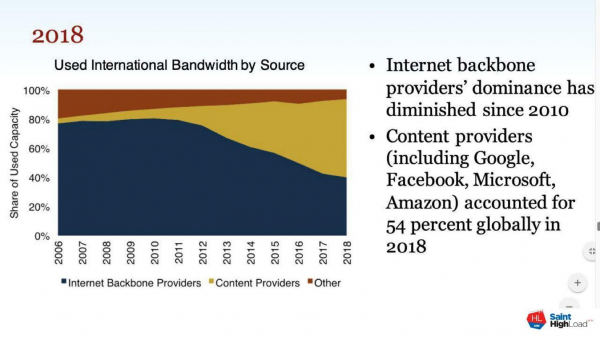
Internet bryts upp i en stor uppsättning svagt kopplade nätverk.
Microsoft har sitt eget nätverk, Google har sitt, och de två överlappar varandra svagt. Trafik som föds någonstans i USA färdas genom Microsofts kanaler över havet till Europa, går igenom ett CDN, kopplas antingen via CDN eller IX till din leverantör och når dig i din router.
Decentralisering försvinner.
Denna styrka hos internet, som gör att det kan överleva efter en kärnvapenexplosion, går förlorad. Platser med koncentration av användare och trafik dyker upp. Om ett stort aktör som Google Cloud skulle falla, skulle många drabbas samtidigt. Vi kände delvis detta när Roskomnadzor blockerade AWS. Och med CenturyLink kan vi se att det krävs mycket lite för detta.
Tidigare var det inte alla som bröt ihop. I framtiden kan vi komma till en punkt där man genom att påverka en stor aktör kan ställa till med mycket för många på många ställen.
Stater
Nästa i tur är staterna, och det går vanligtvis till på detta sätt.
Här är vår Roskomnadzor inte ens pionjär. Liknande praxis med internetavstängning förekommer i Iran, Indien, Pakistan. I England finns det ett lagförslag om möjligheten att stänga av internet.
Varje stor stat vill ha en strömbrytare för att stänga av internet, antingen helt eller delvis: Twitter, Telegram, Facebook. De förstår inte att de aldrig kommer att lyckas, men de vill verkligen ha det. En strömbrytare används oftast i politiska syften – för att eliminera politiska konkurrenter, eller inför val, eller så har ryska hackare återigen förstört något.
DDoS-attacker
Jag ska inte ta brödet från mina kollegor på Qrator Labs, de gör det mycket bättre än jag. De har om stabiliteten hos internet. Och här är vad de skrev i rapporten för år 2018.
Den genomsnittliga längden på DDoS-attacker sjunker till 2,5 timmar.. Angriparna börjar också räkna pengar, och om resurserna inte faller snabbt, lämnar de det snabbt i fred.
Intensiteten av attacker ökar. År 2018 såg vi 1,7 Tbit/s på Akamais nät, och det är inte gränsen.
Nya attackvektorer dyker upp och gamla förstärks. Nya protokoll som är utsatta för amplifikation dyker upp, liksom nya attacker på befintliga protokoll, särskilt på TLS och liknande.
Största delen av trafiken kommer från mobila enheter. Samtidigt övergår internettrafiken till mobila klienter. Både angripare och försvarare måste hantera detta.
Det finns inga sårbara system. Det är den viktigaste poängen – det finns ingen universell skyddsmekanism som garanterat skyddar mot alla DDoS-attacker.
Systemet kan inte slås ut, såvida det inte är kopplat till internet.
Jag hoppas att jag har skrämt er tillräckligt. Låt oss nu tänka på vad vi kan göra åt detta.
Vad ska man göra?!
Om du har lite tid, intresse och kunskaper i engelska – delta i arbetsgrupper: IETF, RIPE WG. Dessa är öppna mail-listor, prenumerera på nyhetsbrev, delta i diskussioner, delta i konferenser. Om du har status som LIR kan du rösta, exempelvis i RIPE, om olika initiativ.
För vanliga dödliga – det är övervakning. För att veta vad som gått sönder.
Övervakning: vad ska man kolla?
Vanlig Ping, och inte bara en binär kontroll – fungerar det eller inte. Registrera RTT i historiken för att senare se avvikelser.
Traceroute. Detta är ett verktyg för att bestämma vägarna för dataströmmar i TCP/IP-nätverk. Det hjälper till att identifiera avvikelser och blockeringar.
HTTP-checkar av anpassade URL:er och TLS-certifikat kan hjälpa till att upptäcka blockeringar eller DNS-manipulering för attacker, vilket nästan är samma sak. Blockeringar utförs ofta genom DNS-manipulering och genom att dirigera trafik till en plattformsida.
Om möjligt, kontrollera din origins upplösning från olika platser, om du har en applikation. Så kan du upptäcka DNS-avlyssningsanomalier som ibland orsakas av leverantörer.
Övervakning: varifrån ska man kontrollera?
Det finns inget universellt svar. Kontrollera därifrån användaren kommer. Om användarna sitter i Ryssland – kontrollera från Ryssland, men begränsa dig inte till det. Om dina användare finns i olika regioner – kontrollera från dessa regioner. Men det är bäst att kontrollera från hela världen.
Övervakning: vad ska man använda?
Jag har kommit på tre metoder. Om du känner till fler, skriv gärna i kommentarerna.
- RIPE Atlas.
- Kommersiell övervakning.
- Egen virtuell nätverk.
Låt oss prata om var och en av dem.
RIPE Atlas — det är en sån liten låda. För dem som känner till den inhemska "Revisor" — det är samma typ av låda, fast med en annan etikett.
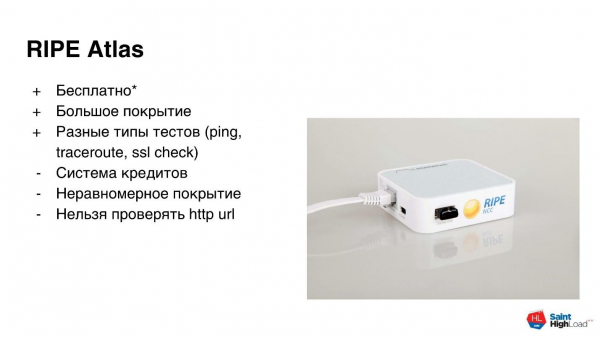
RIPE Atlas är ett gratis program. Du registrerar dig, får en router skickad till dig via posten och kopplar in den i nätverket. För att någon annan använder din testning får du vissa krediter. Med dessa krediter kan du själv genomföra några undersökningar. Du kan testa på olika sätt: ping, traceroute, kolla certifikat. Täckningen är ganska stor, många noder. Men det finns nyanser.
Kreditssystemet tillåter inte att bygga produktionslösningar. Krediterna räcker inte för kontinuerlig forskning eller kommersiell övervakning. Krediterna räcker för korta undersökningar eller engångskontroller. Dagskvoten från en enda testning användes upp med 1-2 kontroller.
Täckningen är ojämn. Eftersom programmet är gratis på båda sidor, är täckningen bra i Europa, i den europeiska delen av Ryssland och i vissa regioner. Men om du behöver Indonesien eller Nya Zeeland, så är det mycket sämre — 50 tester per land kanske inte ens räcker.
Det är inte möjligt att kontrollera http med en testning. Detta beror på tekniska nyanser. De lovar att fixa detta i en ny version, men just nu går det inte att kontrollera http. Endast certifikatet kan kontrolleras. Någon slags http-kontroll kan göras endast till en speciell enhet RIPE Atlas, som kallas Anchor.
Den andra metoden är kommersiell övervakning. Med den är allt okej, du betalar ju för det? De lovar ett par dussin eller hundratals övervakningspunkter över hela världen och ritar fina dashboards "out of the box". Men återigen, det finns problem.
Det kostar pengar, ibland ganska mycket. Övervakning med ping, kontroller från hela världen och många http-kontroller kan kosta flera tusen dollar per år. Om ekonomin tillåter och du gillar denna lösning — varsågod.
Täckningen kan vara otillräcklig i det intresserade området. Med ping kan de precisera högst abstrakt del av världen - Asien, Europa, Nordamerika. Sällsynta övervakningssystem kan specificera testningen ner till ett konkret land eller område.
Svag support för anpassade tester. Om du behöver något anpassat, och inte bara ett "kurlyk" på url:en, så har du också problem med detta.
Det tredje sättet - egen övervakning. Detta är klassikern: "Låt oss skriva vår egen!"
Egen övervakning förvandlas till utveckling av programvaruprodukt, dessutom distribuerad. Du letar efter en infrastrukturleverantör, ser hur det ska distribueras och övervakas - övervakningen måste ju övervakas, eller hur? Dessutom behövs support. Tänk igenom noga innan du ger dig in på detta. Kanske är det enklare att betala någon som gör det åt dig.
Övervakning av BGP-anomalier och DDoS-attacker
Här är det ännu enklare vad gäller tillgängliga resurser. BGP-anomalier upptäckts med hjälp av specialiserade tjänster som QRadar, BGPmon. De tar emot full view-tabeller från många operatörer. Utifrån vad de ser från olika operatörer kan de upptäcka anomalier, leta efter amplifikatorer och liknande. Vanligtvis är registreringen gratis - du fyller i numret på din autonomi, prenumererar på e-postaviseringar, och tjänsten meddelar dig om dina problem.
Övervakningen av DDoS-attacker är också enkelt. Som regel är detta NetFlow-baserad och loggar. Det finns specialiserade system som FastNetMon, moduler för Splunk. I värsta fall finns din DDoS-skyddsleverantör. Du kan också skicka NetFlow till dem och baserat på det kommer de att varna dig om attacker riktade mot dig.
Slutsatser
Har inga illusioner - internet kommer definitivt att krascha. Allt kommer inte att krascha och inte för alla, men 14 000 incidenter under 2017 antyder att incidenter kommer att inträffa.
Din uppgift är att upptäcka problem så tidigt som möjligt. Åtminstone inte senare än din användare. Utöver att upptäcka problem, ha alltid en "plan B" i beredskap. Planen - det är strategin för vad du ska göra när allt kraschar: reservoperatörer, datacenter, CDN. Planen är en separat checklista som du kontrollerar arbetet av allt. Planen bör fungera utan att involvera nätverksingenjörer, eftersom de vanligtvis är få, och de vill sova.
Det är allt för nu. Jag önskar er hög tillgänglighet och grön övervakning.
Nästa vecka förväntas solen, hög belastning och hög koncentration av utvecklare i Novosibirsk på . En Sibirien förutspås en presentation om övervakning, tillgänglighet och testning, säkerhet och förvaltning. Nedbörd i form av nedskrivna anteckningar, nätverkande, fotografier och inlägg på sociala medier väntas. Vi rekommenderar att skjuta upp allt den 24 och 25 juni och . Vi ser fram emot att träffa er i Sibirien!
Källa: habr.com
