

Hej alla!
I dag vill jag berätta om den molnbaserade lösningen för sökning och analys av sårbarheter, Qualys Vulnerability Management, som är grunden för en av våra .
Nedan visar jag hur själva skanningen är organiserad och vilken information om sårbarheter som kan fås som resultat.
Vad kan skannas
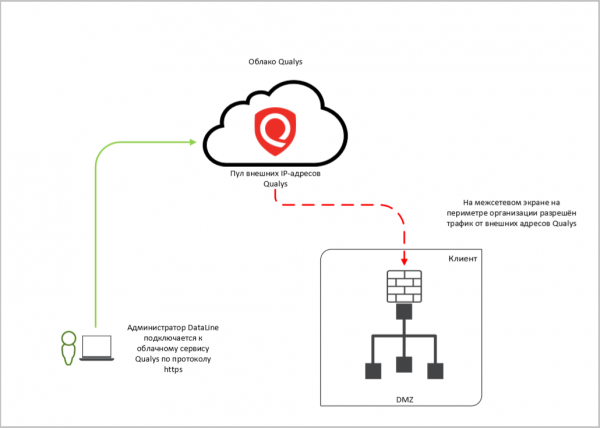
Externa tjänster. För skanning av tjänster som har tillgång till internet tillhandahåller klienten deras IP-adresser och autentiseringsinformation (om en autentiserad skanning behövs). Vi skannar tjänster med hjälp av Qualys molnlösningar och skickar rapporten efteråt.
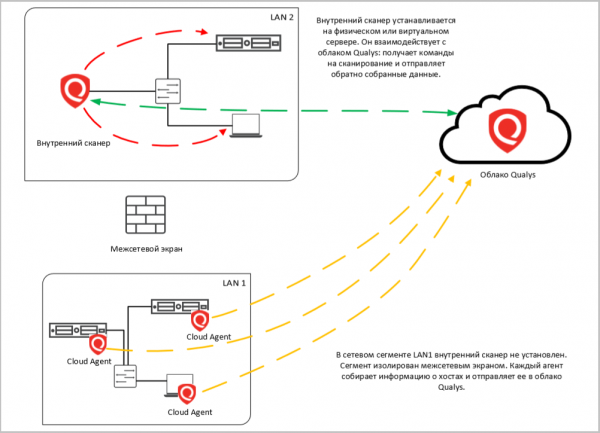
Interna tjänster. I detta fall söker skannern efter sårbarheter på interna servrar och nätverksinfrastruktur. Genom sådan skanning kan versioner av operativsystem, applikationer, öppna portar och tjänster som ligger bakom dem inventeras.
För skanning inuti klientens infrastruktur installeras Qualys-skannern. Qualys-molnet fungerar här som kommandocentral för denna skanner.
Utöver den interna servern med Qualys kan agenter (Cloud Agent) installeras på skanningsobjekten. De samlar in systeminformation lokalt, skapar praktiskt taget ingen belastning på nätverket och på värdarna där de är installerade. Den insamlade informationen skickas till molnet.
Här är tre viktiga punkter: autentisering och val av objekt för skanning.
- Användning av autentisering. Vissa kunder ber om blackbox-skanning, särskilt för externa tjänster: de ger oss ett IP-adressintervall utan att ange system och säger "var som en hacker". Men hackare agerar sällan blint. När det kommer till attack (inte rekognosering) vet de vad de hackar.
Blint kan Qualys stöta på falska banners och skanna dem istället för det faktiska systemet. Dessutom, utan att förstå vad som precis ska skannas, kan det lätt bli fel med skannerinställningarna och "hålla" den kontrollerade tjänsten.
Skanningen ger mer nytta om kontrollerna genomförs med autentisering framför de skannade systemen (whitebox). Då kommer skannern att förstå var den är och du får fullständig information om sårbarheterna i det målrelaterade systemet.

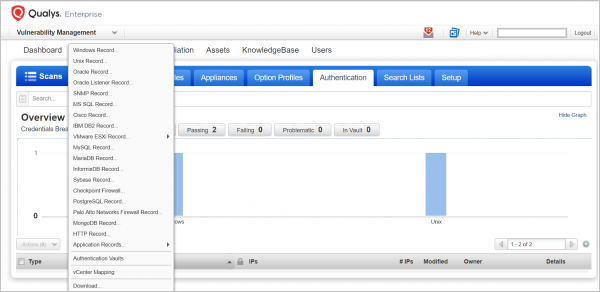
Qualys har många alternativ för autentisering. - Gruppera tillgångar. Att köra skanningar överallt och på en gång kommer att ta tid och skapa onödig belastning på systemen. Det är bättre att gruppera värdar och tjänster efter vikt, plats, OS-version, infrastrukturens kritikalitet och andra egenskaper (i Qualys kallas de Asset Groups och Asset Tags) och välja en specifik grupp vid skanning.
- Välj en teknisk tidsram för skanning. Även om du har beaktat allt och förberett dig, skapar skanning en extra belastning på systemet. Det kommer inte nödvändigtvis att leda till degradering av tjänsten, men det är bättre att välja en specifik tid som för säkerhetskopiering eller installation av uppdateringar.
Vad kan man få veta från rapporterna?
Efter skanningen får kunden en rapport som inte bara kommer att innehålla en lista över alla identifierade sårbarheter, utan också grundläggande rekommendationer för åtgärder: uppdateringar, patches osv. Det finns många rapporter i Qualys: det finns standardmallar och du kan skapa egna. För att inte förlora dig i mångfalden är det bäst att först bestämma följande punkter:
- vem som kommer att titta på denna rapport: en chef eller en teknisk specialist?
- vilken information du vill få från skanningens resultat. Om du till exempel vill ta reda på om alla nödvändiga patchar är installerade och hur arbetet med att åtgärda tidigare identifierade sårbarheter fortskrider, är det en rapport. Om du bara behöver göra en inventering av alla värdar, är det en annan.
Om du har som mål att visa en kort, men tydlig bild för ledningen, kan du skapa en Executive Report. Alla sårbarheter kommer att kategoriseras efter nivåer av kritikalitet, diagram och grafer. Till exempel, topp-10 av de mest kritiska sårbarheterna eller de mest frekventa sårbarheterna.
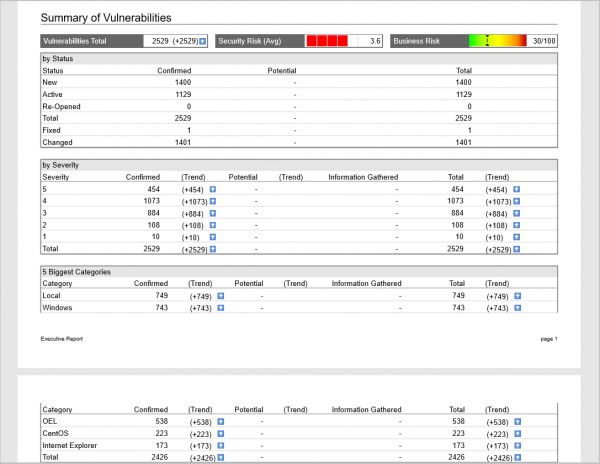
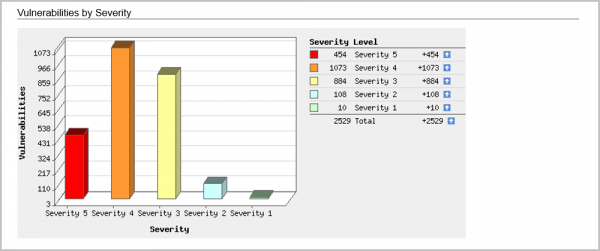
För den tekniska specialisten finns det en Technical Report med alla detaljer och specifikationer. Du kan skapa följande rapporter:
Rapport om värdar. En användbar sak när du behöver göra en inventering av infrastrukturen och få en fullständig bild av värdarnas sårbarheter.
Så här ser listan över analyserade värdar ut med angivelse av de operativsystem som körs på dem.
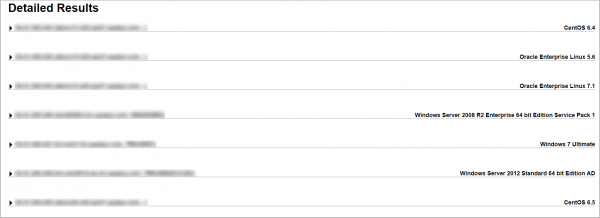
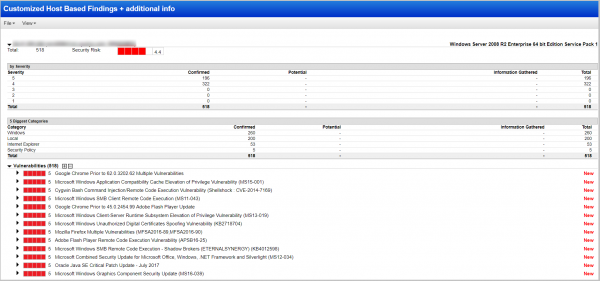
Vi öppnar den intressanta värden och ser en lista med 219 identifierade sårbarheter, som börjar med de mest kritiska, nivå fem:
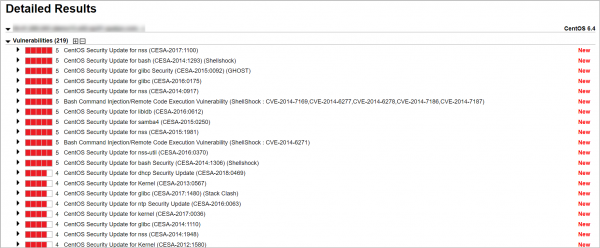
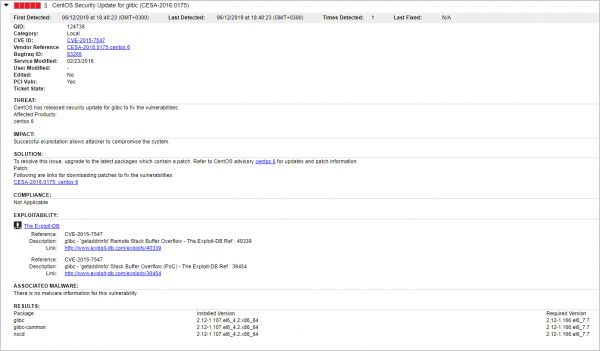
Härnäst kan du titta på detaljerna för varje sårbarhet. Här ser vi:
- när sårbarheten registrerades första och sista gången,
- industriella sårbarhetsnummer,
- patch för att åtgärda sårbarheten,
- finns det problem med efterlevnad av standarderna PCI DSS, NIST och så vidare,
- finns det exploits och skadlig kod för denna sårbarhet,
- upptäckts sårbarheten vid skanning med/utan autentisering i systemet och så vidare.
Om detta inte är den första skanningen – ja, skanning måste göras regelbundet 🙂 – så med hjälp av Trend Report kan man följa utvecklingen av sårbarhetsarbetet. Status på sårbarheterna kommer att visas i jämförelse med den föregående skanningen: sårbarheter som tidigare har identifierats och stängts kommer att markeras som fixed, öppna – active, nya – new.
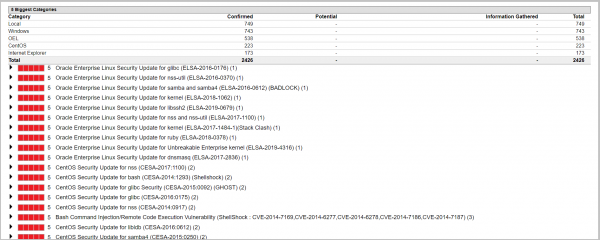
Sårbarhetsrapport. I denna rapport kommer Qualys att skapa en lista över sårbarheter, med början från de mest kritiska, där ange på vilken värd denna sårbarhet kan upptäckas. Rapporten är användbar om du vill förstå alla sårbarheter av nivå fem vid det aktuella tillfället.
Det är också möjligt att skapa en separat rapport endast för sårbarheter av fjärde och femte nivå.
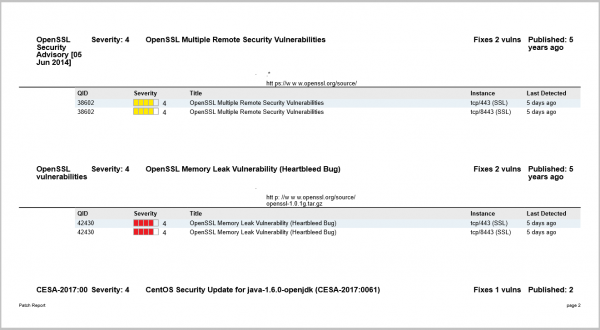
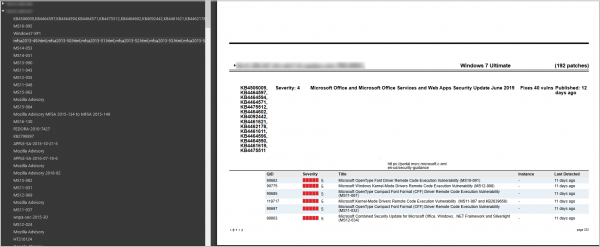
Patchrapport. Här ges en fullständig lista över patchar som måste installeras för att åtgärda de identifierade sårbarheterna. För varje patch finns förklaringar om vilka sårbarheter den åtgärdar, på vilken värd/system den ska installeras, och en direkt länk för nedladdning.
Rapport om efterlevnad av PCI DSS-standarder. PCI DSS-standarden kräver att skanning av informationssystem och applikationer som är tillgängliga från internet ska göras var 90:e dag. Efter skanning kan en rapport skapas som visar vad i infrastrukturen som inte uppfyller standardens krav.
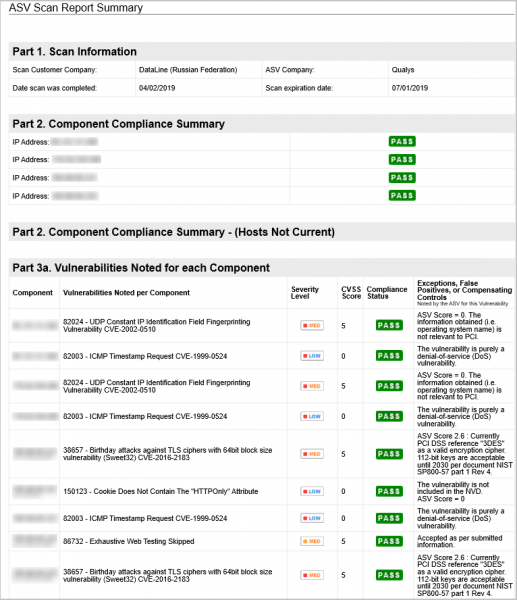
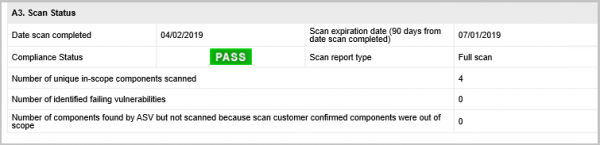
Rapporter om åtgärdande av sårbarheter. Qualys kan integreras med service desk, och då kommer alla upptäckta sårbarheter automatiskt att översättas till biljetter. Genom denna rapport kan man just följa framstegen för fullbordade biljetter och åtgärdade sårbarheter.
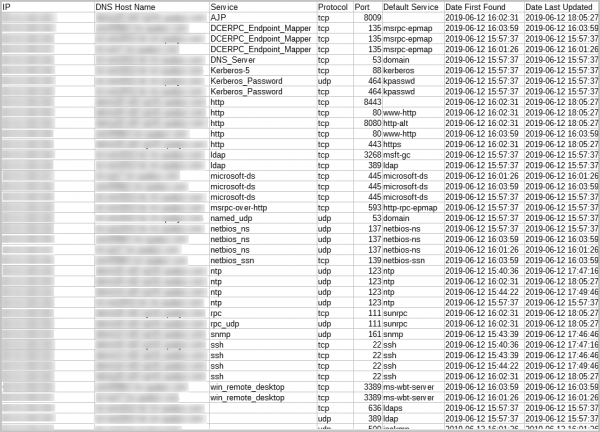
Rapporter om öppna portar. Här kan du få information om öppna portar och tjänster som arbetar på dem:
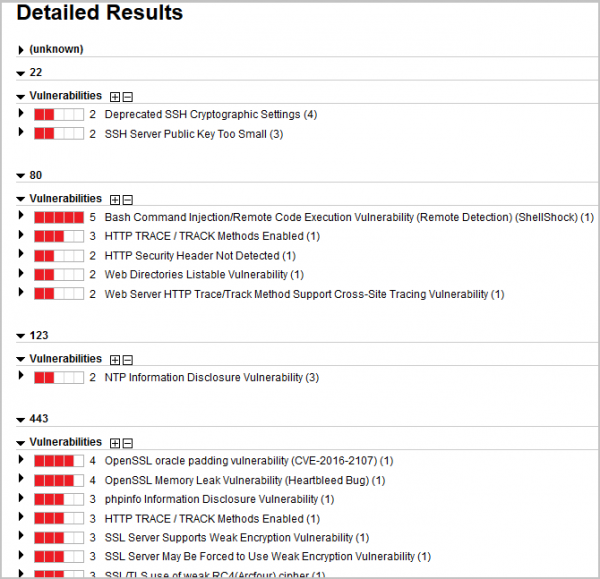
eller skapa en rapport om sårbarheter på varje port:
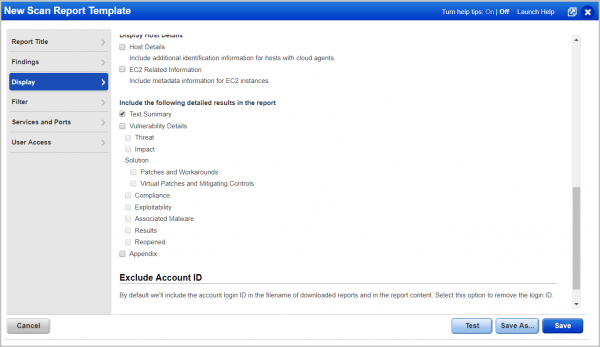
Detta är bara standardmallar för rapporter. Du kan skapa egna för specifika uppgifter, till exempel att visa endast sårbarheter av lägsta femte kritikalitetsnivå. Alla rapporter är tillgängliga. Rapportformat: CSV, XML, HTML, PDF och docx.
Och kom ihåg: Säkerhet är inte ett resultat, utan en process. Engångsskanning hjälper till att se problem i stunden, men det handlar inte om en fullständig process för hantering av sårbarheter.
För att göra det lättare för dig att ta steget till denna regelbundna uppgift har vi skapat en tjänst baserad på Qualys Vulnerability Management.
För alla läsare av Habr gäller en kampanj: vid beställning av skanningstjänsten för ett år får du två månader av skanningar gratis. Ansökningar kan lämnas , i fältet "Kommentar" skriver du Habr.
Källa: habr.com
