

I dag ska vi prata om statisk routing och gå igenom tre ämnen: vad statisk routing är, hur den konfigureras och vad dess alternativ är. Ni ser en nätverkstopologi som inkluderar en dator med IP-adressen 192.168.1.10, ansluten via en switch till en gateway eller router. För denna anslutning används routerporten f0/0 med IP-adressen 192.168.1.1.
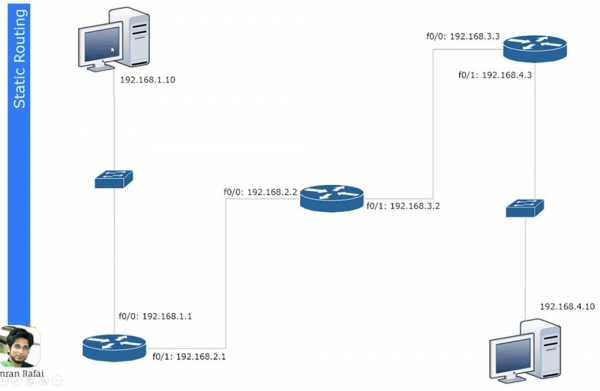
Den andra porten på denna router f0/1 med IP-adressen 192.168.2.1 är ansluten till port f0/0 på en annan router, vars gränssnitt har adressen 192.168.2.2. Den andra routern är kopplad via port f0/1 med adressen 192.168.3.2 till en tredje router, som använder port f0/0 med IP-adressen 192.168.3.3 för denna anslutning.
Slutligen är den tredje routern ansluten till den andra switchen genom port f0/1 med adressen 192.168.4.3, och switchen är kopplad till den andra datorn med IP-adressen 192.168.4.10.
Om du vet hur IP-adresser kan användas för att separera subnät, avgör att området från den första datorn till den första routern tillhör ett subnät, området mellan den första och den andra routern – ett andra nät, mellan den andra och den tredje routern – ett tredje nät och mellan den tredje routern och den andra datorn – ett fjärde nät. Således har vi 4 olika nät.
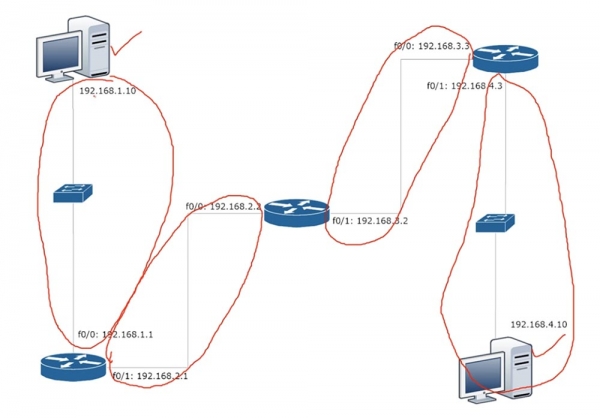
Om datorn 192.168.1.10 vill kommunicera med datorn 192.168.4.10, måste den först skicka sina data till gatewayen 192.168.1.1. Den skapar en ram där den lägger in IP-adressen för källan och destinationen, MAC-adressen för källan och destinationen och skickar den till routern. Routern bortser från nivå 2-informationen, det vill säga MAC-adresserna, och tittar på nivå 3-informationen. När den upptäcker att data är adresserade till en enhet med IP-adressen 192.168.4.10, förstår routern att enheten inte är ansluten, så den måste bara vidarebefordra denna ram i nätverket. Den refererar till sin routingtabell och ser att data för nätverk 4. måste skickas till enheten med IP-adressen 192.168.2.2.
På samma sätt refererar den andra routern till sin routingtabell, tar reda på att data för nätverk 4. måste skickas till IP-adressen 192.168.3.3, och skickar ramen till den tredje routern. Slutligen kontrollerar den tredje routern sin tabell, fastställer att nätverk 4. är anslutet till sig själv, och skickar ramen till den andra datorn.
Låt oss se på hur en routningstabell skapas. För detta använder vi Cisco Packet Tracer och ser hur begreppet routing implementeras. Här visas samma nätverkstopologi, och nu ska jag tilldela routrarna motsvarande IP-adresser, samt ange standardgateway-adresser.
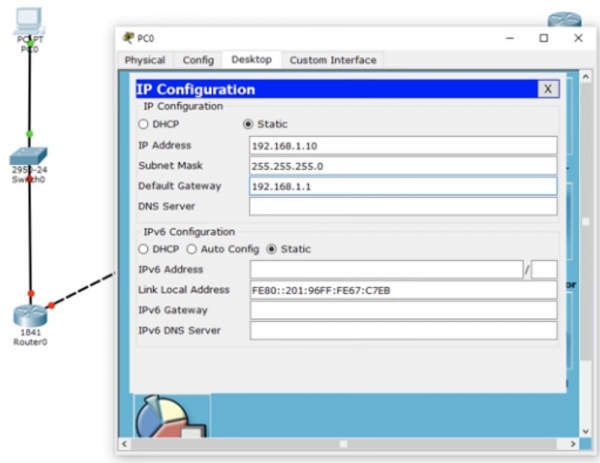
Vi gör ingenting med switchen, eftersom den fungerar med standardinställningarna och använder VLAN1. Vi börjar med inställningarna av den första routern Router0. Först ger vi den värdnamnet R1, och sedan skrivs IP-adressen och subnetmasken för gränssnittet f0/0. Därefter måste kommandot no shutdown tillämpas. Ni ser hur gränssnittsindikatorn ändrades från röd till grön, vilket betyder att porten har kopplats till nätverket.
Nästa steg är att konfigurera den andra porten på routern f0/1, där värdnamnet förblir detsamma, vi lägger bara till IP-adressen 192.168.2.1 och subnetmasken 255.255.255.0. Det här är inget nytt, det är en enkel konfiguration, ni känner redan till alla kommandon, så jag ska snabbt gå igenom de andra routrarna. I takt med att jag tilldelar IP-adresser och använder kommandot no shut kommer routernas portar att ändra färg till grön, vilket visar att kommunikationen mellan enheterna har etablerats. Jag skapar nätverken 1., 2., 3. och 4. Den sista oktetten av routerns IP-adress anger routerns nummer, medan den näst sista oktetten anger nätverksnumret som är anslutet till denna port.
Första routerns portadresser blir 192.168.1.1 (första routern, första nätverket) och 192.168.2.1 (första routern, andra nätverket), andra routerns adresser blir 192.168.2.2 (andra routern, andra nätverket) och 192.168.3.2 (andra routern, tredje nätverket), och tredje routern har adresserna 192.168.3.3 (tredje routern, tredje nätverket) och 192.168.4.3 (tredje routern, fjärde nätverket). Jag tycker att det är ganska lätt att komma ihåg, men i verkligheten kan adresser bildas på ett annat sätt beroende på reglerna i ert företag. Ni bör följa företagets regler, eftersom det blir lättare för era kollegor att felsöka i ert nätverk om ni bygger det enligt dessa regler.
Så, jag har slutat tilldela IP-adresser till routernas portar, och ni ser att porten på den andra switchen också har ändrat färg till grön, eftersom anslutningen mellan den och den andra datorn skapades automatiskt.
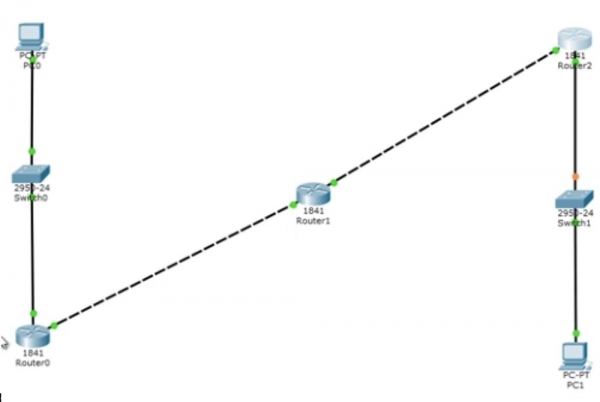
Nu kommer jag att öppna kommandoterminalen på den första datorn och pinga den andra datorn på adressen 192.168.4.10. Låt oss gå till simuleringsläget – nu ser ni den animerade rörelsen av pingpaket genom nätverkssegmenten. Jag kommer att köra pingningen ytterligare en gång så att ni kan titta noggrant på vad som händer. Till höger ser ni ICMP, Internet Control Message Protocol – det är vad ping kallas. Ping är ett protokoll som vi använder för att kontrollera anslutningen.
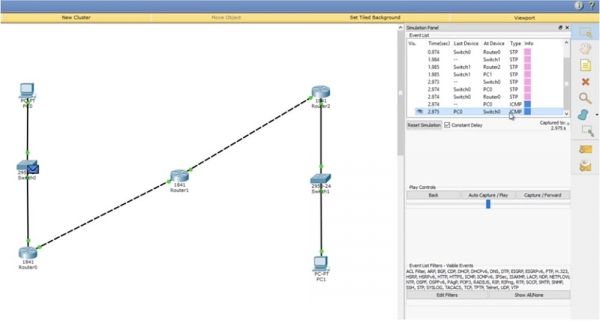
Du skickar ett testpaket till en annan enhet, och om den returnerar det, så har anslutningen upprättats framgångsrikt. Om du klickar på pingpaketet i diagrammet kan du se information om överföringen.
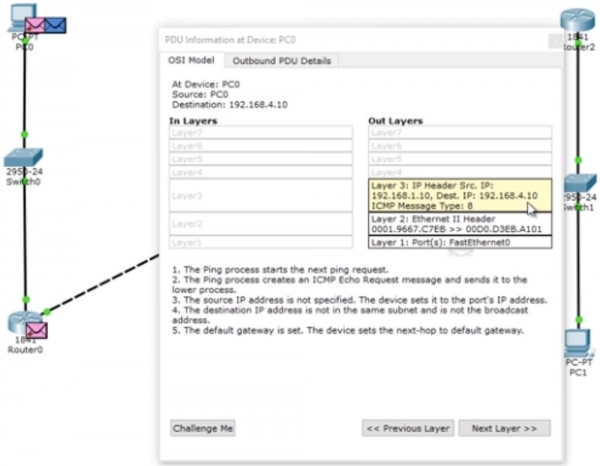
Du ser data på tredje lagret i OSI – det är IP-adresserna för källan och destinationen för pingningen, data på andra lagret i form av motsvarande MAC-adresser och data på första lagret i form av portbeteckning (portarna) – det är FastEthernet0. Du kan också titta på formatet för pingramverket: header, typ och innehåll av paketet.
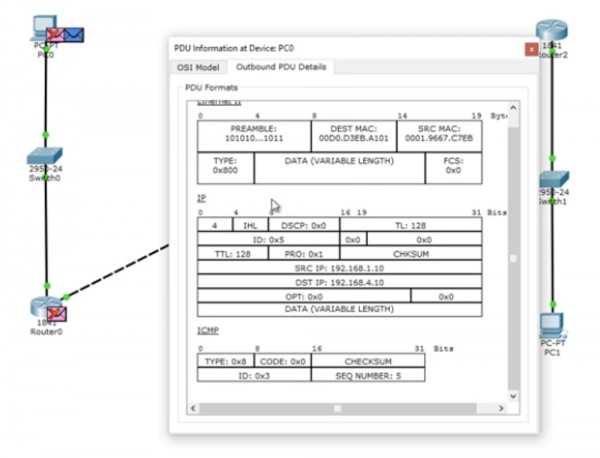
Ramen dirigeras till switchen, som analyserar MAC-adresserna och skickar den vidare till routern. Routern ser IP-adressen 192.168.4.10 och kasserar paketet eftersom den inte känner till en sådan adress. Låt oss se vad som händer i realtid, så vi går tillbaka till pingningen i kommandoterminalfönstret.
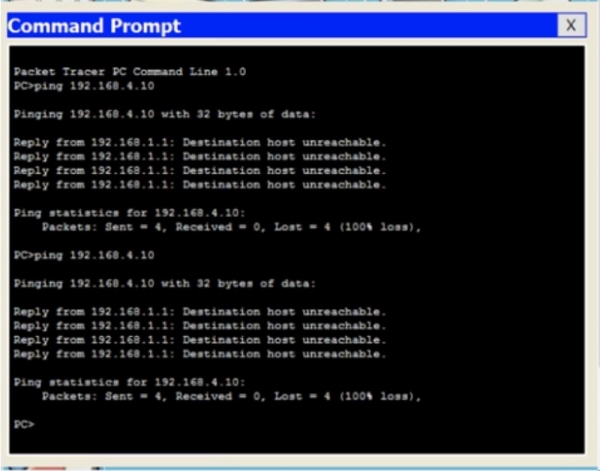
Du ser att alla 4 paket i försöket att pinga datorn 192.168.4.10 gick förlorade – från routern 192.168.1.1 fick vi svaret att destinationsvärden inte är tillgänglig. Låt oss gå tillbaka till gränssnittet för routerns kommandoterminal och skriva kommandot show ip route. Du ser den viktigaste delen – routningstabellen, och kommandot jag skrev är ett av de grundläggande routningskommandona för Cisco. För närvarande innehåller denna tabell 2 poster. I början av tabellen finns en lista över använda förkortningar, där det framgår att bokstaven C står för anslutningar. Den första posten visar att nätverket 192.168.1.0/24 är direkt anslutet till porten FastEthernet0/0, och nätverket 192.168.2.0/24 är direkt anslutet till porten FastEthernet0/1. Det innebär att routern för närvarande bara känner till dessa två nätverk.
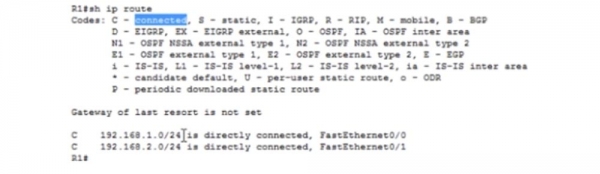
Värdet 192.168.1.0/24 är ett nätverks-ID. När vi skapade delnät skapade vi samtidigt deras identifierare. Dessa identifierare informerar routern om att alla enheter vars IP-adresser ligger inom intervallet 192.168.1.1 till 192.168.1.254 är placerade i detta delnät. Därmed bör alla dessa enheter tekniskt sett vara tillgängliga för routern, eftersom den är ansluten till detta nät.
Om det finns ett värde /24 i slutet av identifieraren betyder det att en sändning skickas till alla enheter i detta nät från 1 till 254. Endast nät 1 och 2 är anslutna till denna router, så den känner endast till dessa nät. Därför, när en ping från adressen 192.168.4.10 når routern, vet den inte att denna adress är tillgänglig via vägen Router0- Router1- Router2.
Men du som nätverksadministratör vet att denna väg är tillgänglig, vilket innebär att den första routern kan skicka detta paket till den andra routern. Därför måste du organisera statisk routing. Låt oss försöka göra detta.
Vi ska berätta för den här routern att alla paket och all trafik som är avsedda för nätverket 192.168.4.0/24 ska skickas till den andra routern. Formatet för kommandot för att ange statisk routing ser ut så här: ip route .

Nu ska jag visa dig vad detta betyder. Vi använder det globala konfigurationsläget för att konfigurera routern. Jag skriver ip route 192.168.4.0 255.255.255.0 – detta betyder att all trafik för enheter i nätverket vars IP-adresser har ett värde av den sista oktetten från 1 till 254 går här, och sedan anger jag antingen IP-adressen eller portens beteckning dit denna trafik ska skickas. I detta fall skriver jag beteckningen för gränssnittet f0/1, så kommandot blir: ip route 192.168.4.0 255.255.255.0 f0/1.
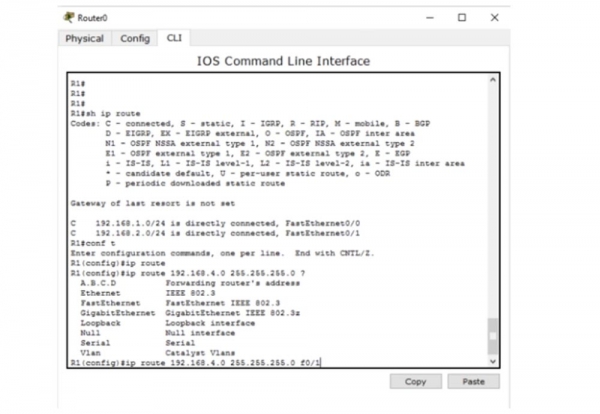
Istället för gateway-gränssnittet kan jag ange dess IP-adress, då kommer kommandot för statisk routing se ut som: ip route 192.168.4.0 255.255.255.0 192.168.2.2.
Du kanske undrar vad som är bättre. Jag tror att för broadcasts nätverk som Ethernet är det bättre att ange en IP-adress. Men om du använder punkt-till-punkt nätverk som Frame Relay (nätverk med retransmission eller ramkommutation) är det bättre att använda exit interface. Vi kommer att titta på Frame Relay-nätverk senare, men just nu använder jag det mer lämpliga alternativet för rutinkommando -192.168.4.0 255.255.255.0.
Låt oss nu titta på routingtabeln genom att använda kommandot do show ip address. Du ser att det har dykt upp en ny post, markerad med bokstaven S, vilket betyder statisk.
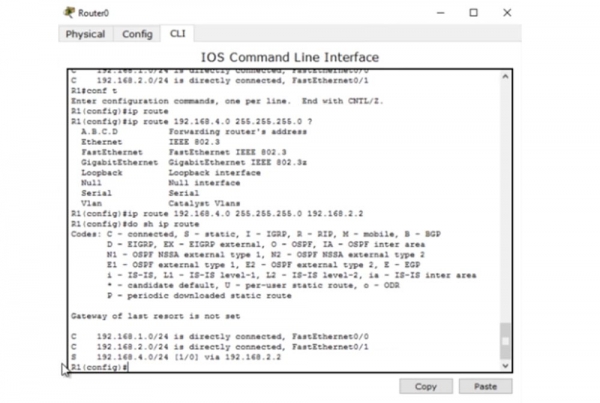
Denna post indikerar att om det finns trafik för nätverket 192.168.4.0/24, ska den vidarebefordras till mottagaren via en enhet med IP-adressen 192.168.2.2. Låt oss återgå till kommandoraden på datorn och pinga den önskade adressen igen. Nu bör trafiken passera genom den första routern och nå den andra routern, som bör kassera paketen.
I det första fallet kastade routern inte bara paketen, utan svarade också datorn att IP-adressen 192.168.4.10 inte är tillgänglig. Den andra routern kan dock bara svara till den första routern som den mottog trafiken ifrån. Låt oss titta på routingtabeln för den andra routern. Här står det att Router1 bara känner till nätverken 2 och 3, och inte vet något om nätverk 4, dit den måste skicka paketen från den första datorn. Den skulle skicka tillbaka ett meddelande om att destinationsvärden inte är tillgänglig, men vet inte hur den ska kontakta datorn som skickade dessa paket, eftersom den inte vet något om nätverk 1. Det är därför vi fick meddelandet Request timed out – begäran har tidsutgått istället för ett meddelande om att destinationsvärden är otillgänglig. Olika nätverksenheter har olika värden för TTL, så när IP-paketen når detta värde förstörs de. Samtidigt sker en nedräkning – ett hopp görs, och TTL-räknaren ändras från 16 till 15, det andra från 15 till 14 och så vidare, tills TTL-värdet når 0 och paketet förstörs.
Så här fungerar mekanismen för att förhindra IP-paket från att bli cirkulära. Om enheten inte får en begäran inom angiven tid visar systemet ett sådant meddelande. Låt oss därför gå till inställningarna för den andra routern och visa hur den kan nå det fjärde subnettet. För detta använder jag kommandot ip route 192.168.4.0 255.255.255.0 192.168.3.3. Nu har motsvarande post lagts till i routingtabellen som vi kallade fram med kommandot do show ip route.
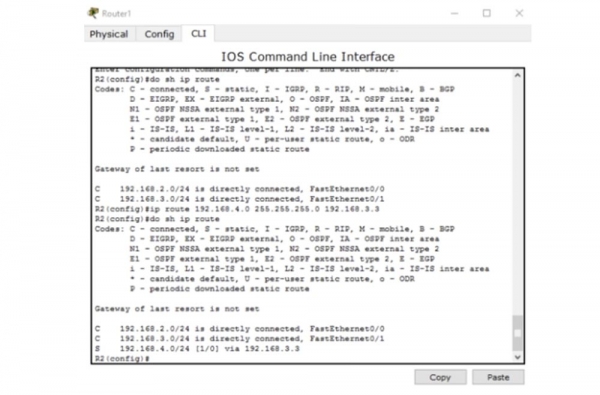
Nu vet Router1 hur man skickar trafik till mottagarna i det fjärde subnettet. Den skickar det till den tredje routern. Tredje routern Router2, eftersom den är ansluten till nätverk 4, vet definitivt hur man skickar paketet till den andra datorn.
Vad händer om jag skickar en ping igen? Nu när alla nätverksenheter vet hur man når den andra datorn. Kommer pingning av IP-adressen 192.168.4.10 att lyckas nu? Nej, det kommer den inte!
Som jag redan nämnt är ICMP ett protokoll för tvåvägskommunikation, så om någon skickar pingpaket måste de komma tillbaka. Ruttning innebär att varje nätverksenhet måste veta inte bara hur man skickar ett meddelande till någon, utan också hur man levererar svaret till avsändaren av begäran. Så paketet som skickas från den första datorn når den andra datorn framgångsrikt. Den andra datorn tänker: "bra, jag har fått ditt meddelande och jag måste nu skicka ett svar till dig". Detta svar, adresserat till enheten med IP-adressen 192.168.1.10, når Router2. Tredje routern ser att den måste skicka paketet till det första subnettet, men i dess routingtabell finns endast poster för det tredje och fjärde subnettet. Därför måste vi skapa en statisk rutt med kommandot ip route 192.168.1.0 255.255.255.0 192.168.3.2. Detta kommando säger att trafik som är avsedd för nätverket med identifieringen 192.168.1.0 ska skickas till den andra routern med IP-adressen 192.168.3.2.
Vad händer efter detta? Den andra routern känner till nätverken 2., 3. och 4., men vet ingenting om det första nätverket. Därför är det nödvändigt att gå in i inställningarna för den andra routern Router1 och använda kommandot ip route 192.168.1.0 255.255.255.0 192.168.2.1, det vill säga att ange att trafik för nätverk 1. ska skickas via nätverk 2. till den första routern Router0.
Efter detta når paketet den första routern, som känner till enheten 192.168.1.10, eftersom det första nätverket där denna dator finns är anslutet till denna routers port. Jag vill påpeka att den första routern nu inte vet något om nätverk 3, och den tredje routern vet ingenting om det andra nätverket. Detta kan skapa ett problem, eftersom dessa routrar inte känner till existensen av mellanliggande subnät.
Jag pingar adressen 192.168.4.0 igen, och ni ser att pingandet den här gången lyckades. Paketen har färdats hela vägen från den första till den andra datorn och svaret har kommit tillbaka till avsändaren. I kommandotolken syns meddelandet att varje av de 4 svarspaketen 192.168.4.0 består av 32 byte, TTL= 125 ms, och pingframgången är 100%. Detta innebär att sändningskällan har fått svar från destinationsvärden. Så även om enheterna inte känner till existensen av vissa mellanliggande nätverk spelar det ingen roll om de fungerar enligt principen "slutlig avsändare – slutlig mottagare". Den första datorn vet hur man kommer till den andra datorn, och den andra vet hur man kommer till den första.
Låt oss titta på en annan situation. Så den första datorn kan framgångsrikt kommunicera med den andra datorn, medan trafiken passerar genom alla dessa enheter. Låt oss se om PC0 kan ansluta till den tredje routern Router2 på adressen 192.168.3.3 - det är porten för nätverk 3 på den tredje routern. Ping visar att detta inte är möjligt - destinationsvärden är otillgänglig.
Låt oss undersöka orsaken. Genom att öppna routingtabellen för den första routern ser vi att den bara känner till 3 nätverk - det första, det andra och det fjärde, men inget om det tredje nätverket. Därför, om jag vill koppla till detta nätverk, måste jag ställa in en statisk rutt för det.
Så vi har sett hur man kan konfigurera statisk routing för tre routrar. Om du har 10 routrar och 50 olika subnät kommer manuell konfiguration av statisk routing att ta väldigt mycket tid. Det är därför vi behöver dynamisk routing.
Nu kommer jag att ta bort alla rutter jag har skapat. För detta kommer jag att anropa routingtabellerna för alla routrar en i taget och lägga till ordet "no" i början av varje post i den statiska routingen, det vill säga jag använder negationskommandot. Nu kan vi diskutera vad dynamisk routing innebär.
För dynamisk routing måste jag aktivera RIP-protokollet, vilket är ett mycket snabbt protokoll. Men idag kommer vi inte att diskutera RIP, vårt ämne är statisk routing, och jag ville visa er hur arbetet med det är både mödosamt och tråkigt. Jag kommer dock snabbt att demonstrera hur RIP fungerar, vilket vi kommer att gå in mer på i nästa lektion.
Baserat på den första routern använder jag kommandot router rip, och sedan anger jag ver 2 för att specificera protokollversionen, och sedan listar jag nätverken, rad för rad, för vilka jag måste använda protokollet för dynamisk routing: 192.168.1.0, 192.168.2.0, sedan går jag till den andra routern och gör på samma sätt. Tekniskt sett anger jag bara nätverken som är kopplade till denna enhet, så för den andra routern kommer jag att ange 192.168.2.0 och 192.168.3.0, och för den tredje efter kommandot rip ver 2 – adresserna 192.168.3.0 och 192.168.4.0. Sedan går jag tillbaka till den första routern och kollar på routingtabellen.
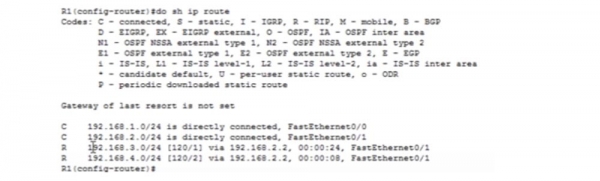
Ni ser att alla nätverk magiskt har dykt upp i den, de två första är de som är direkt anslutna till routern, och de två andra är de vars förbindelse sker via protokollet för dynamisk routing RIP. En liknande situation observeras i routingtabellerna för den andra och tredje routern. Om jag kopplar nätverken 5. och 6. till den andra routern kommer alla enheter som använder RIP att känna till dessa nya nätverk. Det är fördelen med dynamisk routing.
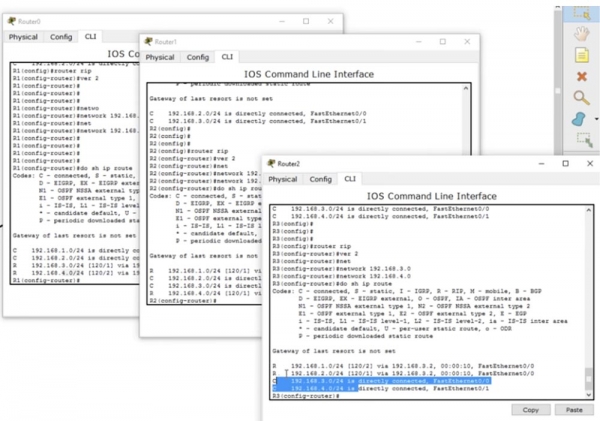
Om jag nu pingar den andra datorn kommer anslutningen att fungera utan problem. Jag kan pinga den tredje routern, och pinget kommer att lyckas eftersom den första routern, tack vare RIP, känner till alla enheter i alla nätverk. Den andra och tredje routern kommer att ha samma "kunskap". Jag säger inte att RIP är det bästa protokollet, men det kan effektivt utföra många uppgifter. Fram till nu vill jag bara att ni ska förstå vad routning är och hur det fungerar, vad en routningstabell är och vilket värde den har.
Oavsett om du använder statisk eller dynamisk routning, är protocolens roll att fylla i routningstabellen. Denna tabell måste känna till alla vägar till alla enheter i nätverket, så att en enhet kan etablera en anslutning till en annan enhet.
Så idag har du lärt dig att routning är processen som ser till att det finns poster om vägar i routningstabeller så att routern kan fatta beslut om att skicka trafik genom nätverket.
Tack för att ni stannar med oss. Gillar ni våra artiklar? Vill ni se mer intressant material? Stöd oss genom att göra en beställning eller rekommendera oss till vänner, 30% rabatt för Habr-användare på vårt unika alternativ till entry-level servrar, som vi har designat för er: (alternativ med RAID1 och RAID10 finns tillgängliga, upp till 24 kärnor och upp till 40GB DDR4).
Dell R730xd till halva priset? Bara hos oss i Nederländerna! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — från $99! Läs om
Källa: habr.com
