

Jag har tänkt att det skulle vara bra att belysa händelser från internationella konferenser. Inte bara i en allmän översikt, utan även att berätta om de mest intressanta presentationerna. Här är den första heta topplistan.
1. I väntan på en enad tandem av IoT-attacker och ransomware
År 2016 såg vi en snabb ökning av ransomware-attacker. Innan vi ens hade hunnit återhämta oss från dessa attacker, blev vi överrösta av en ny våg av DDoS-attacker som använde IoT. I den här presentationen ger talaren en steg-för-steg-beskrivning av hur en ransomware-attack går till. Hur ransomware fungerar och vad forskaren bör göra vid varje steg för att motverka ransomware.
Han bygger på beprövade metoder. Sedan belyser talaren hur IoT utnyttjas i DDoS-attacker: han berättar vilken roll hjälpmalware spelar (för efterföljande hjälp från dess sida i genomförandet av DDoS-attacken med IoT-armén). Han berättar också hur tandem av ransomware och IoT-attacker kan bli ett stort hot under de närmaste åren. Talaren är författare till böckerna "Malware, Rootkits & Botnets: a Beginner’s Guide", "Advanced Malware Analysis", "Hacking Exposed: Malware & Rootkits Secrets & Solutions", så han har goda kunskaper om ämnet.
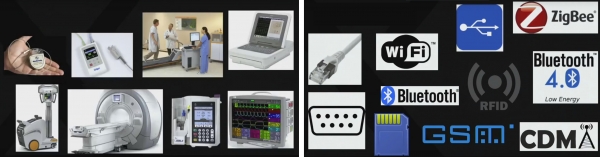
2. "Öppna munnen, säg 0x41414141": Attack på medicinsk cybersäkerhet
Anslutna medicinska apparater är en vanlig klinisk verklighet. Sådana apparater är ett värdefullt stöd för vårdpersonalen, eftersom de automatiserar en stor del av rutinarbetet. Men dessa apparater innehåller många sårbarheter (både mjukvaru- och hårdvarubaserade) som öppnar ett brett fält för potentiella angripare. I rapporten delar talaren med sig av sin personliga erfarenhet av att genomföra penetrationstester för medicinsk cybersäkerhetsinfrastruktur och berättar också hur angripare komprometterar medicinsk utrustning.
Talaren beskriver: 1) hur angripare utnyttjar proprietära kommunikationsprotokoll, 2) hur de hittar sårbarheter i nätverkstjänster, 3) hur de komprometterar livsuppehållande system, 4) hur de utnyttjar hårdvarudebuggingsgränssnitt och systemenhetens databuss, 5) hur de attackerar grundläggande trådlösa gränssnitt och specifika proprietära trådlösa teknologier, 6) hur de tränger in i medicinska informationssystem och sedan läser och redigerar: personlig hälsoinformation om patienter; tjänsteförteckningar som normalt hålls dolda även för patienterna; 7) hur de stör kommunikationssystemet som medicinsk utrustning använder för att utbyta information och tjänstekommandon, 8) hur de begränsar vårdpersonalens åtkomst till utrustningen eller helt blockerar den.
Under sina penetrationstester upptäckte talaren många problem med medicinsk utrustning. Bland dessa: 1) svag kryptografi, 2) möjlighet till data manipulation, 3) möjlighet till fjärrsubstitution av utrustning, 4) sårbarheter i proprietära protokoll, 5) möjlighet till obehörig åtkomst till databaser, 6) hårdkodade oföränderliga inloggningar/lösenord. Och annan känslig information som lagras antingen i utrustningens firmware eller i systemets binärer; 7) sårbarhet hos medicinsk utrustning för fjärr DoS-attacker.
Efter att ha tagit del av rapporten blir det uppenbart att cybersäkerheten inom den medicinska sektorn idag utgör ett kliniskt fall och behöver intensivvård.
3. En taggig exploatering i spetsen av annonsernas spetsteknologi
Varje dag besöker miljontals människor sociala medier: för arbete, nöje eller bara så. Bakom kulisserna i sociala medier finns osynliga för den vanliga besökaren Ads-plattformar, som ansvarar för att leverera relevant kontextuell reklam till sociala mediebesökare. Ads-plattformar är lätta att använda och mycket effektiva. Därför är de eftertraktade bland annonsörer.
Förutom möjligheten att nå en bred publik, vilket är mycket fördelaktigt för företag, gör Ads-plattformar det också möjligt att snäva in målinriktningen – ända ner till en enda specifik person. Dessutom tillåter funktionaliteten hos moderna Ads-plattformar till och med att välja vilken av de många enheterna som denna specifika person ska se reklamen på.
Således gör moderna Ads-plattformar det möjligt för annonsörer att nå vilken person som helst, var som helst i världen. Men denna möjlighet kan också utnyttjas av illasinnade personer – som en ingång till det nätverk där deras påstådda offer arbetar. Talaren demonstrerar hur en illasinnad annonsör kan använda Ads-plattformen – för att rikta sin phishing-kampanj med hög precision, inriktad på att leverera en skräddarsydd exploit till en specifik person.
4. Hur riktiga hackare undviker riktad reklam
Vi använder många datoriserade tjänster dagligen. Och det är svårt för oss att avstå från dem, även när vi plötsligt får veta att de övervakar oss totalt. Så totalt att de spårar varje vår rörelse och varje tangenttryckning.
Talaren förklarar tydligt hur moderna marknadsförare använder en mängd olika esoteriska metoder för målinriktning. Vi om mobil paranoia, om total övervakning. Och många läsare uppfattade det skrivet som ett harmlöst skämt, men från den presenterade föreläsningen blir det tydligt att moderna marknadsförare redan använder sådana teknologier för att övervaka oss.
Vad ska man säga, reklambyråbranschen, – som driver denna totala övervakning, – går framåt med stormsteg. Moderna annonseringsplattformar kan spåra inte bara en persons nätverksaktiviteter (tangenttryckningar, musrörelser, osv.), utan också deras fysiologiska egenskaper (hur vi trycker på tangenter och flyttar musen). Således kryper moderna spårningsmedel från annonseringsplattformar, inbäddade i tjänster vi inte kan tänka oss att leva utan, inte bara under våra kläder, utan även under huden. Om vi inte har möjlighet att avstå från dessa överdrivet observanta tjänster, varför inte åtminstone bombardera dem med värdelös information?
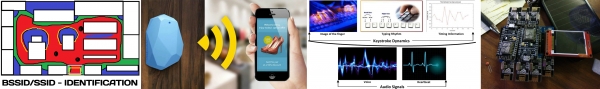
I rapporten visas en skräddarsydd enhet (programvaru- och hårdvarubot) som möjliggör: 1) injektion av Bluetooth-burkar; 2) störning av data som samlas in från bilens sensorer; 3) förfalskning av mobilens identifieringsparametrar; 4) störning av tangenttryckningsmönster (på tangentbord, mus och sensor). All denna information används, som bekant, för att rikta annonsering på mobila enheter.
Vid demonstrationen syns det att efter att den skräddarsydda enheten har startats, blir övervakningssystemet galet; den information som samlas in blir så störd och oprecis att våra observatörer inte längre har någon nytta av den. Som ett skämt visar talaren hur övervakningssystemet börjar registrera en 32-årig hacker som en 12-årig flicka som älskar hästar.
5. 20 år av MMORPG-hackning: bättre grafik, samma exploateringar
Ämnet MMORPG-hackning har diskuterats på DEF CON i 20 år. Till minne av jubileet beskriver talaren de mest betydelsefulla stunderna från dessa diskussioner. Dessutom berättar han om sina äventyr inom brottslighet i onlinespel, som började med Ultima Online (1997). Under åren: Dark Age of Camelot, Anarchy Online, Asheron's Call 2, Shadowbane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Inklusive några nyare representanter: Guild Wars 2 och Elder Scrolls Online. Och detta är långt ifrån hela talarens meritlista!
Rapportet ger tekniska detaljer om skapandet av exploits för MMORPG, som hjälper till att tjäna virtuella pengar, och som är aktuella för nästan varje MMORPG. Föreläsaren berättar kort om det ständiga motståndet mellan tjuvjägare (tillverkare av exploits) och "fiskmyndigheten"; och om det nuvarande tekniska tillståndet i detta kapprustning.
Förklarar metoden för detaljerad paketanalys och hur man konfigurerar exploits så att faktumet av tjuvjakt inte upptäckts av servern. Inkluderar också en presentation av den senaste exploiten som, vid tidpunkten för rapporten, hade en fördel gentemot "fiskmyndigheten" i kapprustningen.
6. Hacka robotarna innan Skynet kommer
Robotar är nu på mångas läppar. Inom en snar framtid kommer de att finnas överallt: på militära uppdrag, i kirurgiska operationer, vid byggandet av skyskrapor; som kundassistenter i butiker; som vårdpersonal på sjukhus; som affärsassistent, sexuella partners; som hemmakockar och fullvärdiga familjemedlemmar.
Allteftersom ekosystemet av robotar växer och deras inflytande i vårt samhälle och ekonomi snabbt ökar, börjar de utgöra ett betydande hot mot människor, djur och företag. I sin essens är robotar datorer med armar, ben och hjul. Och med dagens verkligheter av cybersäkerhet är de sårbara datorer med armar, ben och hjul.
Programvaru- och hårdvarusårbarheter i moderna robotar möjliggör för angripare att utnyttja robotens fysiska förmågor, för att orsaka materiell eller ekonomisk skada; eller till och med av misstag eller avsiktligt skapa ett hot mot människors liv. Potentiella hot mot allt som finns i närheten av robotar ökar exponentiellt över tid. Dessutom ökar de i sådana sammanhang som den etablerade branschen för cybersäkerhet tidigare aldrig har sett.
I sina senaste studier upptäckte föreläsaren många kritiska sårbarheter i hemmabaserade, företags- och industrirobotar – från kända tillverkare. I sin rapport avslöjar han tekniska detaljer om aktuella hot och förklarar hur illasinnade aktörer kan kompromettera olika komponenter i robotarnas ekosystem. Med demonstrationer av fungerande utnyttjanden.
Bland de problem som föreläsaren har upptäckt i roboternas ekosystem finns: 1) osäkra kommunikationer; 2) möjlighet att skada minnet; 3) sårbarheter som möjliggör fjärrkodkörning (RCE); 4) möjlighet att bryta filsystemets integritet; 5) autentiseringsproblem; i vissa fall finns det överhuvudtaget ingen autentisering; 6) svag kryptografi; 7) problem med firmwareuppdateringar; 8) problem med att säkerställa sekretess; 9) icke-dokumenterade funktioner (även sårbara för RCE osv.); 10) svaga standardkonfigurationer; 11) sårbara Open Source "ramverk för robotstyrning" och mjukvarubibliotek.
Föreläsaren ger levande demonstrationer av olika hackningsscenarier relaterade till cyberspionage, insiderhot, materiell skada osv. Genom att beskriva realistiska scenarier som kan observeras i det vilda förklarar föreläsaren hur osäkerheten i modern robotteknik kan leda till hackning. Han förklarar varför hackade robotar är ännu farligare än andra komprometterade teknologier.
Föreläsaren påpekar också att råa forskningsprojekt går i produktion innan säkerhetsfrågor har lösts. Marknadsföringen vinner alltid. Det är brådska att åtgärda denna ohälsosamma situation. Tills Skynet kom. Även om… Nästa föreläsning väcker tankar om att Skynet faktiskt redan har kommit.
7. Militarisering av maskininlärning
Trots att riskera att bli sedd som en galen forskare, jublar talaren över sitt "nyaste, djävulska skapelse", och presenterar stolt DeepHack: en hackande AI med öppen källkod. Denna bot är en självförbättrande hackare av webbapplikationer. Den bygger på ett neuralt nätverk som lär sig genom "trial and error". DeepHack visar en skrämmande nonchalans mot de möjliga negativa konsekvenserna av sina egna misstag.
Genom att använda en universell algoritm, lär den sig att utnyttja olika typer av sårbarheter. DeepHack öppnar dörren till hacker-AI:s rike, vars många representanter vi snart kan förvänta oss. Med detta i åtanke karakteriserar talaren stolt sin bot som "början på slutet".
Talaren anser att AI-baserade hackverktyg, som snart kommer efter DeepHack, är en helt ny teknologi som både cybersäkerhets- och cyberangreppsaktörer fortfarande bara har börjat bemästra. Talaren garanterar att nästa år kommer vi alla antingen att skriva hackverktyg med maskininlärning själva eller desperat försöka skydda oss från dem. Det finns inget tredje alternativ.
Dessutom, både på skämt och på allvar, säger talaren: "Som inte längre en prerogativ för djävulska genier, är den oundvikliga AI-dystopin, redan tillgänglig för alla idag. Så kom och anslut till oss, och vi ska visa hur du kan delta i att utplåna mänskligheten, genom att skapa ditt eget militariserade system för maskininlärning. Såvida inte gäster från framtiden hindrar oss från att göra det."
8. Komma ihåg allt: implantat av lösenord i kognitivt minne
Vad är kognitivt minne? Hur kan man "implantera" ett lösenord där? Är det ens säkert? Och varför behövs sådana knep? Idén är att när denna metod används, kommer du inte att kunna språka om dina lösenord – inte ens under tvång; samtidigt som du behåller möjligheten att autentisera dig i systemet.
Presentationen börjar med en förklaring av vad kognitivt minne är. Därefter förklaras skillnaderna mellan explicit och implicit minne. Vidare diskuteras begreppen medvetet och omedvetet. Det förklaras också vilken typ av entitet medvetandet är. Beskrivs hur vårt minne kodar, lagrar och hämtar information. Begränsningarna av det mänskliga minnet redogörs också för. Likväl diskuteras hur vårt minne lär sig. Presentationen avslutas med en berättelse om moderna forskningar kring kognitivt minne, i kontexten av hur man integrerar lösenord i det.
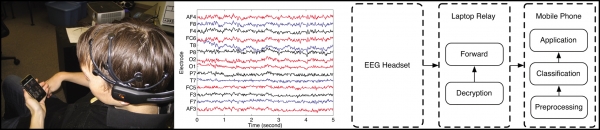
Det ambitiösa påståendet som presenterades i rubriken av föreläsningen ledde förstås inte fram till en fullständig lösning, men några intressanta studier För visades som befinner sig på vägen mot lösningen av den uppsatta uppgiften. Bland annat forskningen från Stanforduniversitetet, vars ämne rör samma tema. Och projektet för utveckling av en människa-maskin gränssnitt för synskadade – med direkt anslutning till hjärnan. Föreläsaren hänvisar även till en studie av tyska forskare som lyckades skapa en algoritmisk koppling mellan hjärnans elektriska signaler och verbala fraser; den enhet som de utvecklade gör det möjligt att skriva text bara genom att tänka på den. En annan intressant studie som föreläsaren hänvisade till – neurotelefonen, ett gränssnitt mellan hjärnan och mobiltelefonen genom en trådlös EEG-hörlur (Dartmouth College, USA).
Som redan påpekats, har inte föreläsaren nått en fullständig lösning på det ambitiösa påståendet som presenterats i rubriken av sin presentation. Dock påpekar föreläsaren att trots att teknologin för implantat av lösenord i kognitivt minne fortfarande inte finns, så finns det redan skadlig programvara som försöker hämta det därifrån.
9. Och det lilla barnet frågade: "Tror du verkligen att cyberattacker på elnätet kan utföras bara av statligt anställda hackare?"
Oavbruten elförsörjning är avgörande i vårt dagliga liv. Vår beroende av elektricitet blir särskilt uppenbar när den stängs av – även för en kort tid. Idag anses det att cyberattacker mot elnätet är extremt komplexa och endast tillgängliga för statliga hackare.
Talaren ifrågasätter denna vedertagna uppfattning och presenterar en detaljerad beskrivning av en attack på elnätet, vars kostnader är acceptabla även för icke-statliga hackare. Han visar information samlad från Internet, som kommer att vara användbar vid modellering och analys av det målrelaterade elnätet. Han förklarar också hur denna information kan användas för att modellera attacker mot elnät världen över.
I rapporten demonstreras även en kritisk sårbarhet som talaren har upptäckt i General Electric Multilin-produkter, som är allmänt använda inom energisektorn. Talaren beskriver hur han helt har kompromissa den användna krypteringsalgoritmen i dessa system. Denna algoritm används i General Electric Multilin-produkter för säker kommunikation mellan interna undersystem och för att hantera dessa undersystem. Inklusive för att autentisera användare och säkerställa åtkomst till privilegierade operationer.
Genom att ta reda på åtkomstkoder (som en följd av att krypteringsalgoritmen har blivit komprometterad) kan angriparen helt stänga av enheten och släcka elektriciteten i angivna sektorer av elnätet; blockera operatörer. Dessutom demonstrerar talaren en teknik för att på distans läsa av digitala spår som lämnas av utrustning som är sårbar för cyberattacker.
10. Internet vet redan att jag är gravid
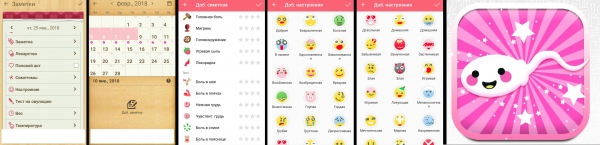
Kvinnors hälsa är en stor affär. Marknaden erbjuder en stor mängd Android-appar som hjälper kvinnor att spåra sina månatliga cykler, veta när chansen för befruktning är som högst, eller att följa graviditetstillståndet. Dessa appar uppmanar kvinnor att dokumentera de mest intima detaljerna i sina liv, såsom humör, sexuell aktivitet, fysisk aktivitet, fysiska symptom, tillväxt, vikt och mycket mer.
Men hur konfidentiella och säkra är egentligen dessa applikationer? Om en app lagrar sådana intima detaljer om våra liv, skulle det vara bra om den inte sprider dessa uppgifter till någon annan; till exempel ett vänligt företag (som sysslar med riktad reklam och liknande) eller en illvillig partner/förälder.
Talaren presenterar resultaten av sin analys av cybersäkerheten för mer än ett dussin appar som förutspår graviditet och följer graviditetsprocessen. Han har upptäckt att de flesta av dessa appar har allvarliga problem med cybersäkerhet överlag och med sekretess i synnerhet.
Källa: habr.com
